Bacotan Online – Komunitas keamanan siber dan antusias perangkat keras komputer kembali dikejutkan oleh temuan celah keamanan kritis pada perangkat lunak bawaan pabrikan. Kerentanan yang resmi diklasifikasikan sebagai CVE-2026-75946 ini ditemukan pada aplikasi HP OMEN Gaming Hub, perangkat lunak manajemen performa yang terpasang secara bawaan di jutaan laptop dan PC gaming HP. Celah ini memungkinkan akun pengguna biasa tanpa hak akses administrator (unprivileged user) membaca dan memodifikasi langsung Model-Specific Register (MSR) pada prosesor.
Temuan ini mencuat setelah bukti konsep (proof-of-concept) dipublikasikan secara terbuka, memperlihatkan interaksi dengan kernel driver milik HP yang dapat dieksploitasi untuk membajak konfigurasi perangkat keras paling mendasar. Cukup dengan akses akun standar pada sistem operasi Windows, penyerang dapat memanipulasi register sentral central processing unit (CPU), membuka jalan bagi eskalasi hak akses lokal (local privilege escalation) hingga pengambilalihan kendali sistem secara menyeluruh.
Anatomi Celah CVE-2026-75946: Akses MSR Tanpa Hak Administrator
Pada arsitektur komputasi modern x86 dan x86_64, Model-Specific Register merupakan register kendali khusus yang mengatur operasi internal prosesor, diagnostik, pemantauan performa, hingga manajemen daya tingkat rendah. Mengingat peran vitalnya, instruksi membaca (RDMSR) maupun menulis data (WRMSR) dibatasi secara ketat oleh perangkat keras agar hanya bisa dieksekusi pada tingkat hak akses tertinggi, yakni Ring 0 atau ranah kernel sistem operasi.
Namun, guna menyediakan fitur penyesuaian kurva kipas, undervolting, dan pengaturan frekuensi overclocking melalui antarmuka grafis yang ramah pengguna, aplikasi HP OMEN Gaming Hub menyertakan kernel-mode driver resmi. Masalah fatal timbul ketika driver tersebut mengekspos antarmuka komunikasi Device I/O Control (IOCTL) ke ruang pengguna (user space) tanpa validasi keamanan yang memadai. Driver tidak memeriksa apakah pemanggil memiliki hak istimewa administrator, dan membiarkan rentang alamat register MSR diakses secara bebas tanpa batas.
Cacat logika ini membuka celah bagi proses apa pun di ruang pengguna untuk mengirim perintah baca atau tulis ke sembarang register CPU. Mirip dengan investigasi kegagalan desain kelistrikan pada komponen antusias seperti konektor daya NVIDIA RTX 5090, kelemahan pada lapisan abstraksi perangkat keras sering kali berakar dari kompromi antara kenyamanan kontrol performa dan integritas pertahanan sistem.
Bukti Lapangan: Modifikasi Register IA32_MISC_ENABLE Secara Nyata
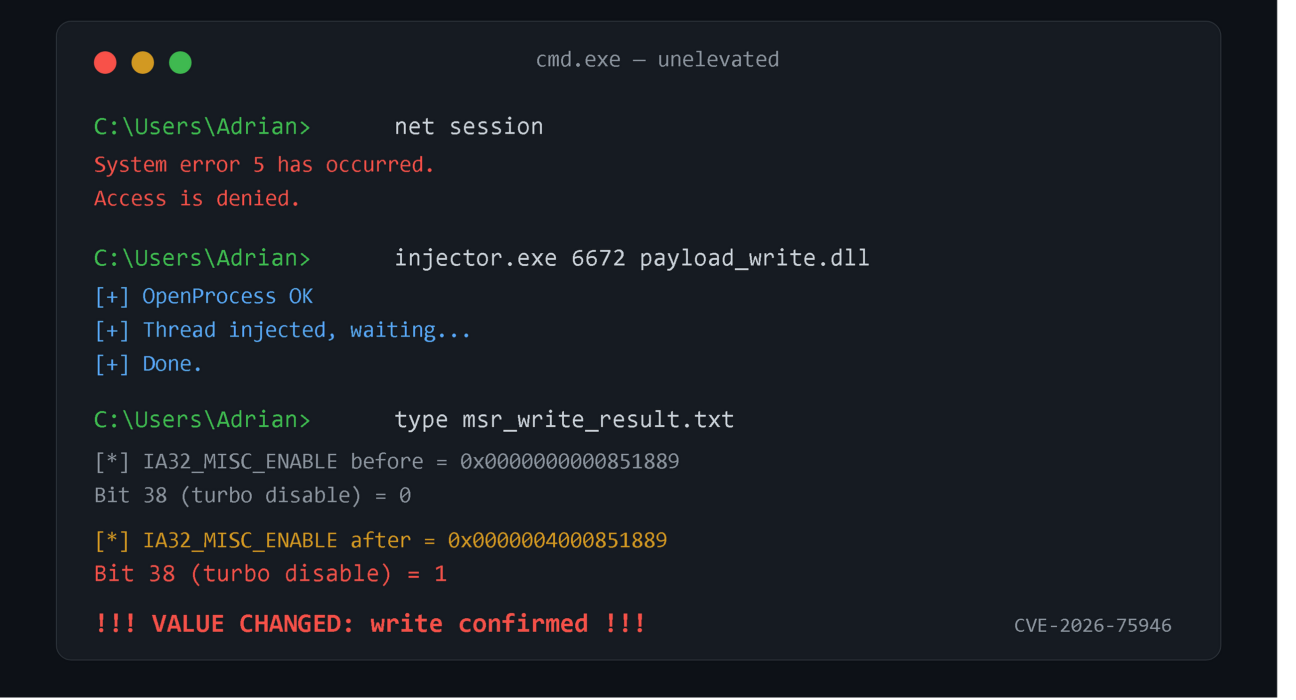
Dalam demonstrasi teknis yang diuji di lapangan, peneliti memperlihatkan pembuktian langsung pada sistem Windows menggunakan akun pengguna standar non-elevasi. Ketika perintah verifikasi hak administratif net session dijalankan, konsol seketika menampilkan pesan galat System error 5 has occurred: Access is denied, membuktikan ketiadaan hak istimewa administrator.
Dari titik awal tanpa wewenang tersebut, peneliti menyuntikkan berkas dynamic link library (DLL) penguji ke dalam proses latar belakang HP OMEN Gaming Hub yang tengah berjalan. Sasaran injeksi adalah proses layanan resmi yang memegang handel komunikasi aktif ke berkas perangkat driver kernel HP.
Hasil pengujian tercatat transparan pada log keluaran perangkat keras:
- Nilai Awal Register: Nilai pada register
IA32_MISC_ENABLE(alamat register0x1A0) awalnya bernilai0x000000000851889, di mana Bit ke-38 yang mengatur penonaktifan turbo mode berada pada posisi biner 0 (fitur turbo boost aktif). - Manipulasi Nilai: Melalui injeksi payload yang memicu panggilan IOCTL modifikasi register, nilai register berhasil diubah paksa menjadi
0x0000004000851889. - Hasil Eksekusi: Bit ke-38 seketika beralih menjadi 1, membuktikan bahwa fitur turbo mode prosesor berhasil dilumpuhkan langsung dari tingkat instruksi silikon tanpa otorisasi sistem operasi resmi.
Kemampuan membalik nilai bit kendali perangkat keras ini membuktikan antarmuka driver mengizinkan operasi penulisan sembarang (arbitrary MSR write). Pengujian mendalam semacam ini selaras dengan kaidah audit keamanan yang biasa diterapkan dalam otomasi pelaporan keamanan OWASP ZAP, di mana interaksi antarmuka layanan wajib divalidasi hingga batas terendah.
Ancaman Eskalasi Hak Akses dan Bahaya Serangan BYOVD
Kendati melumpuhkan fitur akselerasi prosesor hanya berdampak pada penurunan performa bagi pengguna umum, implikasi keamanan siber yang ditimbulkan sangat berbahaya. Modifikasi bebas terhadap register MSR dapat meruntuhkan fondasi keamanan sistem operasi:
- Pembajakan Eksekusi Kernel: Penyerang dapat menimpa register
IA32_LSTARyang menyimpan alamat penanganan fungsi system call 64-bit. Mengubah alamat ini memungkinkan eksekusi kode penyerang melompat langsung ke memori kernel tanpa terdeteksi. - Pelumpuhan Fitur Keamanan CPU: Penyerang berpotensi mematikan proteksi perangkat keras seperti Supervisor Mode Execution Prevention (SMEP) dan Supervisor Mode Access Prevention (SMAP) yang bertugas mencegah kernel mengeksekusi kode berbahaya dari ruang memori pengguna.
- Taktik Serangan BYOVD: Pelaku kejahatan siber kerap memburu driver resmi yang memiliki tanda tangan digital sah (digitally signed driver) namun menyimpan celah logika. Melalui taktik Bring Your Own Vulnerable Driver (BYOVD), peretas dapat memasang driver resmi HP ini di komputer mana pun guna melumpuhkan antivirus dan Endpoint Detection and Response (EDR) sebelum melancarkan aksi jahat, pola yang mengingatkan kita pada risiko isolasi lingkungan seperti pada insiden pembobolan sandbox ExploitGym.
Penyakit Menahun Software Bawaan Pabrikan
Insiden kerentanan CVE-2026-75946 kembali menyoroti kelemahan kronis pada industri perangkat lunak utilitas OEM. Utilitas manajemen perangkat keras seperti pengendali pencahayaan RGB dan pengatur kecepatan kipas kerap memperlakukan kernel driver sebagai jembatan pintas tanpa mematuhi prinsip hak akses paling mendasar (principle of least privilege).
Aplikasi pengatur kipas atau pencahayaan laptop seharusnya tidak pernah diberi akses tak terkontrol menuju register fundamental mikroprosesor. Kasus ini menambah daftar panjang kerentanan serupa yang sebelumnya pernah menimpa driver utilitas dari berbagai produsen perangkat keras terkemuka, menunjukkan audit kode pada aplikasi bawaan prapasang masih sering terabaikan.
Panduan Mitigasi dan Langkah Perlindungan Pengguna
Bagi pengguna perangkat HP OMEN maupun administrator jaringan, langkah pencegahan berikut sangat disarankan guna meminimalkan risiko:
- Perbarui Aplikasi Segera: Buka Microsoft Store atau HP Support Assistant untuk memastikan HP OMEN Gaming Hub telah diperbarui ke versi terbaru yang menambal kerentanan driver.
- Aktifkan Fitur Keamanan Berbasis Virtualisasi: Pastikan fitur Memory Integrity atau Hypervisor-Protected Code Integrity (HVCI) aktif pada menu Core Isolation di Windows Security untuk mencegah pemuatan kode berbahaya ke memori kernel.
- Terapkan Microsoft Vulnerable Driver Blocklist: Pastikan daftar blokir pengemudi rentan Microsoft selalu aktif melalui pembaruan sistem berkala agar driver yang bermasalah dapat diblokir secara otomatis oleh sistem operasi.
- Hentikan Layanan Tidak Esensial: Jika fitur overclocking atau pemantauan kurva kipas tidak digunakan secara rutin, pertimbangkan untuk menonaktifkan layanan latar belakang terkait melalui konsol manajemen layanan Windows (
services.msc).
Kerentanan pada CVE-2026-75946 menjadi pengingat berharga bagi industri teknologi bahwa kemudahan fitur penyesuaian perangkat keras tidak boleh dibayar dengan kompromi keamanan. Selama utilitas OEM masih diberikan akses bebas menuju register tingkat rendah tanpa validasi ketat, ancaman eksploitasi di tingkat kernel akan terus membayangi pengguna.