Bacotan Online – Dalam lanskap komputasi awan modern, batas keamanan perimeter tradisional berbasis jaringan lokal dan firewall telah bergeser total. Di lingkungan cloud-native seperti Amazon Web Services (AWS), sistem pengelolaan identitas atau Identity and Access Management (IAM) bukan lagi sekadar utilitas administratif pendukung di pinggiran sistem. IAM kini bertindak sebagai control plane utama yang mengatur siapa dapat mengeksekusi aksi apa pada aset data perusahaan.
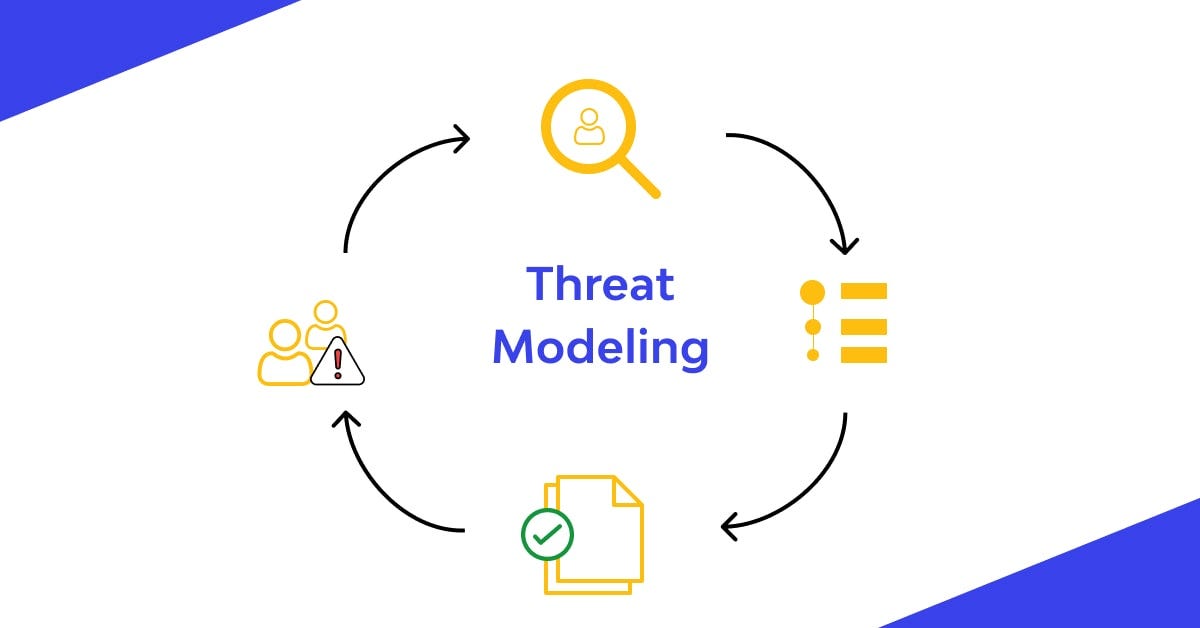
Ketika batas pertahanan bertumpu pada identitas, setiap panggilan antarmuka pemrograman aplikasi atau API yang berinteraksi dengan layanan IAM menjadi sasaran empuk aktor ancaman. Kesalahan konfigurasi sekecil apa pun pada kebijakan izin tidak hanya membuka celah kebocoran data, melainkan dapat memberikan kendali penuh atas seluruh infrastruktur organisasi. Di sinilah penerapan threat modeling berbasis pendekatan shift-left menjadi kebutuhan mutlak bagi para security engineer dan arsitek komputasi awan.
Mengapa IAM Menjadi Target Utama Serangan di Lingkungan Cloud
Secara historis, pertahanan siber difokuskan pada pemfilteran lalu lintas paket data, segregasi virtual private cloud (VPC), dan pengawasan port terbuka. Namun, di era arsitektur terdistribusi dan layanan microservices, sebagian besar insiden pembobolan besar tidak diawali oleh eksploitasi celah memori pada server, melainkan melalui kompromi kredensial identitas.
Dalam investigasi forensik insiden siber, penyerang yang berhasil memperoleh kredensial sementara melalui kebocoran token instance metadata service (IMDS) atau kunci akses yang tersimpan ceroboh tidak perlu melakukan brute-force pada sistem operasi. Mereka cukup mengeksploitasi izin API IAM yang terlalu longgar untuk melakukan privilege escalation. Hal ini mirip dengan bagaimana peretas memanfaatkan tahap reconnaissance dan pemetaan jejak digital untuk mencari titik lemah tersembunyi sebelum melancarkan serangan terarah.
Begitu penyerang mengantongi hak akses untuk memanipulasi kebijakan identitas, mereka dapat menciptakan pengguna bayangan baru, melampirkan kebijakan administratif, atau melumpuhkan mekanisme pencatatan audit. Pada titik ini, pemisahan jaringan sekuat apa pun menjadi tidak berarti karena penyerang telah memegang kendali control plane dari dalam.
Membedah Tiga Vektor Kritis Eskalasi Hak Akses via API IAM
Melakukan threat modeling pada API IAM menuntut pemahaman mendalam mengenai bagaimana berbagai izin aksi dapat dirangkai untuk menciptakan jalur eskalasi hak istimewa (privilege escalation paths). Di antara puluhan vektor yang terdokumentasi dalam riset keamanan siber, terdapat tiga pola paling umum yang kerap lolos dari pengawasan tim DevSecOps:
- Eksploitasi iam:PassRole pada Layanan Komputasi: Izin iam:PassRole memungkinkan sebuah entitas meneruskan role tertentu kepada layanan komputasi seperti AWS Lambda atau Amazon EC2. Jika seorang pengguna memiliki hak iam:PassRole yang tidak dibatasi pada resource spesifik, ditambah izin untuk membuat fungsi Lambda (lambda:CreateFunction) atau menjalankan instans (ec2:RunInstances), pengguna tersebut dapat melampirkan role dengan hak administratif penuh ke fungsi atau mesin tersebut, lalu mengeksekusi kode untuk mencuri token identitas berprivilese tinggi.
- Manipulasi Versi Kebijakan melalui iam:CreatePolicyVersion: Kebijakan terkelola kustom (customer managed policies) mendukung pembuatan versi hingga lima revisi. Apabila seorang pengembang atau aplikasi memiliki izin iam:CreatePolicyVersion, ia dapat membuat versi kebijakan baru yang berisi izin AdministratorAccess (Action: * dan Resource: *), lalu menetapkannya sebagai versi default tanpa memerlukan hak administratif formal.
- Penerbitan Kunci Akses Baru via iam:CreateAccessKey: Memberikan izin ini kepada pengguna tanpa pembatasan Resource spesifik memungkinkan penyerang membuat pasangan kunci akses baru untuk akun lain yang memiliki hak lebih tinggi, misalnya akun administrator yang tidak dilindungi autentikasi multifaktor pada tingkat API.
Kombinasi izin-izin tersebut sering kali tidak disadari karena masing-masing izin tampak wajar untuk operasional harian. Tanpa simulasi dan pemodelan ancaman yang sistematis, celah eskalasi ini akan tetap tersembunyi hingga insiden nyata terjadi.
Pergeseran Paradigma: Dari Audit Reaktif Menuju Shift-Left Identity
Selama ini, banyak organisasi mengandalkan pendekatan reaktif untuk mengamankan identitas cloud. Mereka memanfaatkan layanan audit seperti AWS CloudTrail, AWS Config, dan Amazon GuardDuty untuk mendeteksi anomali setelah izin dikonfigurasi dan diterapkan di lingkungan produksi. Meskipun penting untuk visibilitas forensik, pendekatan pasca-penerapan ini menyisakan jendela waktu kerentanan (exposure window) yang berbahaya.
Pendekatan shift-left memindahkan pengujian dan penegakan tata kelola identitas sedekat mungkin ke tahap penulisan kode, yaitu pada repositori Infrastructure as Code (IaC) menggunakan Terraform, OpenTofu, atau AWS Cloud Development Kit (CDK). Prinsip ini sejalan dengan kerangka kerja tata kelola ketat seperti pada standar keamanan PCI DSS v4.0 yang mewajibkan validasi arsitektural dan segmentasi kendali sebelum sebuah komponen diserahkan ke lingkungan produksi.
Melalui paradigma shift-left, setiap penambahan atau perubahan kebijakan IAM diuji secara otomatis dalam pipeline integrasi berkelanjutan (CI/CD). Apabila terdeteksi deklarasi kebijakan yang melanggar prinsip least privilege, seperti penggunaan karakter wildcard yang berlebihan pada aksi sensitif, proses pull request akan langsung dibatalkan sebelum kode sempat menyentuh infrastruktur nyata.
Langkah Praktis Menerapkan Threat Modeling IAM di Pipeline CI/CD
Untuk mengimplementasikan arsitektur identitas yang tangguh dan terotomatisasi, tim rekayasa keamanan dapat menjalankan tahapan taktis berikut secara berkesinambungan:
- Integrasi Static Policy Analysis: Pasang perkakas validasi statis seperti AWS IAM Access Analyzer CLI, Parliament, atau Checkov ke dalam alur kerja Git. Perkakas ini secara otomatis memindai file templat IaC dan menandai potensi bahaya seperti izin lintas akun yang tidak aman atau izin eskalasi tersembunyi sebelum perintah terraform apply dieksekusi.
- Terapkan Permission Boundaries secara Mandatori: Batasi cakupan hak maksimum yang dapat dimiliki oleh sebuah role menggunakan Permission Boundaries. Dengan memasang pagar pembatas ini, bahkan jika seorang pengembang atau skrip otomatis memiliki hak untuk membuat role baru, role tersebut tidak akan pernah bisa melampaui batas kewenangan yang telah digariskan oleh arsitek keamanan.
- Hapuskan Long-Lived Static Credentials: Gantikan penggunaan kunci akses statis (AWS Access Key ID dan Secret Access Key) untuk alur kerja otomatis dengan mekanisme autentikasi federasi OpenID Connect (OIDC). Baik GitHub Actions, GitLab CI, maupun pelari CI internal dapat menukar token identitas berbasis waktu jangka pendek melalui AWS STS (Security Token Service), sehingga memangkas risiko kebocoran kredensial permanen hingga ke titik nol.
- Otomatisasi Uji Jalur Serangan (Attack Path Simulation): Gunakan perkakas pemeta graf hak akses seperti PMapper atau BloodHound for AWS dalam pengujian berkala. Simulasi ini memvisualisasikan bagaimana sebuah akun dengan privilese rendah dapat melompat melalui serangkaian peran hingga mencapai hak akses penuh. Menghadapi era keamanan arsitektur komputasi otomatis yang kian kompleks, pemetaan jalur akses berbasis grafik menjadi benteng krusial untuk mencegah penyusupan lateral.
Membangun Ketahanan Jangka Panjang pada Arsitektur Cloud
Menerapkan threat modeling pada API AWS IAM bukan sekadar menjalankan daftar periksa kepatuhan formal, melainkan membangun budaya rekayasa yang menempatkan identitas sebagai benteng pertahanan utama. Dengan memitigasi risiko eskalasi hak akses sejak tahap perancangan kode, organisasi dapat meminimalkan blast radius saat terjadi insiden kebocoran kredensial awal.
Pada akhirnya, efektivitas keamanan komputasi awan diukur dari seberapa cepat tim rekayasa mampu mencegah kesalahan konfigurasi sebelum mendarat di sistem produksi. Menyatukan analisis ancaman ke dalam alur kerja pengembang menjamin bahwa pertumbuhan infrastruktur digital tetap berjalan seimbang dengan prinsip integritas data dan perlindungan aset strategis perusahaan.