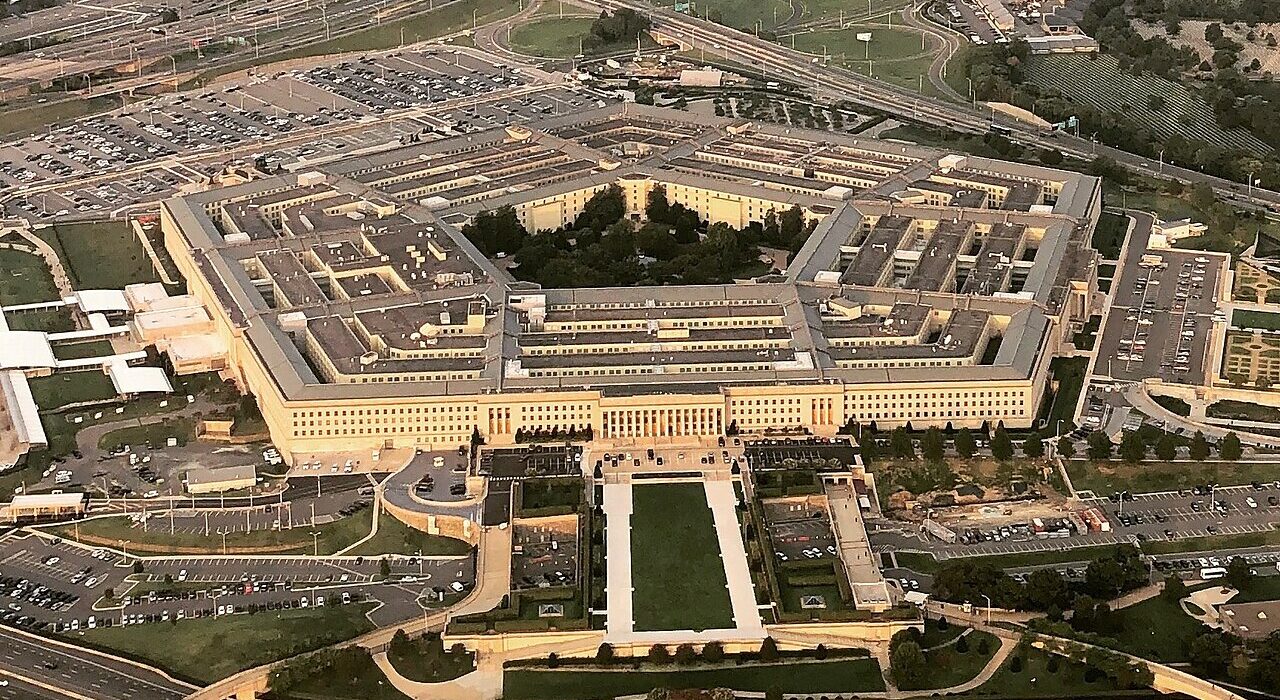
Bacotan Online – Departemen Pertahanan Amerika Serikat (Department of Defense/DoD) mulai mengirimkan pemberitahuan resmi kepada jutaan personel militer aktif, purnawirawan, dan pegawai sipil terkait insiden kebocoran data (data breach) berskala masif. Insiden keamanan siber yang melanda unit Defense Manpower Data Center (DMDC) di lingkungan Pentagon ini menyebabkan sekitar 2,8 juta catatan data personel hidup dan hampir 300 ribu catatan personel yang telah wafat berhasil dicuri oleh peretas tanpa terdeteksi selama berbulan-bulan.
Investigasi internal otoritas pertahanan AS mengungkapkan bahwa pelaku peretasan berhasil mengeksploitasi celah kerentanan (vulnerability) pada sistem berbagi berkas (file-sharing system) yang digunakan oleh agensi tersebut. Aktivitas intrusi berlangsung dalam rentang waktu yang sangat panjang, yakni sejak Oktober 2025 hingga pertengahan Juli 2026. Yang paling mengejutkan kalangan pakar keamanan informasi internasional, dokumen sensitif berisi data identitas pribadi (personally identifiable information/PII) tersebut tersimpan dalam keadaan tanpa enkripsi (unencrypted) di peladen pemerintah.
Profil DMDC: Jantung Otentikasi dan Manajemen Identitas Militer
Bagi publik awam, nama Defense Manpower Data Center mungkin terdengar asing. Namun di arsitektur keamanan nasional AS, DMDC memegang peran paling sentral sebagai penyedia manajemen identitas utama (identity management provider) bagi angkatan bersenjata. Lembaga ini mengelola lebih dari 60 juta arsip digital yang mencakup personel militer, staf sipil, hingga anggota keluarga mereka untuk verifikasi tunjangan kesehatan, pensiun, dan administrasi kedinasan.
Fungsi yang jauh lebih krusial adalah pengelolaan kredensial fisik dan logis. DMDC bertanggung jawab memvalidasi penerbitan kartu pintar identitas terpadu (Common Access Card/CAC) serta kata sandi terpusat. Kartu pintar ini menjadi kunci utama otentikasi dua faktor untuk memasuki pangkalan militer fisik, gedung Pentagon, hingga mengakses jaringan komputer pertahanan dengan tingkat klasifikasi rahasia. Ketika data profil dasar di DMDC terkompromi, integritas rantai otentikasi pertahanan ikut menghadapi ancaman struktural.
Kerapuhan pada sistem jaringan identitas semacam ini mengingatkan pada pentingnya mitigasi kegagalan sistemik dan kehati-hatian dalam sesi akun, sebagaimana diuraikan saat insiden gangguan sistem dan keamanan sesi akun digital yang menuntut protokol validasi identitas ekstra ketat.
Anatomi Data yang Bocor dan Risiko Intelijen Kontra
Berdasarkan salinan notifikasi pelanggaran data yang diterima para korban, berkas yang berhasil diunduh peretas memuat rincian data sipil dan militer yang sangat lengkap:
- Nomor Jaminan Sosial (Social Security numbers/SSN): Identitas numerik tunggal warga negara AS yang bersifat seumur hidup dan kerap menjadi pintu pembobolan identitas finansial serta perbankan.
- Biodata Lengkap: Nama lengkap resmi, tanggal lahir, jenis kelamin, dan data demografis rasial.
- Rekam Jejak Penugasan: Riwayat dinas militer, riwayat kepangkatan, spesialisasi keahlian tempur, serta status aktif kedinasan di berbagai matra angkatan bersenjata.
Kalangan analis intelijen siber menilai insiden ini bukan sekadar pencurian identitas biasa bermotif penipuan finansial (financial fraud). Data personel militer yang tidak terenkripsi merupakan komoditas bernilai sangat tinggi bagi badan intelijen asing (foreign intelligence services). Informasi mendalam mengenai riwayat penugasan dan kerentanan personal personel militer aktif dapat dimanfaatkan oleh aktor negara (state-sponsored threat actors) untuk melancarkan serangan rekayasa sosial tertarget (spear phishing), pemerasan (blackmail), hingga operasi intelijen kontra (counterintelligence disaster).
Ironi Keamanan Siber: Kegagalan Enkripsi Data Statis
Fakta bahwa data 2,8 juta tentara dan perwira militer tersimpan dalam format teks polos tanpa enkripsi memicu kritik tajam terhadap implementasi arsitektur pertahanan siber Pentagon. Pemerintah AS selama bertahun-tahun telah mengampanyekan doktrin keamanan nirpercaya (zero trust architecture) ke seluruh lembaga federal. Namun di lapangan, data statis (data at rest) pada sistem warisan (legacy systems) kerap luput dari penerapan enkripsi menyeluruh akibat ketergantungan pada perangkat lunak pihak ketiga.
Kelemahan arsitektur fisik dan perutean data pada infrastruktur kritis sering kali bermula dari kompromi teknis yang dipertahankan terlalu lama. Sebagaimana dalam dunia komputasi di mana pemahaman tingkat rendah perangkat keras sangat menentukan keandalan operasional, seperti telaah teknis mengenai keunggulan perangkat keras dan mekanisme interupsi fisik sistem, arsitektur data pertahanan seharusnya tidak pernah mengorbankan prinsip isolasi dan enkripsi dasar demi kemudahan transfer berkas.
Insiden DMDC ini menambah panjang daftar peretasan agensi federal AS dalam setahun terakhir. Sebelumnya, sindikat peretas ShinyHunters mengklaim berhasil mencuri basis data agen dan staf Federal Bureau of Investigation (FBI). Rentetan insiden ini memperlihatkan bahwa rantai pasok teknologi informasi dan sistem pertukaran data antar-lembaga pemerintah masih menjadi titik terlemah yang dieksploitasi oleh kelompok spionase siber.
Langkah Investigasi dan Proteksi Personel
Departemen Pertahanan AS menyatakan pihaknya belum menemukan bukti konkret bahwa data yang dicuri telah disalahgunakan di pasar gelap atau forum peretasan bawah tanah (dark web). Meski demikian, DoD tidak merinci metode pembuktian yang digunakan untuk memastikan ketiadaan kebocoran sekunder tersebut. Pentagon kini menyediakan layanan pemantauan kredit dan perlindungan pemulihan identitas secara cuma-cuma bagi jutaan personel yang terdampak.
Bagi organisasi modern dan pengelola infrastruktur jaringan berskala besar—seperti halnya transformasi pada konsolidasi aset jaringan fiber optik dan infrastruktur digital—insiden peretasan DMDC memberikan pelajaran berharga: keamanan siber tidak boleh hanya berfokus pada perimeter jaringan luar. Perlindungan data statis dengan enkripsi kuat dari hulu ke hilir merupakan pertahanan terakhir yang mutlak wajib dipenuhi, bahkan di dalam benteng militer terkuat sekalipun.