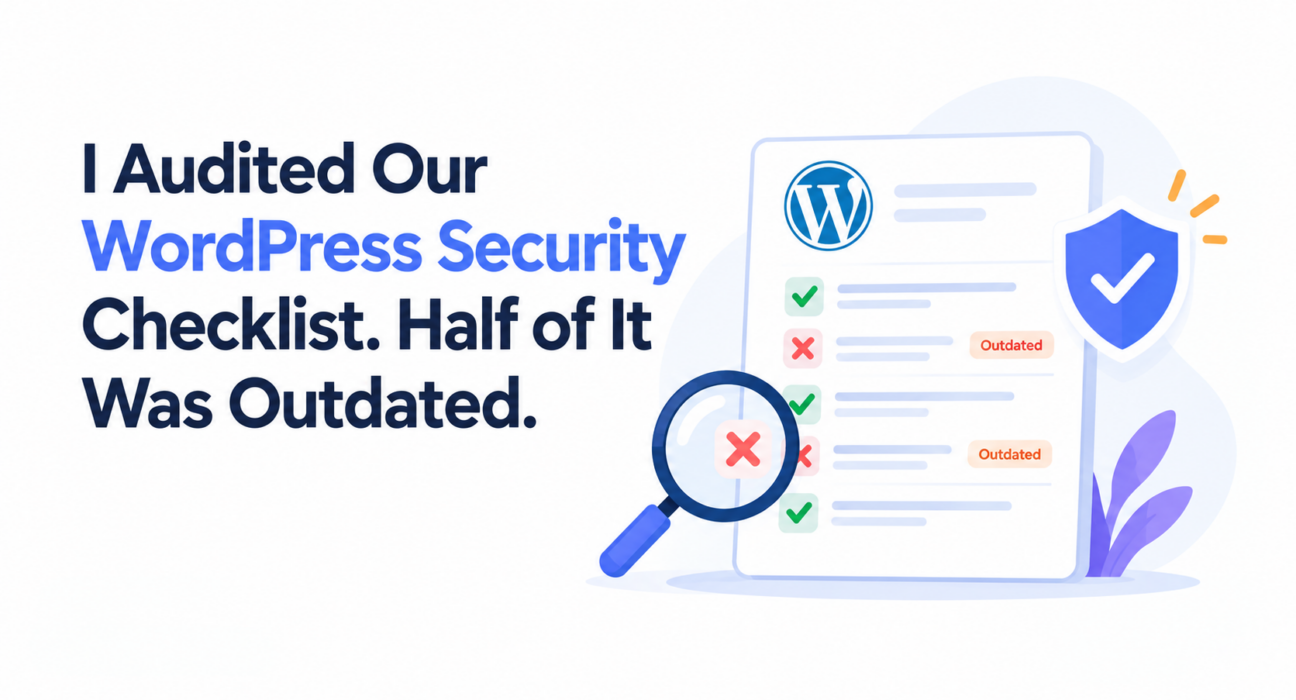
Bacotan Online – Saat mengelola sistem pangkalan situs web bertaraf korporat, memperbarui daftar periksa pengamanan (security checklist) seringkali menjadi ritual yang diremehkan. Sebuah temuan terbaru dari audit independen yang merebak di platform Medium baru-baru ini menunjukkan fakta yang mencengangkan: lebih dari separuh panduan keamanan standar WordPress yang beredar di dunia maya rupanya telah sepenuhnya usang. Kenyataan pahit ini membuka celah masif bagi peretas yang terus mengevolusi taktik mereka melalui otomasi dan kecerdasan buatan.
Realitas Pahit di Balik Checklist Klasik
Banyak pengembang masih berpegang teguh pada prosedur usang dari dekade lalu. Taktik dasar seperti menyembunyikan versi iterasi WordPress, mengganti awalan database dari indikator standar “wp_”, hingga sekadar memblokir perayaban (crawling) pada berkas wp-config.php tidak lagi menjamin imunitas. Para pelaku cyber-threat masa kini tak lagi bergantung pada eksploitasi statis yang seragam, melainkan mengerahkan botnet yang mendeteksi kerentanan dinamis berbasis plugin. Menjalankan skrip persembunyian identitas menjadi tak berguna manakala titik masuk utamanya bermula dari plugin pihak ketiga yang lupa ditambal (unpatched).
Pergeseran Menuju Paradigma Keamanan Aktif
Seiring pergeseran iklim tekno, layanan proteksi kini menitikberatkan pada perisai komputasi aktif (active scanning dan Web Application Firewall secara eksternal) ketimbang perisai pasif on-server. Panduan era modern menekankan keharusan memasang WAF setingkat Cloudflare atau layanan proksi reverse proxy berlapis demi menyaring lalu lintas mencurigakan jauh hari sebelum lalu lintas itu berupaya melakukan kontak dengan lapisan server otentik.
Sebagaimana perbandingan historis pada tahun 2018 ketika injeksi kode SQL menjadi momok utama, era dekade 2020-an menyoroti kasus Zero-day Vulnerabilities yang menjalar kilat ke seantero hosting seluruh dunia hanya dalam hitungan detik. Tanpa adanya monitoring integritas file (FIM) secara terintegrasi otomatis (real-time) dan karantina beresolusi tinggi, benteng pertahanan sebuah checklist manual ibarat menjaga gembok di saat dinding benteng Anda sudah runtuh.
Langkah Audit Mandiri yang Mutlak Dilakukan
Tinggalkan doktrin pemeliharaan lama Anda dan jalankan protokol baru yang proaktif. Pertama, hindari sekadar mempercayai skor keamanan dari suatu alat penilai gratis. Lakukan penetration testing reguler di modul khusus guna mendeteksi kecacatan interaksi basis data. Kedua, batasi total penggunaan plugin; tak peduli seberapa tebal tembok sekuriti Anda, semakin banyak gerbang (plugin) yang Anda buka, semakin rapuh pondasi dinding Anda. Terapkan otentikasi lapis dua (MFA) di level jalur masukan admin, tak hanya lewat proteksi kata sandi yang kompleks.
Menjadi pengelola ekosistem digital mensyaratkan kewaspadaan tingkat tinggi. Menyisihkan waktu untuk mengaudit seberapa kuat buku manual pencegahan adalah fondasi yang sangat kritis. Sebuah situs web modern sepatutnya tidak hancur gara-gara operatornya percaya buta pada tutorial forum-forum developer dari sewindu lampau. Sudah saatnya kita bertarung secerdas para peretas.