Bacotan Online – Di lingkungan rekayasa perangkat lunak dan operasional komputasi awan modern, berkas kunci privat berformat PEM (Privacy-Enhanced Mail) kerap menjelma menjadi bom waktu yang berdetak dalam keheningan infrastruktur. Skenario klasiknya hampir selalu serupa: saat seorang insinyur DevOps atau pengembang meluncurkan instans peladen baru di penyedia awan, berkas kunci privat diunduh sekali, disimpan di folder unduhan lokal atau direktori ~/.ssh/, lalu dibagikan ke rekan setim melalui kanal komunikasi instan demi mempercepat tenggat pekerjaan. Fenomena penyebaran tanpa kendali ini dikenal di industri keamanan siber sebagai PEM file sprawl, sebuah kebiasaan buruk warisan masa lalu yang membuka celah eksfiltrasi data berskala masif.
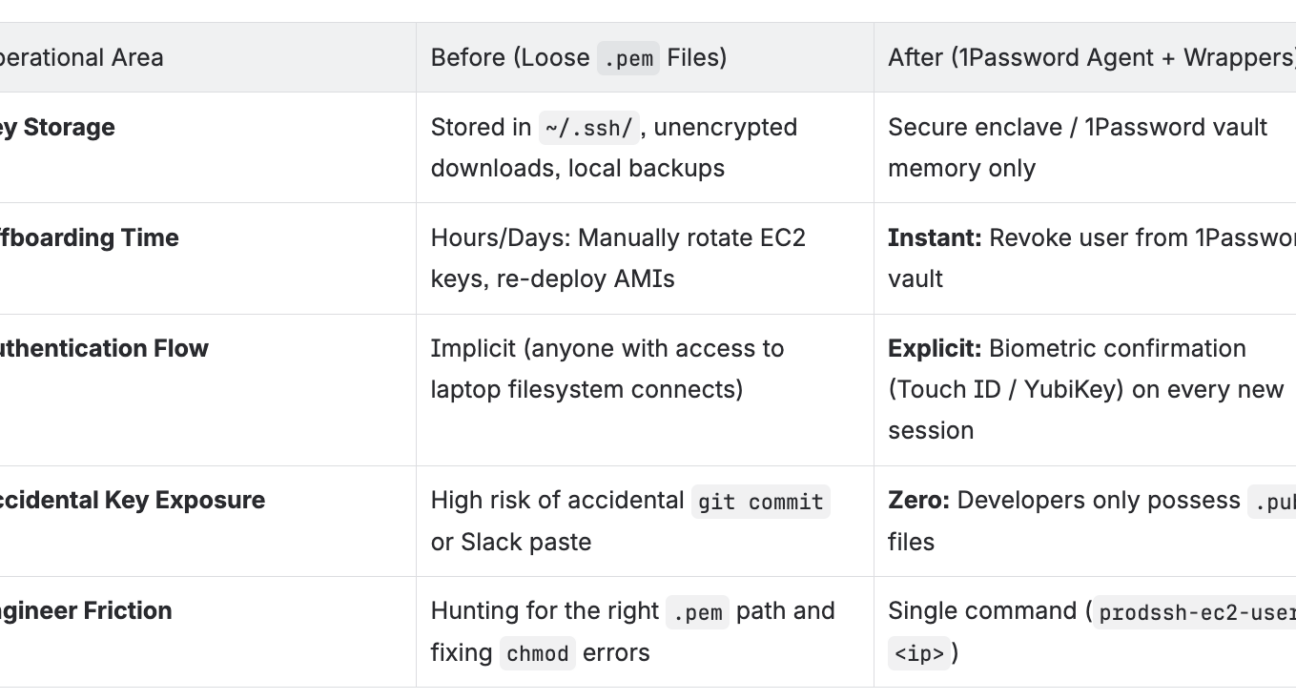
Kelemahan mendasar dari model ini berpangkal pada sifat berkas PEM itu sendiri. Berkas teks berstandar kriptografi tersebut menyimpan kunci privat yang dapat dibaca oleh siapa saja atau proses apa pun yang memiliki izin baca pada sistem operasi lokal. Ketika puluhan pengembang memegang salinan kunci yang sama di laptop kerja masing-masing, timbul titik buta keamanan yang nyaris mustahil dipantau: tidak ada jejak audit yang valid mengenai siapa yang menggunakan kunci tersebut, tidak ada verifikasi multi-faktor saat sesi koneksi dibuka, dan proses pencabutan hak akses (*offboarding*) menjadi mimpi buruk operasional yang memakan waktu berhari-hari.
Ilusi Keamanan Chmod 400 dan Anatomi Risiko Kredensial Statis
Banyak praktisi infrastruktur mengandalkan instruksi izin berkas chmod 400 key.pem sebagai benteng pertahanan utama di mesin lokal. Tindakan tersebut memang mencegah berkas dibaca oleh akun pengguna lain pada mesin yang sama, tetapi sama sekali tidak melindungi kunci dari ancaman modern. Begitu laptop pengembang terinfeksi infostealer, perangkat lunak perusak (malware) dapat memindai direktori pengguna dalam hitungan milidetik, mengekstraksi seluruh berkas berakhiran .pem atau id_rsa, lalu mentransmisikannya ke peladen komando penyerang tanpa memicu kecurigaan.
Risiko berikutnya adalah human error saat bekerja dengan sistem kontrol versi. Berkas kunci privat yang tercecer di berbagai direktori proyek sangat rawan terindeks oleh perintah git add . dan terdorong ke repositori kode publik. Bahkan jika repositori berstatus privat, memasukkan kredensial infrastruktur statis ke riwayat komit tetap melanggar prinsip dasar tata kelola keamanan. Hal ini bertolak belakang dengan ketetapan regulasi perlindungan data perbankan dan transaksi digital seperti yang diatur dalam standar keamanan PCI DSS v4.0, di mana manajemen kunci kriptografis dan pemisahan wewenang akses lingkungan produksi diwajibkan melewati audit berkala yang ketat.
Arsitektur 1Password SSH Agent: Mengunci Kunci di Memori Aman
Solusi mutakhir untuk memutus rantai risiko PEM file sprawl adalah memisahkan berkas kunci dari media penyimpanan lokal (*disk*) pengembang secara permanen. Pendekatan ini diwujudkan melalui 1Password SSH Agent, yang mengintegrasikan pengelolaan kunci privat langsung ke dalam kubah terenkripsi (encrypted vault) milik organisasi. Kunci privat tidak lagi berwujud berkas statis di direktori pengguna, melainkan objek data kriptografi yang tersimpan aman di bawah perlindungan algoritma enkripsi AES-256 dan arsitektur zero-knowledge.
Secara teknis, 1Password bertindak sebagai agen OpenSSH pengganti melalui soket domain Unix lokal (Unix domain socket) atau named pipe pada sistem operasi Windows. Saat pengembang mengeksekusi perintah ssh user@host di terminal, klien OpenSSH tidak membaca kunci dari sistem berkas, melainkan mengirimkan tantangan kriptografis (cryptographic challenge) ke soket agen 1Password. Proses dekripsi kunci dan pembuatan tanda tangan digital (signature) berlangsung sepenuhnya di dalam memori proses 1Password yang terlindungi, lalu hanya hasil tanda tangan digital tersebut yang dikembalikan ke klien OpenSSH untuk menyelesaikan jabat tangan koneksi.
Mekanisme ini menghadirkan lompatan keamanan yang signifikan berkat hadirnya otentikasi eksplisit berbasis biometrik. Setiap kali ada permintaan akses SSH atau penandatanganan kode, sistem operasi memicu dialog verifikasi perangkat keras, baik melalui Touch ID di macOS, Windows Hello di Windows, maupun kunci pengaman fisik (YubiKey). Skrip berbahaya di latar belakang tidak dapat membajak sesi secara diam-diam karena penandatanganan membutuhkan kehadiran fisik pengguna di depan perangkat.
Efisiensi Operasional: Pencabutan Hak Akses Instan Tanpa Repot
Dampak transformatif paling nyata dari implementasi sentralisasi agen kunci ini dirasakan pada manajemen siklus hidup karyawan. Pada alur kerja konvensional, ketika seorang insinyur sistem mengundurkan diri atau masa kontrak konsultan pihak ketiga berakhir, tim DevOps harus melacak setiap instans peladen, membuka berkas ~/.ssh/authorized_keys, lalu menghapus baris kunci yang bersangkutan. Pada skala infrastruktur dengan ratusan mesin virtual di penyedia seperti AWS atau Google Cloud, proses ini kerap memicu kegagalan operasional atau justru meninggalkan celah pintu belakang (backdoor) karena ada satu atau dua mesin yang terlewat dari pembaruan.
Dengan mengadopsi kubah terpusat, pengembang hanya dibekali berkas kunci publik (.pub), sementara hak pembacaan kunci privat diatur melalui peran grup di tingkat organisasi. Saat proses offboarding berlangsung, administrator cukup mencabut akun karyawan tersebut dari kubah 1Password perusahaan. Dalam hitungan detik, seluruh kemampuan otentikasi SSH ke semua peladen infrastruktur otomatis terputus seketika tanpa memerlukan perubahan satu baris kode pun pada armada peladen yang sedang beroperasi. Pendekatan tata kelola identitas ini sejalan dengan prinsip perancangan threat modeling API AWS IAM dan arsitektur akses cloud yang menekankan pentingnya pembatasan hak istimewa terkecil (least privilege).
Panduan Konfigurasi Praktis di Lingkungan Pengembang
Menerapkan alur kerja aman ini tidak memerlukan perombakan arsitektur peladen yang rumit. Di sisi mesin lokal pengembang, integrasi diselesaikan dengan menyambungkan konfigurasi bawaan OpenSSH ke soket agen 1Password. Pengembang cukup menambahkan beberapa baris instruksi berikut ke dalam berkas ~/.ssh/config:
Host *

  IdentityAgent "~/Library/Group Containers/2BUA8C4S2C.com.1password/t/agent.sock"
Untuk pengguna sistem operasi Linux, jalur soket disesuaikan menjadi ~/.1password/agent.sock, sedangkan pengguna Windows memanfaatkan alamat pipa bernama \.pipeopenssh-ssh-agent. Setelah konfigurasi ini aktif, seluruh perintah ssh, scp, hingga push ke repositori Git otomatis dialihkan ke agen terenkripsi tanpa perlu menyertakan parameter flag -i /path/to/key.pem yang merepotkan.
Selain koneksi peladen, agen ini juga memfasilitasi penandatanganan komit Git (Git commit signing) berbasis SSH secara transparan. Pengembang cukup mendaftarkan kunci publik SSH ke akun GitHub atau GitLab mereka, lalu menyetel konfigurasi global Git lokal:
git config --global gpg.format ssh

git config --global user.signingkey "ssh-ed25519 AAAAC3NzaC1lZDI1NTE5..."

git config --global commit.gpgsign true
Langkah ini memastikan setiap baris perubahan kode yang dikirim ke repositori pusat memiliki label terverifikasi (verified badge), menangkal potensi serangan pemalsuan identitas komit (commit spoofing) di seluruh rantai pasok perangkat lunak (software supply chain).
Batas Keterbatasan dan Pertimbangan Implementasi
Kendati menawarkan proteksi luar biasa bagi interaksi manusia ke mesin (human-to-machine), organisasi teknologi tetap perlu memahami batasan arsitektur ini. 1Password SSH Agent dirancang secara khusus untuk interaksi kerja harian insinyur. Untuk kebutuhan otomatisasi tanpa intervensi manusia, seperti alur kerja integrasi berkelanjutan (continuous integration) atau komunikasi antarpeladen (machine-to-machine), penggunaan kunci statis tetap tidak direkomendasikan. Kebutuhan otomatisasi tingkat lanjut semacam itu lebih tepat ditangani oleh infrastruktur sertifikat sementara (short-lived SSH certificates) atau federasi identitas berbasis OIDC (OpenID Connect).
Menjaga keamanan kredensial digital di level aplikasi tentu harus dibarengi dengan kedisiplinan menjaga integritas perangkat keras itu sendiri. Kebersihan fisik laptop kerja, perlindungan dari benturan, dan manajemen suhu operasional workstation harian seperti yang diuraikan dalam panduan manajemen tata letak PC desktop dan risiko termal, menjadi fondasi pelengkap agar perangkat keras kriptografi seperti chip TPM atau Secure Enclave dapat bekerja optimal tanpa kendala malafungsi.
Beralih dari kebiasaan menumpuk berkas PEM di komputer lokal menuju sistem manajemen agen terpusat bukan sekadar perkara kemudahan pengetikan perintah di terminal. Ini adalah langkah fundamental bagi tim rekayasa perangkat lunak untuk mengeliminasi titik rentan paling rapuh dalam ekosistem komputasi awan mereka, sekaligus membuktikan bahwa peningkatan postur keamanan siber tidak harus mengorbankan kenyamanan kerja pengembang.