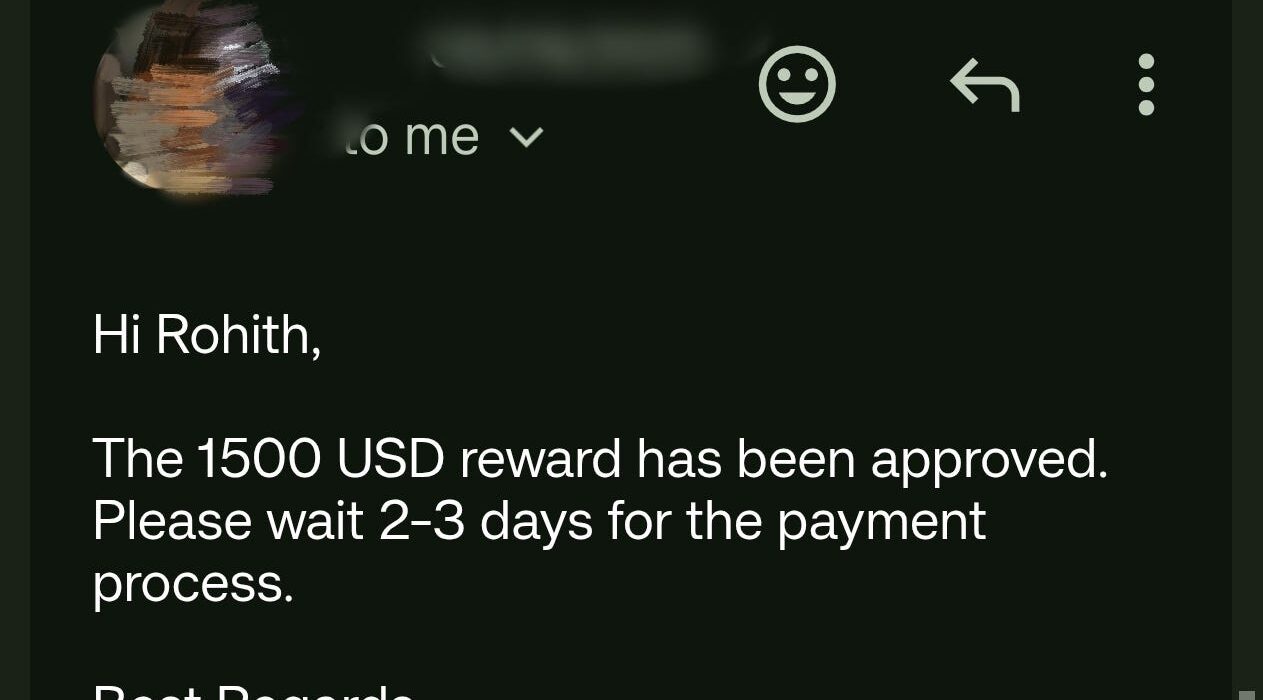
Bacotan Online – Dalam dunia keamanan siber dan perburuan bug bounty, celah Open Redirect sering kali dipandang sebelah mata oleh banyak periset maupun pengembang aplikasi. Karena dampaknya dianggap minimalis, celah ini kerap kali hanya dilabeli dengan tingkat keparahan rendah (P4/Low). Namun, sebuah kisah tebaru dari periset keamanan siber bernama Rohith S memberikan perspektif berbeda: sebuah Open Redirect yang dieksplorasi lebih jauh ternyata bisa berujung pada eksploitasi Account Takeover berkelas kritikal dengan ganjaran bounty US$1.500 (sekitar 23 juta Rupiah).
Apa Itu Open Redirect dan Mengapa Sering Diabaikan?
Secara konsep dasar, Open Redirect terjadi ketika sebuah aplikasi web menerima masukan berupa URL dari pengguna dan secara otomatis mengarahkannya ke URL tersebut tanpa melalui proses validasi yang memadai. Pada banyak kasus, kerentanan ini hanya dimanfaatkan oleh penjahat siber ringan untuk menjebak korban ke situs phishing.
Karena eksekusinya yang terlihat hanya bersifat “kosmetik”, banyak program bug bounty menilainya tidak memberikan dampak purna jual secara langsung terhadap sistem inti aplikasi. Pengembang pun terkadang membiarkan celah ini atau memperbaikinya dengan lambat. Namun, kerentanan sederhana pada parameter seperti callbackUrl atau redirect_uri terkadang menyembunyikan “pintu belakang” menuju kerusakan sistem secara struktural.
Anatomi Eksploitasi: Dari Redirect Menuju Account Takeover
Dalam temuannya yang diretas secara etis tanpa merusak layanan (responsible disclosure), Rohith merancang ulang kerangka berpikir bahwa parameter redirect mungkin tidak hanya digunakan untuk berpindah halaman, namun bisa dimanipulasi sebagai wadah eksekusi kode. Penemuan ini bermula ketika ia mempelajari struktur parameter pada baris URL pendaftaran admin:
- Bentuk URL standar:
https://target/admin/login?callbackUrl=[tujuan_url] - Jika tujuan URL ini diubah dengan skema JavaScript, maka perlindungan sisi klien menjadi taruhannya.
Transformasi Menjadi Reflected XSS
Periset ini menyuntikkan skema javascript:, sebuah sintaks dasar yang sangat krusial, ke dalam parameter tujuan. Karena aplikasi kehilangan mekanisme pembersihan data (sanitization) maupun validasi skema input, sistem merespons celah ini dan seketika mengeksekusi sintaks tersebut dari dalam konteks peramban (browser) pengguna.
Satu tahap terlewati, status bug yang mulanya hanya Open Redirect ringan telah beralih menjadi Reflected Cross-Site Scripting (XSS).
Puncak Rantai Serangan: Membajak Sesi Akses
Alih-alih berhenti pada memunculkan pop-up alert, eksploitasi dipanaskembangkan untuk membajak akun. Penyerang dapat membuat muatan sintaks berbahaya yang menginjeksikan tag script eksternal. Script ini dikendalikan mandiri dan disusun menyerupai lalu-lintas jaringan biasa.
Simulasi serangannya akan bekerja secara konsekutif ketika korban (misalnya pengguna berstatus admin) tanpa sengaja mencoba login lewat URL manipulasi tersebut:
- Halaman login akan dimuat secara normal, seakan-akan tidak terjadi apa-apa.
- Script siluman akan secara tersembunyi dieksekusi di belakang layar antarmuka pengguna.
- Data sensitif semacam informasi sesi atau detail keping cookie direkam kemudian dikirimkan secara otomatis ke peladen milik penyerang.
Rantai lengkap keruntuhannya tuntas: Open Redirect → Reflected XSS → Session Hijacking → Account Takeover. Sang peretas telah berhasil mengontrol akses korban.
Evaluasi Mitigasi Bagi Pengembang Perangkat Lunak
Skala kerusakan yang ditimbulkan dari kebocoran level akun admin sangat monumental, berisiko membawa petaka bagi kerahasiaan platform data pelanggan komersial dan rekayasa penipuan skala sistem.
Guna menghindari insiden penyusupan ini, praktik pengembangan zero-trust harus dikedepankan dengan menerapkan serangkaian lapisan mitigasi komprehensif:
- Validasi Input Super Ketat (Whitelist): Terapkan algoritma validasi positif (whitelist) pada endpoint pengalihan domain. Hindari asumsi input dari pengguna bersih sepenuhnya.
- Filter Skema Berbahaya: Implementasikan pengecekan ketat pada kode yang menangani HTTP untuk memastikan tidak ada masuknya skema peramban perusak seperti
javascript:,data:, atauvbscript:. - Pengkodean Output (Output Encoding): Selalu enkalkan data masukan pengguna jika akan direfleksikan kembali atau ditampilkan dalam browser.
- Enforcement Content-Security-Policy (CSP): Atur kebijakan ini guna mengurangi interaksi dari ekstensi penambah URL nakal apabila filter validasi bocor di layer pertama.
Temuan ini kembali mengingatkan para ahli keamanan bahwa meremehkan anomali sekecil apa pun di parameter web bagaikan meninggalkan kunci brankas tepat di engsel pintunya.