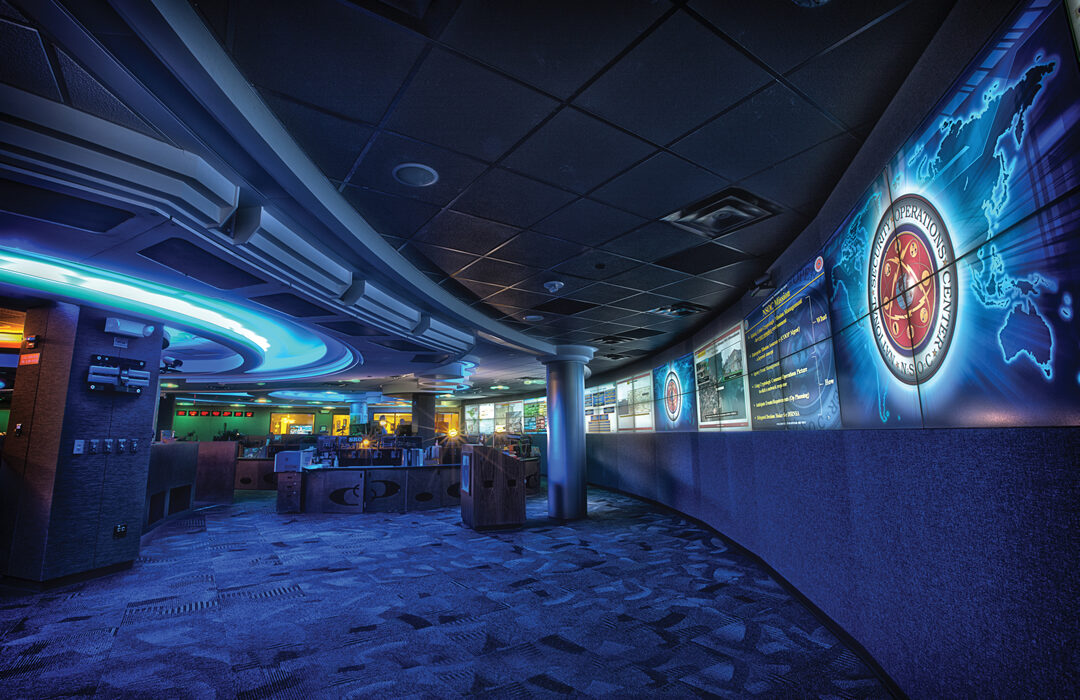
Bacotan Online – Dalam ekosistem operasional pusat keamanan siber (Security Operations Center atau SOC), perbedaan paling mendasar antara seorang praktisi pemula dan analis forensik berpengalaman terletak pada cara pandang mereka terhadap data jaringan. Pemula kerap memperlakukan konsep dasar seperti alamat IP, subnet, dan tabel routing sebatas definisi teknis buku teks. Sebaliknya, analis insiden siber memandang setiap paket, soket, dan jalur perutean sebagai bukti forensik digital (evidentiary artifact) yang mampu merekonstruksi kronologi serangan, mendeteksi pergerakan lateral peretas, serta mengungkap komunikasi kendali jarak jauh (command-and-control beaconing).
Banyak investigasi insiden siber berujung buntu atau menghasilkan alarm palsu (false positive) karena tim tanggap darurat terlalu cepat menarik kesimpulan hanya berdasar satu indikator, misalnya koneksi menuju alamat IP luar negeri. Menghadapi eskalasi taktik serangan modern yang kian canggih—sebagaimana disorot dalam peringatan ancaman kejahatan siber dan automasi otonom—analis membutuhkan kerangka berpikir terstruktur untuk mengurai aliran data dari lapisan paket hingga atribusi proses biner di sistem operasi.
Kerangka Kerja Investigasi Tiga Tahap: Predict, Observe, dan Verify
Guna mencegah bias konfirmasi saat menelaah peringatan keamanan (security alert), investigasi berbasis jaringan idealnya menerapkan siklus triase tiga tahap yang metodis:
- Predict (Prediksi Pola Dasar): Memetakan perilaku normal mesin terperiksa sebelum mengambil kesimpulan. Apakah sistem tersebut sebuah peladen basis data internal, gerbang API, atau komputer kerja karyawan harian? Sistem dengan peran berbeda memiliki profil lalu lintas jaringan yang sangat kontras.
- Observe (Observasi Metadata Jaringan): Mengidentifikasi data telemetri yang tercatat pada log firewall, SIEM, atau penangkap paket. Tahap ini mencakup pencatatan alamat IP asal (source IP), alamat IP tujuan (destination IP), nomor port, protokol transport, serta volume lalu lintas data.
- Verify (Verifikasi Tingkat Host): Menghubungkan aktivitas soket jaringan langsung ke sistem operasi host. Tahap ini wajib membuktikan proses apa yang menginisiasi koneksi, ID proses (PID) yang berjalan, hak akses pengguna (UID), dan direktori lokasi biner dieksekusi.
Anatomi Alamat IP: Mengapa IP Publik Bukan Otomatis Berbahaya
Langkah paling awal saat peringatan jaringan terpicu adalah membedakan ruang alamat privat (berdasarkan standar RFC 1918 seperti blok 10.0.0.0/8, 172.16.0.0/12, dan 192.168.0.0/16) dengan alamat IP publik internet. Kesalahan umum analis adalah menganggap setiap koneksi keluar (outbound traffic) menuju IP eksternal melalui protokol HTTPS (port TCP 443) sebagai ancaman aktif.
Peladen dan komputer kerja modern secara sah berkomunikasi dengan ratusan IP eksternal setiap jam untuk kebutuhan pembaruan repositori perangkat lunak, sinkronisasi waktu jaringan via NTP, penarikan sertifikat CRL/OCSP, serta integrasi layanan komputasi awan. Kunci pembuktian anomali bukan pada status ‘eksternal’ dari alamat tersebut, melainkan relevansi kontekstualnya. Analis wajib memeriksa reputasi IP melalui basis data ancaman (threat intelligence feeds), kepemilikan Autonomous System Number (ASN), umur domain asosiasi (whois domain age), serta keteraturan frekuensi sinyal komunikasi (beacon jitter).
Segmentasi Subnet dan Deteksi Pergerakan Lateral
Pemahaman subnetting dalam investigasi keamanan siber berfungsi krusial untuk mendeteksi pelanggaran batas arsitektur keamanan (trust boundary violation). Sebagai contoh, dalam arsitektur jaringan korporasi yang terkelola dengan baik, komputer segmen staf umum (misalnya 192.168.10.0/24) seharusnya tidak pernah melakukan koneksi langsung menggunakan protokol SMB (port TCP 445), RDP (port TCP 3389), atau WinRM (port TCP 5985) ke mesin kerja staf lainnya tanpa melalui sistem manajemen berkas tersentralisasi.
Koneksi langsung antar-komputer klien dalam subnet yang sama kerap mengindikasikan taktik pergerakan lateral (lateral movement) yang dipetakan dalam kerangka kerja MITRE ATT&CK teknik T1049 (System Network Connections Discovery). Begitu pula jika segmen workstation umum mendadak melakukan pengiriman data berkapasitas besar menuju klaster basis data tanpa perantara lapis aplikasi, tim insiden harus segera mengisolasi host untuk mencegah eksfiltrasi data mentah yang dapat merusak kelangsungan bisnis, selaras dengan urgensi perlindungan sistem di era risiko kebocoran data pada survei ancaman tata kelola dan reputasi korporasi.
Triase Soket Linux: Menghubungkan Lalu Lintas Jaringan ke Biner Proses
Ketika peringatan koneksi mencurigakan terkonfirmasi di tingkat jaringan, analis harus segera beralih ke analisis artefak pada sistem host Linux target. Perintah berikut menjadi fondasi inspeksi tingkat rendah (low-level triage):
Untuk melihat tabel routing dan memastikan antarmuka jaringan tidak mengalami manipulasi rute gerbang (gateway hijacking), jalankan:
ip route show
Selanjutnya, periksa soket aktif beserta PID dan nama proses eksekutor menggunakan utilitas ss:
sudo ss -tunap
Opsi -t menyaring protokol TCP, -u untuk UDP, -n menampilkan alamat numerik tanpa resolusi DNS yang lambat, -a memuat seluruh status soket, dan -p mencantumkan informasi proses pemilik. Jika ditemukan koneksi keluar aktif yang diarahkan ke port yang tidak lazim, catat PID yang tertera dan lakukan korelasi biner melalui direktori sistem virtual /proc:
ls -la /proc/[PID]/execat /proc/[PID]/cmdline
Tanda bahaya (red flag) paling nyata terjadi jika berkas biner pengeksekusi koneksi jaringan berakar dari direktori yang dapat ditulisi secara bebas (world-writable directories) seperti /tmp/, /var/tmp/, atau ruang memori bersama /dev/shm/. Eksekusi skrip dari lokasi tersebut sangat lazim dimanfaatkan oleh skrip pengunduh otomatis (dropper) dan muatan pintu belakang (backdoor payload) untuk menghindari jejak audit instalasi paket resmi.
Fondasi Pertahanan Jaringan Menghadapi Kompleksitas Infrastruktur Modern
Menguasai korelasi bukti jaringan dengan artefak sistem operasi bukan sekadar kecakapan taktis individu analis, melainkan kebutuhan mendasar dalam membangun ketahanan siber organisasi. Banyak perusahaan modern mengalami kegagalan deteksi dini karena data telemetri tersimpan dalam wadah-wadah terpisah tanpa integrasi, sebuah kendala struktural yang juga lazim ditemui dalam tantangan pengelolaan infrastruktur data real-time korporasi.
Dengan membiasakan tim teknis melakukan validasi silang antara metadata lalu lintas jaringan dan proses komputasi lokal, organisasi mampu memangkas waktu respons terhadap insiden (Mean Time to Detect & Respond) secara signifikan. Penanganan ancaman siber yang presisi selalu berpijak pada ketelitian memeriksa rantai bukti terkecil: dari alamat IP, port soket, hingga satu baris perintah biner yang berjalan di balik layar peladen.