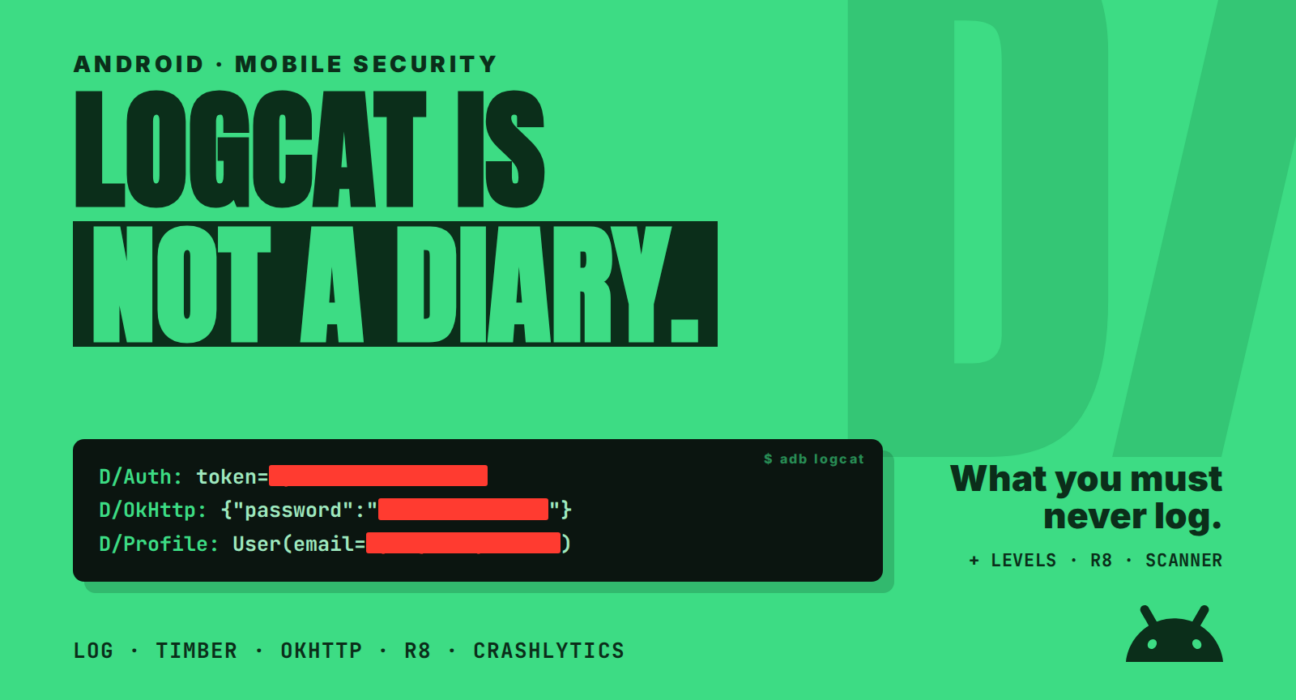
Bacotan Online – Saat membangun aplikasi, mencatat jejak eksekusi kode ke dalam konsol adalah kebiasaan paling lazim bagi setiap insinyur peranti lunak. Di lingkungan sistem operasi Android, utilitas bawaan Logcat menjadi instrumen penyelamat ketika gangguan fungsi mendadak muncul di tengah siklus pengembangan aktif. Namun, masalah besar bermula ketika kebiasaan mencatat seluruh alur data terbawa tanpa filter ketat hingga ke versi rilis publik (production build). Tanpa disadari, variabel yang menyimpan auth token, kata sandi akun, data pribadi identitas (PII), hingga respon mentah dari server tercetak bebas di memori sistem.
Bagi pelaku kejahatan siber maupun modul pelacak pihak ketiga (third-party SDK), aliran log tanpa proteksi ini ibarat celah samping yang terbuka lebar. Dalam standar keamanan perangkat lunak internasional, kelalaian tersebut diklasifikasikan secara formal sebagai kerentanan berbahaya di bawah kode CWE-532: Insertion of Sensitive Information into Log File serta melanggar klausul MASVS-STORAGE-3 dalam standar OWASP Mobile Application Security. Mengabaikan sanitasi konsol bukan hanya memperbesar risiko kebocoran data, melainkan mencerminkan kerapuhan tata kelola rekayasa perangkat lunak di era regulasi pelindungan data privasi yang semakin ketat.
Mitos Perlindungan Sandboxing: Mengapa Logcat Masih Rentan?
Banyak pengembang keliru berasumsi bahwa sejak kehadiran Android 4.1 (Jelly Bean) yang membatasi izin READ_LOGS hanya untuk aplikasi sistem berlisensi resmi pabrikan (platform signature), ancaman pencurian log sudah otomatis tuntas. Secara teoritis, aplikasi reguler memang tidak lagi dapat membaca log milik aplikasi lain yang berjalan di dalam sandbox terisolasi. Namun, menganggap bahwa data yang terlempar ke Logcat berada di zona steril adalah kekeliruan fatal dalam arsitektur keamanan modern.
Di lapangan, ada beberapa vektor eksploitasi nyata yang menjadikan log terbuka sebagai sasaran empuk:
- Akses Fisik dan Android Debug Bridge (ADB): Setiap kali ponsel dihubungkan ke komputer dengan fitur USB Debugging aktif, siapa pun dapat menjalankan perintah
adb logcatuntuk menyedot rekaman aktivitas seluruh sistem secara langsung tanpa memerlukan autentikasi tingkat lanjut. - Berkas Laporan Kerusakan Sistem (Bug Report): Fitur diagnostik bawaan Android memungkinkan pengguna mengekspor bug report komprehensif berformat arsip ZIP saat melaporkan anomali perangkat. Berkas ini memuat tangkapan Logcat berdurasi panjang yang kerap kali diunggah pengguna ke forum publik atau dikirim melalui surel tanpa enkripsi memadai.
- Pustaka dan SDK Pihak Ketiga dalam Satu Proses: Modul analitik, jaringan periklanan, hingga pelacak performa yang diimpor ke dalam proyek berjalan di bawah ruang memori dan process ID yang sama dengan kode aplikasi utama. Pustaka ini memiliki hak penuh untuk mengonsumsi rekaman log internal sebelum diteruskan ke peladen eksternal.
- Perangkat Berstatus Akses Root: Pada ponsel yang telah dimodifikasi hak aksesnya (rooted devices), tembok pemisah sandboxing runtuh seketika, memungkinkan peranti perusak menyadap aliran data setiap aplikasi yang sedang beroperasi.
Klasifikasi Data: Apa yang Pantang Masuk ke Konsol Debug
Dalam praktik tata kelola kode yang disiplin, klasifikasi data harus ditegakkan sebelum sebuah objek diizinkan masuk ke fungsi pencatatan. Pelanggaran yang paling sering ditemukan dalam audit kepatuhan aplikasi mencakup pencatatan kredensial otentikasi seperti token sesi, JSON Web Token (JWT), kunci OAuth, kata sandi dalam bentuk teks polos, serta kunci API rahasia milik infrastruktur internal.
Selain kredensial akses, pencatatan Informasi Identitas Pribadi (PII) seperti Nomor Induk Kependudukan, alamat surel, nomor telepon, dan koordinat lokasi geografis presisi merupakan pelanggaran berat terhadap privasi konsumen. Hal yang sama berlaku pada data finansial sensitif seperti nomor kartu pembayaran (PAN) dan kode CVV, yang bertentangan langsung dengan standar perlindungan konsumen dan standar keamanan data transaksi dan audit kepatuhan. Kesalahan sistemik paling fatal umumnya terjadi ketika pengembang memasang network interceptor pada pustaka jaringan seperti OkHttp dengan tingkat rincian Level.BODY pada varian rilis, sehingga seluruh struktur pertukaran data JSON terekam mentah-mentah ke memori peranti.
Arsitektur Logging Terpusat Menggunakan Timber
Menggunakan kelas bawaan android.util.Log secara langsung di seluruh modul aplikasi adalah praktik berisiko tinggi. Pola manual ini menuntut pengembang menyisipkan blok kondisional if (BuildConfig.DEBUG) pada setiap baris pencatatan, sebuah pendekatan rapuh yang rentan terlupa akibat faktor kelalaian manusiawi.
Pendekatan arsitektural yang jauh lebih tangguh adalah memanfaatkan pustaka Timber besutan Jake Wharton. Pola perancangan berbasis pohon (tree pattern) pada Timber memisahkan antara pemanggilan fungsi log di kode bisnis dengan implementasi keluaran di tingkat sistem. Pada kelas inisialisasi aplikasi (Application class), perilaku pencatatan dikonfigurasi berdasarkan varian kompilasi (build variant).
Pada lingkungan pengembangan, pasang Timber.DebugTree() yang secara otomatis menghasilkan tag log berdasarkan nama kelas tempat kode dieksekusi. Sebaliknya, pada lingkungan rilis produksi, pasang implementasi pohon khusus (custom release tree) yang secara agresif menolak level VERBOSE, DEBUG, dan INFO. Pohon rilis ini hanya meloloskan level WARN dan ERROR dengan pesan yang telah disaring dari elemen rahasia, sebelum dialirkan ke instrumen telemetri pemantau stabilitas seperti Firebase Crashlytics.
Eliminasi Bytecode Melalui Optimasi R8 dan ProGuard
Meskipun gerbang logika berbasis kondisi telah diterapkan di dalam kode aplikasi, konstruksi penggabungan string (string concatenation) pada parameter fungsi log tetap dapat dieksekusi oleh mesin virtual Android sebelum fungsi tersebut memutuskan untuk mengabaikannya. Dampaknya, selain menambah beban kerja manajemen memori (garbage collector), residu teks sensitif tetap sempat tercipta sesaat di memori dinamis (heap allocation).
Solusi paling tuntas untuk meniadakan risiko ini adalah menghapus seluruh instruksi pemanggilan kelas android.util.Log secara permanen dari berkas bytecode saat proses kompilasi rilis berlangsung. Melalui mesin optimasi kompilator R8 atau ProGuard, pengembang cukup menambahkan konfigurasi -assumenosideeffects. Dengan aturan ini, kompilator akan memangkas seluruh instruksi terkait pencatatan tanpa menyisakan jejak instruksi di dalam paket biner yang didistribusikan ke ekosistem aplikasi Android.
Sanitasi Lapisan Jaringan OkHttp: Redaksi Header dan Payload
Pemeriksaan lalu lintas komunikasi jaringan HTTP adalah kebutuhan krusial saat menelusuri anomali interaksi antara aplikasi klien dan antarmuka pemrograman aplikasi (REST API). Namun, membiarkan pencatatan data jaringan aktif tanpa filter di lingkungan operasional merupakan tindakan yang ceroboh.
Pustaka jaringan modern OkHttp menyediakan kapabilitas redaksi bawaan melalui metode redactHeader() pada modul HttpLoggingInterceptor. Konfigurasi ini memastikan bahwa informasi otorisasi penting seperti header Authorization, Cookie, dan token sesi lainnya diganti dengan penanda terlindungi secara otomatis sebelum teks dicetak ke konsol. Selain mekanisme redaksi, tingkat pencatatan (logging level) wajib dikunci ke status nonaktif (Level.NONE) saat aplikasi dibangun untuk varian rilis komersial.
Otomasi Pipeline CI/CD dan Audit Statis Berkala
Kebijakan keamanan rekayasa perangkat lunak tidak akan efektif apabila hanya bergantung pada kepatuhan manual saat proses tinjauan kode sesama rekan kerja (peer code review). Diperlukan pagar pengaman otomatis di dalam alur integrasi berkelanjutan (Continuous Integration pipeline).
Pemeriksaan statis menggunakan perkakas Android Lint wajib dikonfigurasi secara ketat dengan menetapkan aturan pencatatan log pada mode produksi sebagai kesalahan kritis (fatal error) yang secara otomatis membatalkan proses perakitan berkas APK. Di samping itu, pengujian penetrasi berkala yang menginspeksi alokasi memori, jejak berkas temporer, dan lalu lintas komunikasi peranti menjadi instrumen esensial dalam audit keamanan dan pengujian penetrasi menyeluruh.
Membangun arsitektur logging yang bersih dan terisolasi bukan sekadar persoalan efisiensi pemanfaatan sumber daya peranti, melainkan wujud tanggung jawab fundamental pengembang dalam menjamin keamanan ekosistem digital dan kedaulatan data pengguna.