Celah Zero-Day Cisco SD-WAN Dieksploitasi Malware KeyDrift: Talos dan Black Lotus Labs Bongkar Jaringan Relay Terselubung Silent Train

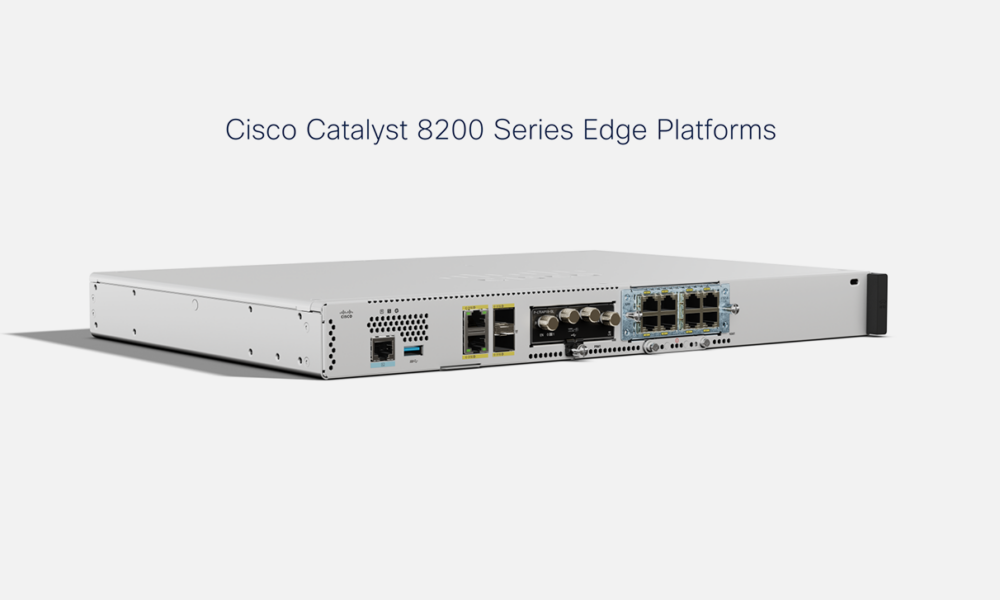
Bacotan Online – Lembaga riset intelijen ancaman siber Cisco Talos bersama tim Black Lotus Labs dari Lumen Technologies secara terpisah merilis temuan investigasi mendalam mengenai eksploitasi aktif celah keamanan zero-day pada pengontrol perangkat lunak jaringan Cisco Catalyst SD-WAN Controller yang diidentifikasi sebagai CVE-2026-20127 pada Kamis, 29 Oktober 2026. Eksploitasi berskala global ini dimanfaatkan oleh kelompok spionase siber canggih berkode UAT-11473 untuk menanamkan muatan malware khusus bernama KeyDrift ke dalam sistem operasi router, yang dirancang secara spesifik guna mencuri kunci enkripsi komunikasi IPsec dan kredensial administratif tingkat tinggi dari infrastruktur jaringan korporat multinasional, badan riset kedirgantaraan, satelit luar angkasa, serta kontraktor pertahanan vital.
Modus Operandi Malware KeyDrift dan Pencurian Kunci Enkripsi SD-WAN
Investigasi forensik Cisco Talos mengungkapkan bahwa penyerang memanfaatkan kerentanan bypass otentikasi CVE-2026-20127 untuk menembus konsol kendali Catalyst SD-WAN tanpa memerlukan hak akses administratif sebelumnya. Begitu berhasil menguasai instans pengontrol, penyerang tidak memicu pembuatan akun pengguna baru yang dapat memicu alarm sistem pemantau Security Operations Center (SOC), melainkan memanfaatkan akun internal berprivilese tinggi yang sudah ada di dalam arsitektur perangkat lunak. Dari posisi pengendali pusat tersebut, penyerang menyebarkan skrip implan berbahaya ke perangkat router cabang (SD-WAN edge routers) yang terhubung di seluruh dunia.
Malware KeyDrift ditanamkan ke dalam perangkat jaringan dengan cara memodifikasi skrip inisialisasi layanan sistem runit yang bertanggung jawab menjalankan proses latar belakang pada perangkat Cisco SD-WAN. Mekanisme ini memastikan muatan malware tetap aktif secara persisten meskipun perangkat mengalami reboot atau restart berkala. Begitu aktif, KeyDrift menyusup ke proses pertukaran kunci kriptografi internal perangkat. Dalam protokol standar arsitektur SD-WAN, setiap router secara periodik bertukar kunci sesi IPsec dan TLS secara dinamis dengan pengontrol pusat untuk mengenkripsi lalu lintas paket data antar-kantor cabang perusahaan.
KeyDrift secara diam-diam mengekstrak pasangan kunci enkripsi sesi tersebut langsung dari memori kerja perangkat sebelum enkripsi diterapkan pada paket transmisi. Selanjutnya, data kunci yang dicuri tersebut dikemas dan diekfiltrasi ke server komando dan kendali (C2) eksternal melalui protokol UDP (User Datagram Protocol). Untuk mengaburkan jejak forensik, malware membaca parameter alamat IP tujuan dari berkas konfigurasi sementara yang langsung dihapus secara permanen dari sistem penyimpanan sesaat setelah proses transmisi data selesai dieksekusi. Pola pembajakan jalur kendali terenkripsi ini mempertegas celah arsitektur piranti lunak sebagaimana dipaparkan pada kerentanan arsitektur jaringan virtual dan eskalasi hak akses yang menuntut pengawasan ketat pada tingkat kernel perangkat lunak.
Tumpang Tindih Infrastruktur Silent Train dan Jaringan Relay Multi-Perangkat
Analisis telemetri jaringan yang dipublikasikan oleh Black Lotus Labs memperkuat laporan Cisco Talos dengan menyimpulkan adanya korelasi infrastruktur tingkat tinggi antara kelompok UAT-11473 dan jaringan relay terselubung berskala masif yang dinamai Silent Train. Jaringan Silent Train diidentifikasi sebagai kerangka kerja operasional yang dikendalikan oleh aktor ancaman spionase siber asal Tiongkok, Volt Typhoon. Jaringan ini dirancang khusus untuk memfasilitasi fase penyerangan kritis, mulai dari eksploitasi kerentanan zero-day, pencurian kredensial downstream, hingga pergerakan lateral lateral di dalam jaringan target strategis tanpa memicu deteksi detektor intrusi konvensional.
Karakteristik paling menonjol dari jaringan Silent Train adalah arsitektur multi-hop proxy yang dibangun dengan mengorbankan lebih dari 27 kelas perangkat keras berbeda di seluruh dunia. Penyerang mengompromikan ribuan router kantor kecil dan perumahan (SOHO) merek TP-Link dan Netgear, kamera pengawas IoT terhubung internet, hingga gerbang jaringan korporat seperti Fortinet, PRTG, dan server CyberPanel. Lalu lintas komando peretas dialirkan secara berantai melewati simpul-simpul perangkat yang disusupi ini, berpindah-pindah antar-negara dan yurisdiksi, sebelum akhirnya mendarat di sistem target utama di wilayah Amerika Serikat, Hawaii, dan California.
Berbeda dengan simpul SOHO yang bersifat sementara (ephemeral), perangkat kelas korporat yang disusupi dalam jaringan Silent Train sering kali dipertahankan dalam status terinfeksi selama satu hingga tiga bulan guna memberikan akses stabil bagi penyerang. Volt Typhoon menerapkan taktik living-off-the-land secara ekstrem dengan memanfaatkan perkakas bawaan sistem operasi dan secara konsisten membersihkan log jejak aktivitas setelah setiap sesi intrusi berlangsung selama 2 hingga 6 jam. Menghadapi ancaman mutakhir ini, Cisco Systems mendesak seluruh administrator jaringan enterprise untuk segera menerapkan pembaruan tambalan perangkat lunak Catalyst SD-WAN versi terbaru, memverifikasi integritas direktori skrip runit, serta mengisolasi antarmuka manajemen kendali di balik segmentasi Zero Trust Network Access (ZTNA) yang ketat.
Pertanyaan yang Kerap Diajukan (FAQ) Terkait Celah Zero-Day Cisco SD-WAN dan KeyDrift
Apa kerentanan utama yang dieksploitasi penyerang pada Cisco SD-WAN Controller?
Kerentanan yang dieksploitasi adalah CVE-2026-20127, sebuah celah bypass otentikasi pada antarmuka web pengontrol Cisco Catalyst SD-WAN yang memungkinkan penyerang masuk tanpa izin sebagai akun internal berprivilese tinggi.
Bagaimana cara kerja malware KeyDrift mencuri kunci enkripsi perusahaan?
KeyDrift disematkan ke dalam skrip layanan runit perangkat router, menyadap memori proses pertukaran kunci kriptografi IPsec/TLS saat rotasi berkala, lalu mengirimkan kunci curian ke server penyerang via protokol UDP dan menghapus berkas konfigurasinya.
Apa hubungan antara serangan malware KeyDrift dengan jaringan Silent Train Volt Typhoon?
Cisco Talos dan Black Lotus Labs (Lumen) menemukan tumpang tindih infrastruktur komunikasi server C2 antara kelompok UAT-11473 dengan Silent Train, jaringan relay terselubung berbasis 27 kelas perangkat SOHO dan IoT yang dioperasikan kelompok Volt Typhoon.