Bacotan Online – Pesan singkat berisi enam digit angka yang masuk ke ponsel kerap dianggap sebagai benteng pertahanan terakhir yang aman dalam transaksi digital. Namun, di tangan pelaku kejahatan siber modern, kode verifikasi atau One-Time Password (OTP) justru sering menjadi kunci pamungkas yang dimanipulasi untuk melancarkan aksi pengambilalihan akun secara total (account takeover). Peringatan terbaru dari regulator perlindungan konsumen global (Federal Trade Commission) dan badan keamanan siber internasional menegaskan bahwa maraknya insiden pembajakan identitas digital saat ini tidak lagi didominasi oleh peretasan teknis tingkat tinggi, melainkan oleh seni manipulasi psikologis terstruktur atau social engineering.
Membedah Rantai Serangan: Dari Kebocoran Data Menuju Kepanikan Korban
Banyak korban penipuan keliru mengira bahwa pelaku memulai serangannya saat panggilan telepon atau pesan obrolan berlangsung. Pada kenyataannya, interaksi langsung tersebut merupakan tahap eksekusi akhir dari rantai serangan (kill chain) yang telah dirancang sebelumnya. Alur kerja serangan ini umumnya berjalan melalui tahapan sistematis berikut:
- Pengumpulan Data Awal (Reconnaissance): Pelaku memperoleh identitas dasar korban—seperti alamat email, nomor telepon seluler, tanggal lahir, atau bahkan kata sandi lama—melalui kompilasi data bocor (data breach) yang diperjualbelikan di forum pasar gelap.
- Pemicuan Alur Pemulihan (Triggering Recovery): Berbekal data identitas tersebut, pelaku mengakses situs resmi perbankan, dompet digital, atau penyedia email korban, lalu menekan tombol pemulihan kata sandi (password reset) atau perpindahan perangkat baru.
- Pengiriman Kode Resmi: Sistem keamanan penyedia layanan secara otomatis mengirimkan kode OTP resmi enam digit ke nomor telepon atau email korban yang terdaftar sah.
- Manipulasi Psikologis (Pretexting): Beberapa detik setelah kode terkirim, pelaku menghubungi korban dengan menyamar sebagai petugas resmi (seperti layanan nasabah bank, kurir paket ekspedisi, atau tim audit keamanan) untuk meminta korban membacakan kode tersebut dengan dalih pembatalan transaksi mencurigakan.
Begitu korban membacakan enam angka tersebut, sistem keamanan memvalidasi sesi baru pelaku. Dalam hitungan detik, nomor kontak dan kredensial utama korban diubah, memutus akses korban dari seluruh aset digital miliknya.
Kelemahan Arsitektural Otentikasi Berbasis SMS dan Panggilan Suara
Kerapuhan metode verifikasi berbasis SMS tidak hanya terletak pada kerentanan manusia terhadap bujukan, melainkan juga pada arsitektur teknis jaringan telekomunikasi itu sendiri. Standar SMS diciptakan puluhan tahun silam tanpa enkripsi ujung-ke-ujung (end-to-end encryption) yang memadai. Pesan teks rentan terhadap teknik intersepsi protokol sinyal jaringan telekomunikasi (Signaling System 7 atau SS7), serta ancaman penggantian kartu seluler secara ilegal (SIM swap attack) di mana pelaku menduplikasi nomor kartu pengguna melalui rekayasa sosial terhadap gerai operator.
Selain itu, ancaman siber terkini memanfaatkan teknik perantara otomatis atau Adversary-in-the-Middle (AiTM). Melalui kerangka kerja reverse proxy seperti Evilginx, penyerang membuat halaman tiruan yang mampu menangkap token otentikasi dan kode OTP secara real-time saat korban mengetikkannya. Oleh karena itu, kemampuan mengidentifikasi lalu lintas data mencurigakan dan jejak aktivitas jaringan—sebagaimana metode investigasi terperinci dalam panduan forensik Windows memanfaatkan database SRUM—menjadi krusial bagi administrator sistem maupun pengguna tingkat lanjut.
Evolusi Standar Keamanan: Mengapa Industri Beralih ke FIDO2 dan Passkey
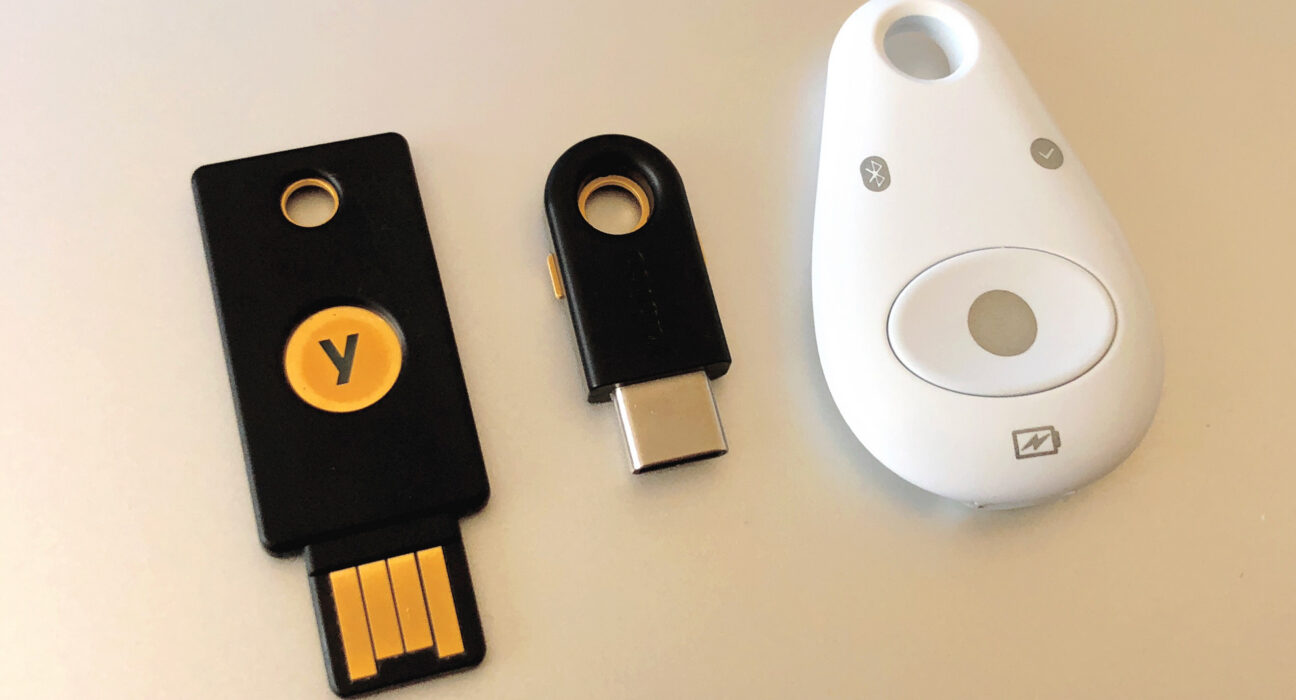
Menyadari tingginya tingkat kegagalan otentikasi berbasis teks, konsorsium keamanan siber global bersama FIDO Alliance dan World Wide Web Consortium (W3C) mendorong adopsi standar otentikasi tanpa kata sandi (passwordless authentication) berbasis Passkey dan kunci keamanan fisik (hardware security key).
Berbeda dengan kode enam digit yang dapat dipindahkan atau dibacakan kepada orang lain, Passkey beroperasi menggunakan kriptografi kunci publik asimetris (public-key cryptography). Kunci privat disimpan secara aman di dalam modul perangkat keras terisolasi (Secure Enclave atau TPM) pada ponsel atau komputer pengguna, dan hanya dapat dibuka menggunakan verifikasi biometrik lokal (sidik jari atau pemindai wajah). Keunggulan fundamental dari teknologi ini adalah sifatnya yang kebal terhadap upaya pengelabuan (phishing-resistant). Perangkat peramban hanya akan mengirimkan verifikasi jika domain situs yang dituju cocok persis dengan domain terdaftar secara kriptografis, sehingga kode mustahil dicuri oleh tautan palsu maupun panggilan suara rekayasa.
Prosedur Darurat 5 Menit: Apa yang Wajib Dilakukan Jika Kode Terlanjur Diberikan?
Kecepatan respons merupakan faktor paling menentukan untuk mencegah kerugian finansial ketika seseorang secara tidak sengaja telah membocorkan kode verifikasi kepada pihak luar. Langkah-langkah tanggap insiden darurat meliputi:
- Putus Sesi Aktif Seluruh Perangkat (Session Revocation): Segera akses pengaturan keamanan akun melalui aplikasi resmi atau peramban terpercaya, lalu pilih opsi untuk mengeluarkan akun dari semua sesi dan perangkat yang terhubung (sign out of all sessions).
- Ubah Kredensial Akun Induk: Ganti kata sandi akun email utama yang terhubung dengan akun perbankan atau dompet digital, karena email kerap menjadi jalur pemulihan sekunder yang dieksploitasi penyerang.
- Blokir Transaksi Melalui Saluran Resmi: Hubungi nomor darurat resmi perbankan atau penyedia dompet digital untuk meminta pembekuan sementara akun dan kartu debit/kredit yang terafiliasi.
- Aktifkan Kunci SIM Operator: Hubungi operator seluler untuk mengaktifkan proteksi PIN SIM guna mengantisipasi upaya pemindahan nomor secara sepihak.
- Laporkan Insiden ke Saluran Otoritas: Laporkan dugaan tindak pidana siber ke kanal resmi aduan siber kepolisian dan portal regulator terkait demi menjaga akuntabilitas penegakan hukum dan perlindungan hak konsumen, selaras dengan semangat tata kelola yang ditegaskan dalam laporan audit nasional seperti tindak lanjut pemulihan kerugian keuangan negara.
Pedoman Fundamental Menjaga Kedaulatan Data Pribadi
Aturan paling mendasar dalam ekosistem digital modern sangat sederhana: kode verifikasi satu kali pakai ditujukan khusus untuk Anda sebagai pemilik akun, bukan untuk dibacakan atau dibagikan kepada siapa pun yang memintanya melalui sambungan telepon atau pesan singkat. Petugas resmi dari institusi finansial dan platform teknologi tidak pernah memiliki kebutuhan teknis untuk mengetahui kode OTP Anda. Membangun kebiasaan verifikasi silang mandiri dan mulai memigrasikan otentikasi akun ke aplikasi pembuat kode (authenticator app) atau Passkey adalah investasi pertahanan diri paling efektif menghadapi lanskap ancaman siber yang kian kompleks.