Bacotan Online – Kehilangan sebuah ponsel pintar di tengah kesibukan harian sering kali diawali dengan kepanikan fisik sederhana: memeriksa saku, membongkar tas, atau mencoba menghubungi nomor pribadi dari telepon rekan kerja. Namun, saat gawai tersebut dipastikan raib atau dicuri, kepanikan fisik segera berubah menjadi ancaman keamanan finansial yang nyata. Di era ketika ekosistem perbankan, dompet digital, investasi, hingga komunikasi terpusat pada satu layar sentuh, sebuah ponsel bukan lagi sekadar alat komunikasi, melainkan gerbang tunggal menuju seluruh aset keuangan keluarga.
Sebagian besar rumah tangga tidak memiliki rencana darurat pemulihan akses finansial yang teruji. Banyak orang berasumsi bahwa proteksi biometrik seperti fingerprint scanner atau pemindai wajah sudah cukup mengamankan data mereka. Padahal, ketika gawai fisik berada di luar kendali pemiliknya, serangkaian celah struktural langsung terbuka. Tanpa arsitektur keamanan yang redundan, hilangnya satu perangkat dapat memicu efek domino yang mengunci seluruh anggota keluarga dari rekening perbankan mereka sendiri atau membuka peluang pembobolan dana.
Ponsel sebagai Single Point of Failure Finansial
Dalam rekayasa sistem keandalan, single point of failure merujuk pada komponen tunggal yang jika runtuh, akan melumpuhkan keseluruhan operasional. Arsitektur perbankan digital dan gaya hidup modern kerap menempatkan ponsel pintar persis pada posisi titik rentan ini. Berbagai platform perbankan daring dan fintech mengandalkan verifikasi identitas yang bermuara pada satu perangkat yang sama: nomor seluler untuk SMS OTP (one-time password), aplikasi m-banking terpasang, serta kotak masuk surat elektronik utama untuk mengatur ulang kata sandi.
Situasi ini memicu paradoks pemulihan yang berbahaya. Saat ponsel hilang dan korban bergegas membuka laptop untuk mengamankan rekening bank atau akun email, sistem keamanan perbankan justru memicu prosedur two-factor authentication (2FA). Prosedur tersebut umumnya mengirimkan notifikasi persetujuan atau kode verifikasi ke ponsel yang baru saja raib. Akibatnya, korban terkunci di luar akun sendiri pada jendela waktu paling kritis, tidak mampu memindahkan saldo likuid maupun memblokir kartu debit virtual.
Kerapuhan ini bertambah parah jika pengguna mengandalkan satu email utama untuk seluruh urusan. Jika email pemulihan perbankan terhubung ke aplikasi surat elektronik di ponsel tanpa autentikasi terpisah, pihak yang menembus perangkat dapat mengajukan password reset ke puluhan layanan finansial sekaligus. Serupa dengan kerentanan fisik perangkat keras yang sering diabaikan, kelemahan arsitektur akses digital biasanya baru disadari setelah insiden terjadi.
Bahaya Laten Kartu SIM Tanpa PIN dan Eksploitasi OTP
Banyak pengguna merasa aman karena layar ponsel mereka terlindungi PIN enam digit. Namun, pelaku kejahatan jalanan tidak selalu perlu membobol sistem operasi ponsel untuk membajak identitas digital korban. Cukup dengan menggunakan jarum pembuka baki kartu, pelaku dapat mencabut kartu SIM fisik dari ponsel curian dan memindahkannya ke perangkat lain dalam hitungan detik.
Metode pencurian berbasis SIM transplant ini memberi pelaku kendali atas aliran SMS korban. Begitu kartu SIM aktif di gawai pelaku, mereka dapat melihat nomor telepon korban dan meminta pengaturan ulang kata sandi pada berbagai dompet digital serta pinjaman daring. Layanan finansial yang masih mengandalkan SMS OTP sebagai lapisan verifikasi kedua akan mengirimkan kode otorisasi langsung ke layar gawai pelaku tanpa hambatan.
Regulator perlindungan konsumen dan siber seperti FTC dan CISA menegaskan bahwa SMS adalah metode autentikasi paling lemah karena tidak terenkripsi dari ujung ke ujung. Untuk memitigasi risiko tersebut, setiap pengguna wajib mengaktifkan proteksi PIN kartu SIM di menu pengaturan keamanan jaringan. Saat fitur ini aktif, kartu SIM terkunci otomatis dan menuntut kode PIN tiap kali dipindahkan ke perangkat baru. Langkah alternatif yang lebih aman adalah beralih ke eSIM yang tertanam langsung pada papan sirkuit perangkat sehingga tidak bisa dicabut secara fisik.
Membangun Redundansi: Passkeys, Hardware Key, dan Backup Codes
Pertahanan siber yang tangguh bertumpu pada redundansi dan perlindungan berlapis. Berdasarkan standar keamanan NIST SP 800-63B, mitigasi risiko ketergantungan perangkat tunggal dilakukan dengan beralih dari SMS OTP menuju metode autentikasi modern seperti passkey dan penggunaan kunci keamanan fisik.
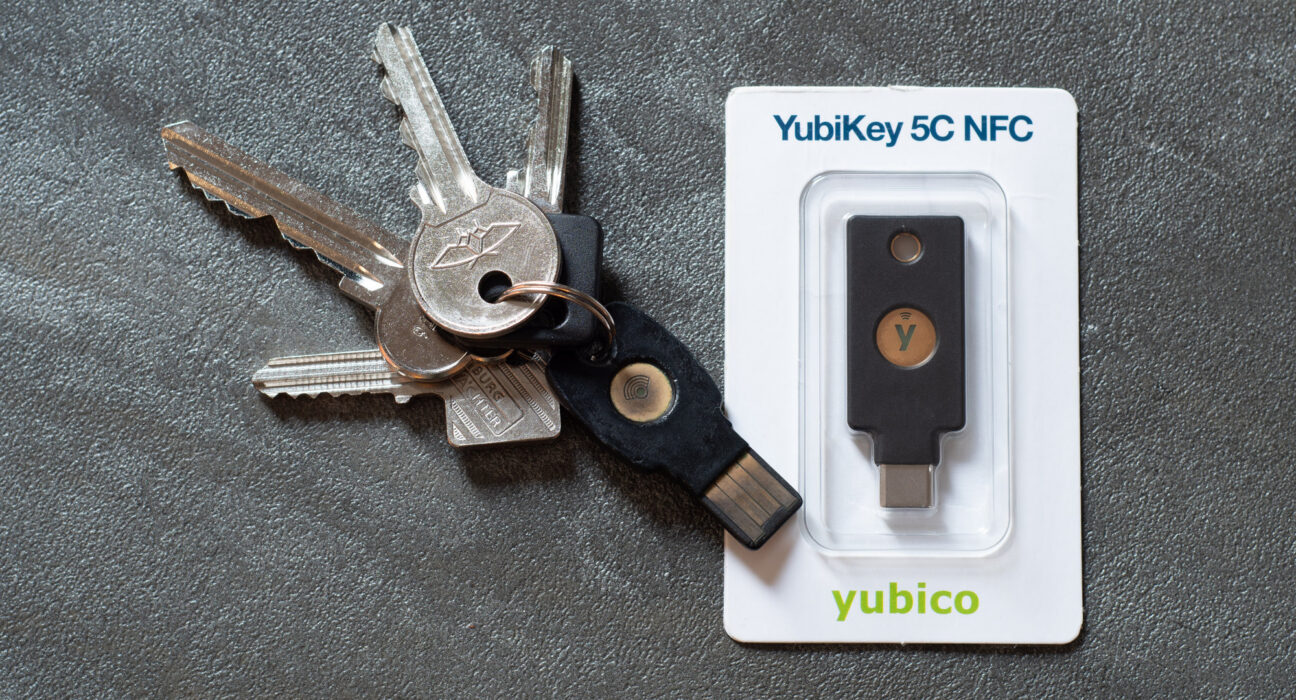
Langkah awal adalah memisahkan generator kode autentikasi dari satu gawai harian. Aplikasi authenticator app modern yang mendukung sinkronisasi awan terenkripsi memungkinkan kode verifikasi berbasis waktu (TOTP) diakses dari tablet cadangan atau komputer rumah. Untuk akun dengan eksposur risiko tinggi, penggunaan hardware security key berbasis standar FIDO2—seperti YubiKey—memberikan proteksi optimal. Kunci fisik ini dapat disimpan di tempat aman di rumah sebagai instrumen autentikasi darurat saat ponsel utama hilang.
Selain instrumen digital, pencetakan lembar backup codes sekali pakai merupakan langkah mitigasi fisik yang krusial. Setiap kali mengaktifkan verifikasi dua langkah pada ekosistem Google, Apple, atau pengelola kata sandi, sistem menerbitkan deretan kode darurat. Menyimpan lembaran kode cetak ini di brankas dokumen keluarga bersama arsip berharga memberi pemilik akun jalur pemulihan resmi tanpa bergantung pada koneksi internet atau ketersediaan perangkat aktif.
Pemisahan Hak Akses Teknis dari Wewenang Finansial Keluarga
Masalah lain di tingkat rumah tangga adalah ketidaksiapan pembagian akses darurat antaranggota keluarga. Ketika kepala keluarga kehilangan gawai saat bepergian, pasangan sering kali tidak dapat mengakses dana darurat karena seluruh kredensial masuk tersimpan secara acak. Sebagian keluarga mengambil jalan pintas dengan saling membagikan kata sandi perbankan melalui aplikasi pesan singkat atau catatan digital tidak terenkripsi.
Praktik berbagi kata sandi secara informal berisiko memicu kebocoran kredensial dan data sensitif serta melanggar ketentuan operasional perbankan. Rumah tangga perlu membedakan antara kebutuhan akses teknis operasional dengan wewenang hukum perbankan. Memegang kata sandi akun tidak memberikan dasar hukum sah untuk mengelola aset anggota keluarga lain di hadapan regulasi perbankan.
Solusi yang teruji adalah menyusun peta inventaris akun (account map) keluarga. Dokumen ini dilarang memuat kata sandi utuh atau PIN ATM. Peta ini cukup merangkum nama institusi perbankan, empat digit terakhir rekening, alamat email pemulihan terhubung, tautan portal pemulihan darurat, serta nomor kontak layanan pelanggan resmi. Untuk wewenang hukum, keluarga disarankan mendaftarkan kontak tepercaya (trusted contact), rekening bersama (joint account), atau menetapkan ahli waris resmi (beneficiary) pada institusi perbankan terkait.
Protokol 60 Menit Pertama Saat Ponsel Raib
Kepanikan mempersempit ruang gerak saat mitigasi insiden. Rumah tangga memerlukan prosedur operasi standar dalam 60 menit pertama setelah ponsel dipastikan hilang guna menutup celah eksploitasi data melalui audit celah keamanan digital yang terarah:
- Menit 01 – 15: Eksekusi Remote Lock dan Remote Wipe. Buka portal pelacak gawai resmi (Google Find My Device atau Apple Find My) dari peramban desktop. Aktifkan mode hilang untuk mengunci layar, lalu kirim perintah remote wipe jika ponsel terindikasi dicuri guna menghapus seluruh data lokal serta kartu pembayaran digital.
- Menit 15 – 30: Blokir Layanan Seluler ke Operator. Hubungi saluran darurat resmi operator seluler untuk menonaktifkan kartu SIM yang hilang. Langkah ini mematikan transmisi panggilan dan penyadapan SMS verifikasi secara instan.
- Menit 30 – 45: Pembekuan Akses Mobile Banking. Hubungi saluran telepon darurat bank penerbit rekening Anda. Minta petugas layanan pelanggan menonaktifkan sementara sesi aplikasi mobile banking dan memblokir kartu debit atau kredit yang tertaut pada perangkat yang hilang.
- Menit 45 – 60: Pencabutan Sesi Aktif dan Pembaruan Sandi. Masuk ke portal manajemen akun Google atau Apple dari perangkat cadangan tepercaya. Gunakan opsi revoke active sessions untuk memutuskan seluruh sesi aktif pada ponsel lama, lalu perbarui kata sandi utama dan pastikan nomor kontak pemulihan tidak mengalami perubahan.
Kehilangan fisik gawai adalah risiko yang dapat diganti dengan materi, namun runtuhnya kendali atas akses finansial rumah tangga merupakan dampak yang jauh lebih berat. Menanamkan proteksi PIN SIM, menyiapkan kunci autentikasi fisik serta kode pemulihan luring, dan memegang peta darurat yang tertib menjadi fondasi utama agar raibnya satu ponsel tidak melumpuhkan ketahanan ekonomi keluarga.