Bacotan Online – Dalam siklus rekayasa perangkat lunak modern, integrasi dynamic application security testing (DAST) ke dalam continuous integration and continuous deployment (CI/CD) telah menjadi pilar utama perlindungan aplikasi. Kendati demikian, salah satu momok terbesar yang kerap dihadapi para praktisi DevSecOps dan pengembang perangkat lunak bukanlah minimnya temuan kerentanan, melainkan banjir laporan mentah tanpa konteks prioritas yang memicu fenomena alert fatigue. Pemindai kerentanan legendaris open-source, OWASP Zed Attack Proxy (kini dikelola di bawah bendera ZAP Proxy), menghadirkan pembaruan substansial pada rilis versi 2.17.0 lewat modularitas Report Generation add-on yang mengandalkan templating engine berbasis Thymeleaf.
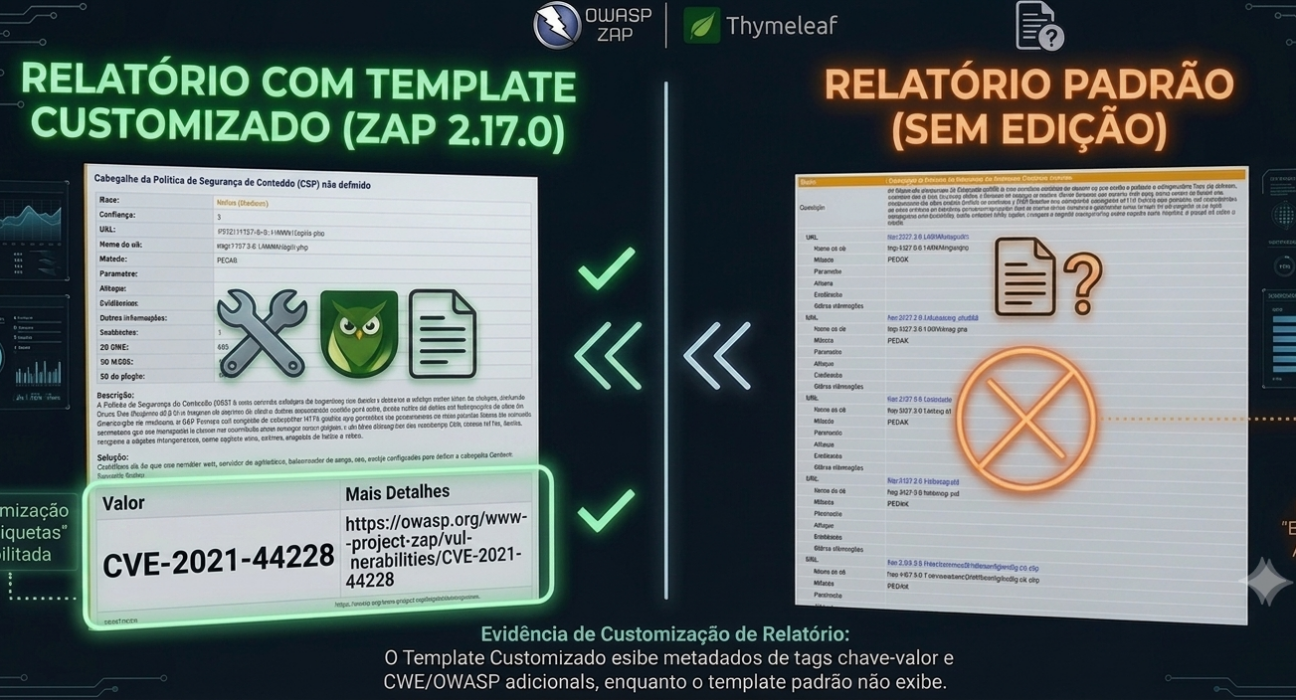
Pembaruan arsitektural ini memungkinkan tim keamanan untuk merombak total struktur pelaporan konvensional. Alih-alih menyuguhkan tumpukan teks monolitik yang membingungkan pengembang, laporan pemindaian kini dapat dipetakan secara presisi menggunakan sistem key-value tags, taksonomi Common Weakness Enumeration (CWE), serta metodologi Web Security Testing Guide (WSTG). Langkah ini memangkas waktu triage secara drastis sekaligus menjembatani komunikasi teknis antara tim cybersecurity, pengembang codebase, dan auditor tata kelola.
Mengurai Dilema Format Pelaporan Konvensional dan Alert Fatigue
Secara historis, berkas keluaran pemindaian keamanan berbasis XML atau HTML bawaan sering kali menjadi dokumen mati yang diabaikan di meja pengembang. Format standar cenderung menyamaratakan semua temuan tanpa membedakan konteks lingkungan pengujian, parameter bisnis, maupun relevansi langsung terhadap kepatuhan regulasi industri. Saat sebuah sistem mendeteksi ratusan peringatan minor berstatus informational, sinyal kerentanan kritis seperti celah injeksi atau kelemahan otentikasi kerap tenggelam di tengah kebisingan data.
Kondisi tersebut serupa dengan tantangan menjaga disiplin tata kelola pada tahapan pra-produksi, sebagaimana pentingnya menerapkan arsitektur data masking pada lingkungan staging guna mengeliminasi risiko kebocoran data rahasia sejak dini. Tanpa adanya pemilahan data yang rapi dan terukur, tim operasional akan kehilangan arah dalam menentukan skala prioritas mitigasi. Kustomisasi laporan pada OWASP ZAP dirancang untuk mengurai simpul tersebut dengan menyaring temuan berdasarkan tingkat keparahan (risk severity), derajat keyakinan (confidence score), serta label kepatuhan yang relevan.
Anatomi Template Thymeleaf dalam Arsitektur ZAP 2.17
Berbeda dengan sistem lama yang kaku, subsistem pelaporan OWASP ZAP 2.17 memisahkan antara logika pengumpulan data pemindaian dan presentasi visual dokumen. Ekosistem ini dibangun di atas tiga berkas utama yang tersimpan di dalam direktori pelaporan pengguna:
- template.yaml: Berkas deskriptor konfigurasi yang mendefinisikan identitas laporan, target format keluaran (seperti HTML, JSON, atau PDF), mode parser Thymeleaf, serta daftar seksi modular yang dapat diaktifkan atau dinonaktifkan secara selektif.
- report.html: Berkas cetak biru tampilan dokumen berbasis markup HTML5 dan sintaks Thymeleaf (
xmlns:th="http://www.thymeleaf.org"). Di sinilah logika kondisional, iterasi pohon temuan (alert tree), serta pemetaan tabel metadata disematkan. - Messages.properties: Berkas lokalisasi teks terstruktur yang menampung variabel label dan penamaan komponen antarmuka, memungkinkan standardisasi istilah teknis atau penyesuaian bahasa pelaporan bagi kebutuhan korporat.
Kelebihan signifikan dari arsitektur ini adalah ketiadaan mekanisme cache internal untuk berkas template. Setiap kali proses pembuatan laporan dipicu, ZAP akan langsung membaca ulang berkas secara real-time dari media penyimpanan. Karakteristik ini memudahkan para insinyur keamanan dalam melakukan uji coba perubahan antarmuka secara cepat tanpa perlu me-restart aplikasi atau mengganggu proses pemindaian yang sedang berjalan di latar belakang.
Panduan Implementasi: Struktur Berkas dan Pemetaan Tag Kepatuhan
Untuk menerapkan pelaporan terstruktur dengan filtrasi tag lanjutan, langkah awal adalah menyiapkan direktori kerja khusus di dalam folder profil pengguna, misalnya pada path ~/.ZAP/reports/custom-tags-report/. Pada berkas template.yaml, tentukan konfigurasi dasar seperti berikut:
name: Relatorio DevSecOps Terstruktur
format: HTML
mode: HTML
extension: html
sections:
  - alertcount
  - insights
  - alertdetails
Kekuatan sejati dari kustomisasi ini terletak pada berkas report.html saat mengekstraksi objek alert.tags. Dalam versi standar, tag keamanan kerap kali tersembunyi di dalam teks deskripsi umum. Melalui sintaks Thymeleaf, pengembang dapat mengiterasi kamus key-value secara dinamis untuk membedah relasi kerentanan dengan standar industri luar:
<div th:if="${alert.tags != null and !alert.tags.isEmpty()}">
    <strong>Pemetaan Standar & Referensi:</strong>
    <table class="tags-table">
        <thead>
            <tr>
                <th>Klasifikasi</th>
                <th>Identifikasi / Tautan Validasi</th>
            </tr>
        </thead>
        <tbody>
            <tr th:each="entry : ${alert.tags}">
                <td th:text="${entry.key}">CWE</td>
                <td>
                    <a th:href="${entry.value}" th:text="${entry.value}" target="_blank">Referensi</a>
                </td>
            </tr>
        </tbody>
    </table>
</div>
Dengan struktur di atas, setiap temuan yang memiliki identifikasi seperti CWE-79 untuk Cross-Site Scripting (XSS) atau referensi kontrol WSTG-INPV-01 akan langsung tersaji dalam bentuk tautan navigasi langsung ke dokumentasi standar. Insinyur perangkat lunak tidak perlu lagi menebak implikasi celah keamanan yang dilaporkan, melainkan dapat langsung menelusuri pedoman remediasi resmi yang telah teruji.
Integrasi ke ZAP Automation Framework untuk Jalur CI/CD
Menjalankan kustomisasi laporan melalui antarmuka grafis (GUI) sangat bermanfaat pada tahap eksplorasi manual, namun nilai strategis tertinggi tercapai ketika mekanisme ini disematkan ke dalam pipeline otomatisasi melalui ZAP Automation Framework (AF). Dengan mendefinisikan pekerjaan pelaporan (job report) di dalam berkas deklarasi YAML proyek, tim rekayasa dapat memberlakukan ambang batas kepatuhan yang ketat.
Sebagai contoh, pipa distribusi dapat dikonfigurasi untuk hanya merender laporan yang memuat kerentanan berisiko tinggi (High) dan menengah (Medium), sekaligus menyingkirkan temuan false positive yang telah ditandai sebelumnya. Hal ini menjamin bahwa insinyur pengembang yang menerima notifikasi pada pull request hanya melihat isu yang membutuhkan tindakan mitigasi mendesak. Kedisiplinan pemantauan ini sejalan dengan prinsip mitigasi sistemik yang ketat, layaknya kebutuhan melakukan audit keamanan dan integritas sandbox pada sistem komputasi berisiko tinggi guna mencegah manipulasi perilaku aplikasi.
Dampak Strategis bagi Tata Kelola Risiko dan Efisiensi Tim
Transformasi dari format laporan statis menuju pelaporan dinamis berbasis metadata memberikan tiga keuntungan kompetitif bagi organisasi teknologi:
- Akselerasi Remediasi Teknis: Pengembang menerima tiket perbaikan yang telah dilengkapi konteks kode parameter, bukti serangan (attack payload evidence), dan tautan referensi perbaikan yang valid tanpa distorsi informasi.
- Penyelarasan Tata Kelola (GRC): Tim audit internal dan compliance dapat mengekspor matriks keterkaitan pemindaian terhadap standar regulasi seperti PCI-DSS atau ISO 27001 tanpa perlu melakukan pemetaan manual yang memakan waktu berhari-hari.
- Pengurangan Beban Kognitif: Filtrasi berbasis tingkat keyakinan (confidence level) memastikan temuan bernilai rendah tidak mengaburkan visibilitas terhadap ancaman celah kritis yang dapat dieksploitasi penyerang di ranah produksi.
Pemanfaatan kapabilitas Thymeleaf pada OWASP ZAP 2.17 membuktikan bahwa keamanan aplikasi tidak harus menjadi beban birokrasi yang memperlambat rilis perangkat lunak. Melalui penyajian data audit yang presisi, kontekstual, dan terotomasi, budaya kolaborasi DevSecOps dapat terwujud secara nyata di seluruh lini pengembangan sistem.