Bacotan Online – Industri keamanan siber modern tengah terjebak dalam paradoks akut antara metrik kepatuhan administratif dan ketahanan infrastruktur yang sesungguhnya. Selama lebih dari dua dekade, tim operasional keamanan (Security Operations Center/SOC) dan divisi TI mengukur kesuksesan postur pertahanan mereka lewat jumlah celah keamanan perangkat lunak atau Common Vulnerabilities and Exposures (CVE) yang berhasil ditambal. Namun, data empiris di lapangan menunjukkan realitas yang sangat berbanding terbalik: korporasi yang mencatatkan pemenuhan Service Level Agreement (SLA) penambalan hingga 95 persen sekalipun masih kerap kebobolan oleh serangan pemerasan (ransomware) dan pembobolan data berskala masif.
Kesenjangan fundamental inilah yang melahirkan pergeseran paradigma menuju Continuous Threat Exposure Management (CTEM). Studi komprehensif yang dirilis oleh Cyentia Institute bersama XM Cyber bertajuk Navigating the Paths of Risk membedah lebih dari 15.000 titik eksposur pada infrastruktur perusahaan tipikal. Temuannya sangat mengejutkan bagi praktisi keamanan konvensional: kurang dari satu persen dari total eksposur tersebut yang berkaitan langsung dengan kerentanan perangkat lunak berkode CVE. Sebaliknya, hampir 80 persen kerentanan yang dapat dieksploitasi oleh penyerang berakar langsung pada miskonfigurasi identitas, hak akses berlebih, dan pengelolaan kredensial atau Identity and Access Management (IAM).
Dekomposisi Taksonomi: Memisahkan Ilusi Angka dari Ancaman Riil
Salah satu penyebab utama kegagalan tata kelola keamanan siber di tingkat eksekutif adalah kerancuan terminologi. Berbagai platform keamanan komersial kerap menggunakan istilah ancaman secara serampangan untuk memasarkan fitur pemindai mereka. Untuk membangun postur pertahanan yang presisi, arsitek keamanan wajib memisahkan empat entitas yang secara operasional memiliki definisi berbeda:
- Condition (Kondisi): Status konfigurasi sistem yang memiliki relevansi keamanan, baik berupa perangkat lunak usang dengan CVE, bucket penyimpanan awan publik yang tidak terkunci, maupun akun administrator tanpa Multi-Factor Authentication (MFA).
- Finding (Temuan): Bukti digital mentah yang dilaporkan oleh perkakas pemindai bahwa suatu kondisi terdeteksi. Sebuah bucket publik yang terpindai oleh tiga alat berbeda—seperti Cloud Security Posture Management (CSPM), Data Security Posture Management (DSPM), dan pemindai audit internal—akan menghasilkan tiga findings, padahal aset yang terekspos tetap hanya satu unit tunggal.
- Exposure (Eksposur): Konvergensi nyata antara posisi awal penyerang, keterjangkauan rute (reachability), teknik eksploitasi yang valid, dan ketiadaan kendali penangkal efektif menuju aset berharga target. Kerentanan yang terisolasi total tanpa jalur transmisi jaringan bukan merupakan eksposur aktif.
- Risk (Risiko): Kalkulasi tingkat probabilitas terjadinya eksploitasi nyata dikalikan dengan dampak finansial, reputasi, atau operasional bagi kelangsungan bisnis organisasi.
Ketika tim keamanan mengabaikan pembedaan ini, papan dasbor eksekutif akan dibanjiri puluhan ribu peringatan merah yang memicu kepenatan operasional (alert fatigue). Sebuah server pengembangan yang memiliki celah kritis namun sama sekali tidak menyimpan data sensitif dan tidak memiliki akses ke jaringan produksi mungkin mencatatkan status kerentanan tinggi, tetapi tingkat risiko riilnya mendekati nol.
Anatomi Jalur Serangan: Mengapa 74 Persen Eksposur Berujung Jalan Buntu
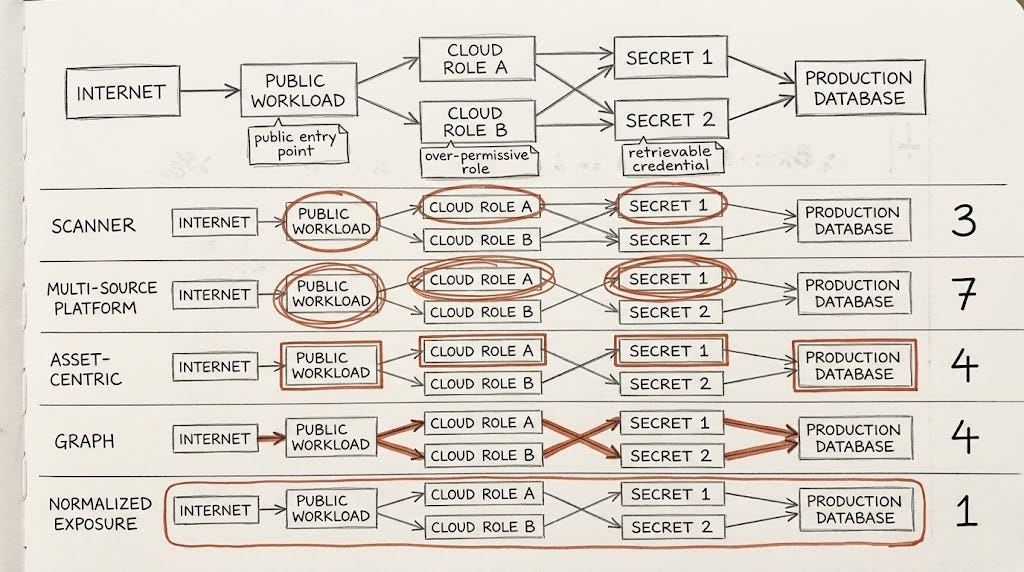
Kelemahan paling fatal dari strategi penambalan berbasis CVE konvensional adalah ketidakmampuannya melihat konteks relasional. Penyerang siber tidak pernah berpikir dalam kerangka daftar inventaris statis; mereka berpikir dalam struktur graf rantai serangan (attack path graph). Skenario tipikal dalam insiden pembobolan lingkungan komputasi awan umumnya mengikuti rantai logis berikut: penetrasi dari internet publik menuju beban kerja aplikasi web, eskalasi hak istimewa melalui peran awan (cloud role), pengambilan token kredensial sementara dari memori, hingga pembajakan basis data produksi.
Riset Cyentia Institute mengungkapkan bahwa 74 persen eksposur yang terdeteksi di lingkungan korporasi sebenarnya merupakan jalan buntu (dead ends). Artinya, jika penyerang berhasil mengeksploitasi celah tersebut, jalur pergerakan lateral mereka terhenti di sana tanpa jalan pintas menuju aset utama (crown jewels) seperti direktori identitas utama, data nasabah, atau repositori kode sumber kritis. Fokus membabi buta pada penutupan CVE pada simpul-simpul buntu ini menghabiskan jam kerja teknis berharga tanpa menurunkan probabilitas kebobolan secara signifikan.
Sebaliknya, riset yang sama mengungkap fakta bahwa hanya sekitar 1,5 persen eksposur yang berada di titik penyempitan kritis atau choke points. Titik penyempitan ini adalah persimpangan infrastruktur strategis yang dilalui oleh ratusan hingga ribuan jalur serangan berbeda secara simultan. Menutup satu celah pada choke point—misalnya mencabut izin peran identitas yang berlebih atau memperketat segmentasi jaringan—secara instan melumpuhkan seluruh rantai serangan yang melintasinya. Prinsip ini sejalan dengan kaidah dasar implementasi arsitektur Zero Trust yang menempatkan verifikasi identitas berkelanjutan sebagai garis demarkasi utama pertahanan.
Kegagalan Skala Prioritas dan Ilusi Skor CVSS
Ketergantungan berlebih pada metrik Common Vulnerability Scoring System (CVSS) menjadi faktor pemicu lain rapuhnya tata kelola keamanan. Skor CVSS dirancang secara murni untuk menilai tingkat keparahan teoritis dari suatu cacat kode pada tingkat komponen perangkat lunak individual, bukan mengukur keterpaparan sistem dalam konteks arsitektur jaringan yang spesifik. Sebuah celah dengan skor 9,8 (Critical) yang berjalan di lingkungan terisolasi tanpa akses rute keluar-masuk jauh lebih tidak berbahaya dibanding miskonfigurasi izin read/write pada akun layanan internal yang dapat dipicu tanpa autentikasi.
Fakta bahwa hampir 80 persen eksposur aktif berkaitan dengan identitas menggarisbawahi urgensi modernisasi tim penguji keamanan. Dalam banyak insiden besar, peretas tidak perlu memanfaatkan eksploitasi zero-day yang rumit; mereka cukup memanfaatkan kunci akses API yang tertinggal pada berkas konfigurasi publik, akun lama tanpa pemilik (shadow admins), atau delegasi otorisasi yang tidak dibatasi. Mengabaikan aspek tata kelola izin ini saat melakukan pengujian membuat organisasi rentan terhadap skenario eksploitasi berantai, sebagaimana telah diuraikan dalam analisis mendalam mengenai threat modeling dan tata kelola AWS IAM.
Panduan Transisi Strategis: Menerapkan Siklus Lima Tahap CTEM
Untuk keluar dari jebakan penambalan tanpa akhir yang tidak produktif, organisasi disarankan mengadopsi kerangka kerja Continuous Threat Exposure Management yang dirumuskan oleh Gartner. Kerangka kerja ini beroperasi dalam siklus iteratif yang terdiri dari lima tahapan terstruktur:
- 1. Scoping (Penentuan Ruang Lingkup): Menentukan batasan aset bisnis yang krusial bagi kelangsungan operasional alih-alih mencoba mengawasi seluruh aset digital tanpa klasifikasi nilai yang jelas.
- 2. Discovery (Penemuan Terpadu): Mengumpulkan telemetri komprehensif yang tidak terbatas pada pemindai kerentanan, melainkan mengintegrasikan audit IAM, Attack Surface Management (ASM), dan pemetaan repositori kode internal untuk mendeteksi potensi audit keamanan dan mitigasi celah OWASP pada aplikasi internal.
- 3. Prioritization (Skala Prioritas Berbasis Grafik): Menggunakan analisis keterjangkauan (reachability analysis) untuk mengidentifikasi 1,5 persen choke points yang menghubungkan penyerang ke aset vital, serta menomorduakan eksposur pada jalur buntu.
- 4. Validation (Validasi Jalur Eksploitasi): Menguji apakah jalur serangan yang terpetakan benar-benar dapat dieksekusi menggunakan simulasi serangan terotomatisasi (Breach and Attack Simulation/BAS) atau pengujian penetrasi terarah.
- 5. Mobilization (Mobilisasi Remediasi Terarah): Menerapkan tindakan korektif dengan prinsip dampak terbesar terhadap pemutusan jalur serangan, termasuk pencabutan hak akses berlebih (least privilege), pengetatan aturan firewall, dan perbaikan konfigurasi identitas.
Menakar Masa Depan Tata Kelola Risiko Digital
Kerapuhan keamanan korporasi modern bukanlah akibat kekurangan perkakas pemindai, melainkan ketidakmampuan menghubungkan ribuan data temuan menjadi satu kesatuan narasi risiko yang kontekstual. Menutup celah keamanan adalah kewajiban teknis, namun mengukur keberhasilan sekuriti semata-mata dari volume tambalan yang diselesaikan adalah ilusi berbahaya. Menghilangkan peluang penyerang mencapai aset mahkota perusahaan melalui pemutusan titik penyempitan jalur identitas jauh lebih efektif dan hemat sumber daya dibanding terus memburu puluhan ribu CVE yang tidak mengarah ke mana pun.