Bacotan Online – Arsitektur web modern saat ini hampir mustahil beroperasi tanpa lapisan caching. Mulai dari reverse proxy lokal seperti Varnish dan Nginx hingga jaringan distribusi konten skala global seperti Cloudflare, Fastly, dan AWS CloudFront, mekanisme penyimpanan sementara ini menjadi tulang punggung dalam memangkas latensi serta menghemat beban komputasi di tingkat origin server. Namun, efisiensi distribusi data ini membawa konsekuensi keamanan yang kerap diabaikan oleh para pengembang perangkat lunak, salah satunya adalah ancaman web cache poisoning.
Kerentanan web cache poisoning bukan sekadar cacat logika biasa pada kode backend aplikasi, melainkan celah laten akibat perbedaan persepsi antara lapisan caching di sisi edge tier dan pemroses aplikasi di lapisan belakang. Ketika seorang penyerang berhasil meracuni salinan respons yang tersimpan di CDN, seluruh pengguna sah yang mengakses halaman web tersebut akan menerima muatan berbahaya yang sama tanpa perlu berinteraksi dengan tautan phishing apa pun. Ini menciptakan skenario kompromi massal dengan tingkat efektivitas yang sangat tinggi.
Mekanisme Fundamental: Cache Key Melawan Unkeyed Input
Untuk memahami bagaimana racun disuntikkan ke dalam sistem penyimpanan sementara, tim perekayasa web harus membedah bagaimana sebuah cache mengenali permintaan data. Ketika sebuah peramban mengirimkan HTTP request, server perantara tidak membandingkan seluruh isi permintaan tersebut baris demi baris. Sebaliknya, sistem menggunakan fungsi penentu yang dikenal sebagai cache key.
Secara baku menurut spesifikasi IETF RFC 9111 mengenai HTTP Caching, komponen yang dimasukkan ke dalam cache key umumnya sangat terbatas. Komponen utama tersebut mencakup metode HTTP (seperti GET atau HEAD), Host header (seperti example.com), serta Request URI atau path dokumen yang dituju. Seluruh bagian lain dari permintaan HTTP yang berada di luar formula penentu tersebut dikategorikan sebagai unkeyed inputs. Header seperti User-Agent, Accept-Encoding, Cookie, serta berbagai header perantara jaringan seperti X-Forwarded-Host atau X-Original-URL biasanya tidak dimasukkan ke dalam perhitungan cache key demi memaksimalkan rasio cache hit.
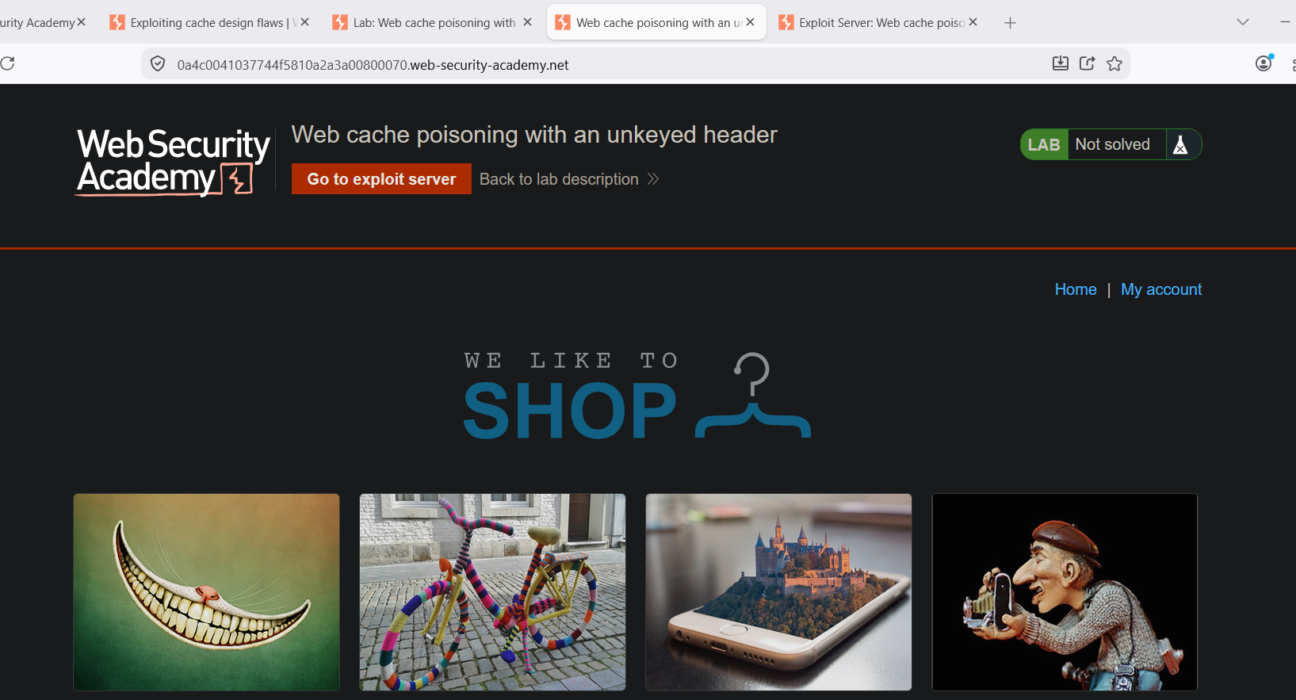
Masalah muncul ketika logika backend aplikasi membaca nilai dari salah satu unkeyed input tersebut dan secara langsung memantulkannya ke dalam badan respons HTTP. Penyerang dapat mengirimkan permintaan untuk halaman beranda dengan cache key yang sepenuhnya valid dan normal, namun menyisipkan muatan berbahaya pada header yang berstatus unkeyed. Ketika server backend memproses permintaan tersebut dan merender muatan berbahaya ke dalam halaman, server cache mencatat respons tersebut sebagai versi resmi dari halaman beranda dan menyimpannya sesuai durasi time-to-live (TTL) yang ditentukan.
Evolusi Vektor Serangan: Dari Unkeyed Header hingga Parameter Cloaking
Eksploitasi web cache poisoning telah berkembang pesat melampaui teknik injeksi header sederhana. Para peneliti keamanan siber memetakan sejumlah variasi serangan yang memanfaatkan inkonsistensi penerjemahan protokol antara server CDN dan backend:
- Unkeyed Header Injection: Vektor klasik di mana backend mempercayai header perantara seperti
X-Forwarded-Hostuntuk menghasilkan tautan aset statis. Penyerang mengarahkan nilai header tersebut ke domain pengendali milik peretas, sehingga tag<script src="...">pada HTML memuat berkas JavaScript jahat yang langsung mengeksekusi serangan cross-site scripting (XSS) secara persisten. - Unkeyed Port Poisoning: Penyerang memasukkan nomor port non-standar ke dalam header permintaan (misalnya
Host: example.com:1337). Jika sistem merespons dengan pengalihan rute (HTTP redirect) ke URL yang memuat port tersebut, CDN akan menyimpan pengalihan yang rusak itu. Akibatnya, seluruh pengguna sah akan diarahkan ke sambungan yang gagal, menciptakan kondisi denial-of-service (DoS) instan pada halaman utama. - Fat GET Request Manipulation: Beberapa kerangka kerja backend web modern seperti Spring MVC atau Express.js tetap memproses isi data pada badan permintaan (request body) meskipun metode yang digunakan adalah
GET. Karena CDN hampir selalu mengabaikan body pada metodeGETsaat menghitung cache key, penyerang dapat menimpa parameter internal aplikasi tanpa mengubah identitas cache. - Parameter Cloaking: Memanfaatkan perbedaan pemisah karakter (delimiter) antara CDN dan server aplikasi. Karakter seperti tanda titik koma (
;) atau tanda tanya sekunder dapat dianggap sebagai bagian dari path oleh CDN, tetapi diuraikan sebagai variabel formulir terpisah oleh backend, memungkinkan manipulasi parameter yang tersembunyi dari pengawasan cache.
Kondisi ini menegaskan bahwa integritas perimeter digital tidak cukup hanya dijaga melalui perangkat keras jaringan. Serupa dengan pentingnya mengunci konfigurasi router jaringan untuk mencegah serangan botnet, arsitektur aplikasi web juga menuntut penutupan celah protokol pada setiap simpul transfer data.
Membedakan Web Cache Poisoning dan Web Cache Deception
Di kalangan praktisi teknologi, istilah web cache poisoning kerap tertukar dengan kerentanan kerabatnya, yaitu web cache deception. Meski sama-sama mengeksploitasi perilaku server penyimpan sementara, mekanisme kerja dan sasaran kedua ancaman ini memiliki perbedaan arsitektural yang mendasar.
Pada web cache poisoning, arah manipulasi berjalan dari penyerang ke seluruh pengunjung umum. Penyerang mengirimkan data beracun ke server perantara sehingga sistem menyebarkan konten berbahaya tersebut kepada publik. Sebaliknya, web cache deception bekerja dengan memancing korban yang telah terotentikasi untuk membuka tautan khusus yang dirancang menyerupai berkas statis (misalnya /api/user/profile/avatar.css). CDN keliru menganggap alamat tersebut sebagai berkas publik dan menyimpan respons yang sebenarnya memuat data sensitif pribadi korban. Penyerang kemudian tinggal mengunduh salinan berkas tersebut dari CDN untuk mencuri informasi pengguna.
Kedua kerentanan ini berakar pada ketidakselarasan aturan pemrosesan data. Karena itu, audit sistem informasi perlu memperlakukan lapisan transmisi dan penyimpanan sementara dengan ketat, sebagaimana disiplin dalam mengelola kredensial akses dan infrastruktur sensitif di lingkungan korporasi.
Strategi Mitigasi Berlapis pada Arsitektur Web Modern
Menutup celah web cache poisoning membutuhkan pendekatan menyeluruh yang melibatkan konfigurasi di tingkat CDN, standarisasi logika backend, hingga proteksi di peramban klien. Tidak ada solusi tunggal yang dapat menyelesaikan seluruh skenario serangan ini jika arsitektur sistem tetap memperbolehkan data yang tidak terverifikasi beredar di antara simpul jaringan.
Langkah remediasi konkret yang wajib diterapkan oleh tim security operations dan perekayasa perangkat lunak meliputi:
- Menghapus Header Tidak Tepercaya di Lapisan Tepi (Edge Stripping): Konfigurasikan CDN atau reverse proxy agar membuang semua header perantara seperti
X-Forwarded-Host,X-Host, danX-Original-URLsebelum meneruskan paket ke backend, kecuali jika paket tersebut datang dari segmen jaringan privat yang telah diautentikasi secara kriptografis. - Menambahkan Parameter Kritis ke dalam Custom Cache Key: Jika aplikasi bisnis memang membutuhkan variasi respons berdasarkan preferensi klien (misalnya bahasa, mata uang, atau format wilayah), pastikan header atau variabel tersebut didaftarkan secara eksplisit ke dalam custom cache key di panel CDN.
- Melarang Refleksi Header Dinamis pada Sumber Daya Kritis: Jangan pernah merender tautan skrip JavaScript, lembar gaya CSS, atau formulir aksi menggunakan nilai yang diekstrak langsung dari header klien. Gunakan jalur relatif (relative paths) atau gunakan variabel lingkungan terpusat (environment variables) yang terisolasi dari masukan eksternal.
- Penerapan Kebijakan Cache-Control yang Disiplin: Pastikan seluruh endpoint yang merender data dinamis atau data kontekstual pengguna dilengkapi dengan instruksi
Cache-Control: private, no-cache, no-store, must-revalidateuntuk mencegah perantara jaringan menyimpan respons tersebut secara publik. - Memperkuat Content Security Policy (CSP): Terapkan arahan CSP yang ketat di tingkat peramban, seperti membatasi
script-srchanya pada domain yang sah dan terdaftar. Langkah ini bertindak sebagai jaring pengaman terakhir yang memastikan peramban menolak mengeksekusi skrip penyerang meskipun respons halaman berhasil diracuni di server cache.
Di era digital di mana kompleksitas infrastruktur komputasi awan dan ekspansi fasilitas pusat data modern terus meningkat pesat, kecepatan pengiriman data tidak boleh mengorbankan integritas sistem. Memahami interaksi halus antara protokol HTTP dan mesin caching adalah fondasi mutlak untuk menjamin ekosistem digital tetap aman dari eksploitasi berskala luas.