Bacotan Online – Dalam lanskap keamanan informasi modern, banyak praktisi keamanan dan pengembang perangkat lunak beranggapan bahwa menghapus berkas dari peladen produksi sudah cukup untuk melenyapkan jejak data sensitif. Faktanya, internet memiliki daya ingat permanen. Setiap pembaruan antarmuka dan restrukturisasi rute kerap meninggalkan jejak tak terhapus di repositori arsip publik. Fenomena kebocoran jejak historis ini menjadi fondasi lahirnya alat reconnaissance mutakhir bernama Waymore, sebuah perangkat terbuka rancangan peneliti keamanan Pushkar Padhye (dikenal sebagai xnl-h4ck3r) yang dirancang khusus untuk menguak data yang telah dilupakan oleh pemilik situs web itu sendiri.
Bagi praktisi bug bounty dan auditor keamanan digital yang menjalankan pengujian penetrasi (penetration testing), tahapan pengumpulan informasi awal atau reconnaissance menentukan keberhasilan audit. Di era arsitektur aplikasi berbasis single page application (SPA) dan layanan mikro, perburuan kerentanan tidak lagi sekadar memindai rute yang tampak di peramban saat ini. Analisis mendalam terhadap versi arsip sering kali menyingkap keberadaan endpoint lawas yang masih aktif di tingkat backend meski tombol navigasinya sudah lama dibuang dari frontend.
Lompatan Paradigma: Mengapa Scraper URL Lawas Tidak Lagi Cukup
Selama bertahun-tahun, komunitas riset keamanan siber mengandalkan perkakas legendaris seperti waybackurls atau GetAllUrls (gau). Pendekatan kedua alat tersebut terfokus pada ekstraksi daftar tautan mentah dalam format teks dari indeks mesin arsip seperti Wayback Machine (Internet Archive), Common Crawl, atau AlienVault OTX. Namun, daftar tautan yang hanya berisikan baris teks memiliki keterbatasan signifikan. URL mentah tidak memberikan konteks mengenai struktur muatan data, format respons peladen, maupun parameter tersembunyi yang pernah aktif di masa lalu.
Waymore memecahkan kendala fundamental ini dengan mengubah pendekatan pengumpulan data. Tidak hanya mengumpulkan jutaan tautan dari tujuh sumber arsip terkemuka secara simultan—mencakup Wayback Machine, Common Crawl, AlienVault OTX, URLScan.io, VirusTotal, GhostArchive, dan Intelligence X—Waymore dibekali kapabilitas untuk mengunduh seluruh badan respons HTTP (HTTP response body) yang tersimpan di arsip. Artinya, peneliti dapat memeriksa berkas HTML, JavaScript, dan skrip lawas secara utuh, bukan sekadar melihat nama berkasnya saja.
Melalui respons arsip tersebut, peneliti dapat melakukan parameter mining secara otomatis. Sering kali pengembang masa lalu menyematkan komentar rahasia, kunci otentikasi internal, token pengujian, hingga parameter kueri yang kini menjadi pintu masuk kerentanan seperti Server-Side Request Forgery (SSRF), Insecure Direct Object References (IDOR), maupun SQL Injection. Potensi ancaman dari kelalaian jejak digital ini sejalan dengan meningkatnya insiden peretasan akibat konfigurasi lawas, sebagaimana diulas dalam investigasi mengenai peretasan portal federal akibat celah keamanan dan kebocoran identitas yang membuktikan bahwa aset digital yang terabaikan selalu menjadi target empuk pelaku kejahatan siber.
Anatomi Masalah: Menghadapi Rate Limiting dan Algoritma Agregasi
Tantangan terbesar dalam melakukan penggalian data arsip berskala besar adalah pembatasan laju permintaan jaringan atau rate limiting. Repositori publik seperti Internet Archive menerapkan batasan ketat terhadap permintaan antarmuka pemrograman aplikasi (API requests) melalui status kode HTTP 429 Too Many Requests. Ketika alat otomatis konvensional membentur batasan ini, mereka umumnya langsung berhenti mengeksekusi perintah secara mendadak atau membuang data tanpa memberikan peringatan kegagalan kepada pengguna.
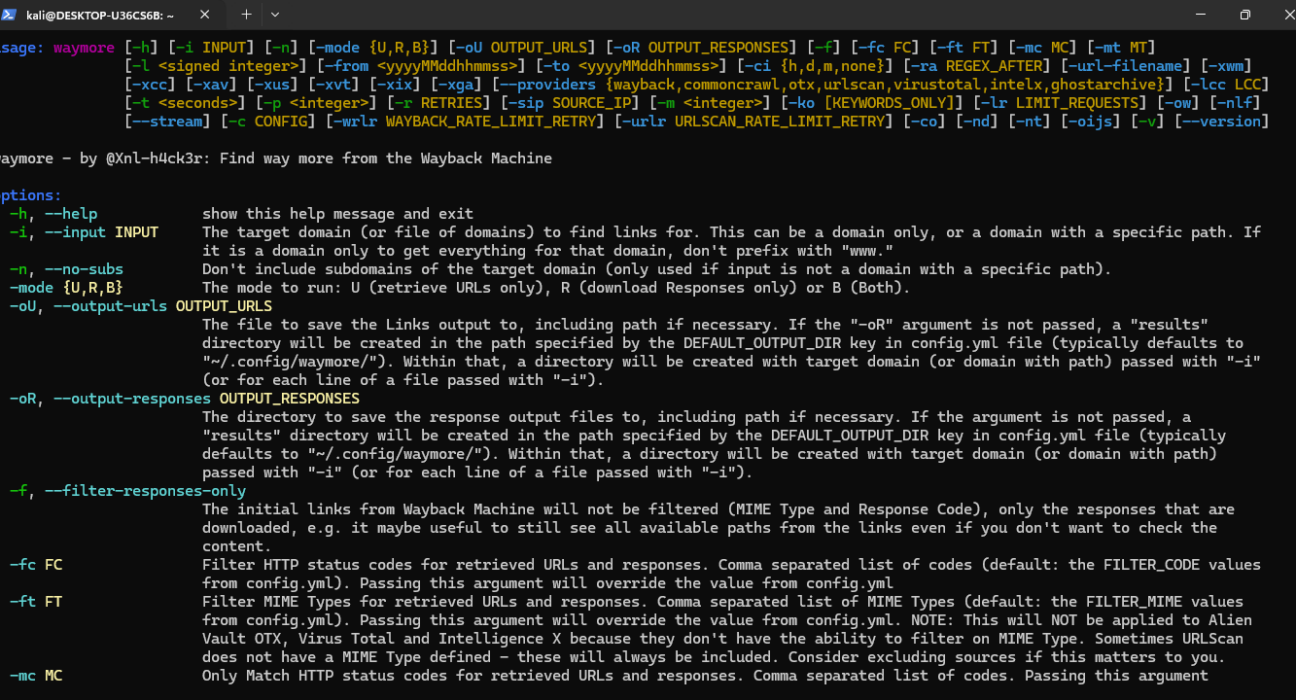
Waymore mengatasi hambatan teknis tersebut dengan menyematkan arsitektur kendali laju cerdas berbasis exponential backoff dan jeda waktu otomatis yang dapat dikonfigurasi melalui parameter --wayback-rate-limit-retry. Selain itu, Waymore menghadirkan filter berbasis ekspresi reguler (regex) melalui opsi --keywords-only (-ko) dan --regex-after (-ra). Filter ini memungkinkan praktisi memangkas beban lalu lintas data sejak tahap kueri awal ke peladen CDX, sehingga pemindaian hanya mengekstrak rute yang benar-benar relevan—seperti berkas skrip klien atau endpoint yang mengandung kata kunci sensitif seperti admin, api, atau v1.
Efisiensi penjelajahan ini krusial untuk mencegah kelebihan muatan memori pada mesin lokal. Dalam dokumentasi resminya, Pushkar Padhye menegaskan satu prinsip arsitektur penting: pengguna tidak disarankan memasukkan berkas berisi ratusan subdomain sekaligus. Sebaliknya, cukup masukkan domain induk (misalnya target.com), dan mesin agregasi Waymore akan secara otomatis memetakan seluruh varian subdomain secara jauh lebih cepat dan hemat sumber daya tanpa ada rute yang terlewatkan.
Panduan Taktis: Langkah Operasional Menjalankan Waymore
Bagi praktisi yang ingin memanfaatkan Waymore secara terarah dalam lingkup audit terotorisasi, berikut adalah langkah instalasi dan parameter eksekusi optimal:
- Instalasi di Lingkungan Python Terisolasi: Gunakan manajer paket modern seperti
pipxagar dependensi Python tidak bertabrakan dengan pustaka sistem operasi:pipx install git+https://github.com/xnl-h4ck3r/waymore.git. - Mode Pengambilan Ganda (Mode B): Jalankan pemindaian penuh untuk mengambil daftar tautan sekaligus mengunduh respons peladen dengan perintah terarah:
waymore -i domainanda.com -mode B -oU ~/hasil_urls.txt -oR ~/hasil_responses/. - Penyaringan Terfokus pada Berkas JavaScript: Tambahkan parameter pembatas ekspresi reguler agar proses unduhan difokuskan pada berkas skrip sisi klien:
waymore -i domainanda.com -mode B -ra ".js(?|$)" -l 2000. Perintah ini membatasi unduhan pada 2.000 respons berkas JavaScript arsip paling representatif. - Ekstraksi Script Inline Otomatis: Manfaatkan parameter
-oijs(output-inline-js) untuk menggabungkan seluruh potongan kode JavaScript yang tertanam di dalam dokumen HTML arsip menjadi berkas terkonsolidasi sehingga siap diaudit dengan perkakas lanjutan.
Kombinasi hasil unduhan respons arsip ini kemudian dapat diintegrasikan dengan pemindai pola statis untuk mencari kunci rahasia yang tidak sengaja tertinggal. Disiplin dalam menjaga kerahasiaan konfigurasi aplikasi sama pentingnya dengan langkah menjaga privasi informasi di berbagai platform digital, sebagaimana dipaparkan dalam panduan data sensitif yang pantang dibagikan ke platform pihak ketiga demi mencegah eksposur kredensial yang tidak diinginkan.
Perspektif Tim Bertahan: Cara Memitigasi Ancaman Zombie API
Keberadaan alat reconnaissance seperti Waymore bukan hanya milik peretas etis atau pemburu bug bounty. Bagi tim pertahanan siber perusahaan (Blue Team) dan insinyur DevSecOps, perkakas ini merupakan instrumen audit internal yang wajib dimanfaatkan untuk mengukur luas permukaan serangan eksternal (External Attack Surface Management). Fenomena paling berbahaya yang kerap terungkap melalui penelusuran arsip adalah munculnya zombie API—yakni layanan antarmuka lama yang telah dihapus dari dokumentasi resmi, namun logikanya masih tetap hidup dan terhubung ke basis data utama di peladen.
Untuk menutup celah keamanan yang bersumber dari arsip web historis, tim rekayasa perangkat lunak perlu menerapkan beberapa langkah mitigasi proaktif:
- Audit dan Nonaktifkan Rute Backend Usang: Lakukan pencocokan berkala antara rute yang ditemukan di Wayback Machine dengan tabel perutean (routing table) pada peladen gerbang API (API Gateway). Putuskan koneksi rute yang tidak lagi memiliki pemilik bisnis aktif.
- Sanitasi Berkas Source Map dan Artefak Build: Jangan pernah memublikasikan berkas peta sumber (source maps) berekstensi
.js.mapke peladen produksi publik. Berkas ini merekonstruksi kode sumber mentah proyek secara presisi dan menjadi tambang emas bagi penyerang yang menelusuri riwayat versi arsip. - Rotasi Kunci Otentikasi dan Token Historis: Setiap kali menemukan kunci API atau token rahasia yang pernah tertanam dalam berkas skrip lama, segera lakukan pencabutan (revocation) dan rotasi kunci, terlepas dari berapa lama berkas tersebut telah beredar di repositori publik.
- Pengajuan Pengecualian Arsip Publik: Organisasi dapat memanfaatkan protokol
robots.txtkhusus atau mengajukan permohonan penghapusan URL spesifik ke Internet Archive untuk membatasi pengindeksan data sensitif yang telanjur terekam di masa lampau.
Pada akhirnya, keamanan digital tidak diukur dari seberapa baru sistem yang baru saja diluncurkan, melainkan dari seberapa cermat organisasi mengendalikan setiap jejak yang pernah ditinggalkan. Dalam lanskap digital yang kian agresif, di mana serangan rekayasa sosial dan eksploitasi peramban kian marak sebagaimana disorot dalam investigasi penyebaran scareware pengunci peramban, menutup pintu belakang warisan masa lalu adalah syarat mutlak mempertahankan integritas sistem informasi modern.