Investigasi Bug Firmware TianoCore EDK II: Peneliti Ungkap Lubang Keamanan Buffer Overflow CVE-2026-97631

Bacotan Online – Tim peneliti keamanan siber gabungan dari Anthropic dan Google Project Zero secara resmi mempublikasikan laporan investigasi kerentanan kritis berusia 16 tahun pada repositori pustaka firmware TianoCore EDK II berkode identifikasi CVE-2026-97631 pada Jumat, 30 Oktober 2026, yang mengekspos jutaan unit server pusat data dan kluster komputasi awan global terhadap ancaman eksekusi kode jarak jauh pra-booting (pre-boot remote code execution). Celah keamanan bertingkat keparahan kritis dengan skor CVSS tinggi ini bersumber dari kesalahan penanganan memori berupa limpahan penyangga (buffer overflow) klasik pada tumpukan komponen jaringan Unified Extensible Firmware Interface (UEFI) yang bertugas memproses paket data inisialisasi jaringan melalui protokol Preboot Execution Environment (PXE) dan HTTP Boot. Karena basis kode sumber terbuka TianoCore EDK II dijadikan fondasi dasar pembuatan firmware sistem BIOS oleh hampir seluruh vendor independen terkemuka di dunia, termasuk American Megatrends International (AMI), Insyde Software, dan Phoenix Technologies, lubang keamanan ini memungkinkan penyerang siber pada jaringan lokal menyuntikkan muatan kode arbitrer dengan hak istimewa ring-0 sebelum sistem operasi maupun lapisan virtualisasi hypervisor sempat dimuat ke dalam memori utama.
Anatomi Kerentanan Memori TianoCore EDK II dan Vektor Serangan Jaringan Pra-Sistem Operasi
Kerentanan CVE-2026-97631 berakar dari kegagalan validasi ukuran batas penyangga (bounds check) pada implementasi parser paket jaringan berbasis pustaka NetworkPkg di dalam struktur kode TianoCore EDK II. Saat sebuah server fisik melakukan proses inisialisasi awal melalui antarmuka kartu jaringan (NIC) untuk mengunduh citra sistem operasi dari peladen penyedia melalui PXE boot atau transmisi HTTP terenkripsi, tumpukan firmware UEFI mem-parsing paket tanggapan DHCP dan transfer berkas tanpa memverifikasi secara ketat panjang muatan data yang diterima. Kelemahan logika alokasi memori yang telah bersemayam sejak tahun 2010 ini dapat dipicu oleh penyerang yang berada di segmen jaringan yang sama dengan mengirimkan paket respons jaringan yang telah dimanipulasi secara khusus. Limpahan data tersebut secara langsung menimpa struktur pointer instruksi pada ruang memori firmware yang tidak memiliki proteksi modern seperti Address Space Layout Randomization (ASLR) atau stack canaries yang lazim ditemukan di sistem operasi modern.
Dampak langsung dari eksekusi kode pada fase pra-booting ini sangat menghancurkan bagi postur keamanan infrastruktur pusat data. Seorang peretas yang berhasil mengeksploitasi CVE-2026-97631 memperoleh kontrol absolut atas prosesor server dalam mode eksekusi paling istimewa (System Management Mode atau SMM), jauh melampaui kendali hak akses administrator root sistem operasi Linux maupun Windows Server. Penyerang mampu menanamkan bootkit firmware persisten yang sanggup bertahan meskipun hard disk diformat ulang, sistem operasi diinstal ulang dari awal, atau perangkat penyimpanan diganti secara fisik. Lebih bahaya lagi, bootkit semacam ini dapat secara diam-diam memodifikasi citra kernel sistem operasi yang sedang dimuat, membongkar kunci enkripsi disk penuh (full disk encryption), atau mencuri kunci kriptografi antarkomponen tanpa pernah meninggalkan jejak deteksi pada sistem monitoring Endpoint Detection and Response (EDR) konvensional. Penemuan kerentanan tingkat rendah pada komponen jaringan ini menegaskan pentingnya audit mendalam terhadap seluruh rantai pasok perangkat keras dan perangkat lunak korporasi, serupa dengan kewaspadaan yang diulas dalam laporan Tailworm ungkap kerentanan mesh VPN Tailscale mengenai eskalasi hak akses pada protokol jaringan internal.
Dilema Pembaruan Firmware Vendor Server Global dan Mitigasi Darurat Operator Data Center
Pengungkapan kerentanan CVE-2026-97631 memicu kepanikan di kalangan vendor penyedia server tier-1 seperti Dell Technologies, Hewlett Packard Enterprise (HPE), Lenovo, Supermicro, dan Cisco Systems. Meskipun American Megatrends International (AMI) dan konsorsium TianoCore telah menerbitkan tambalan kode sumber korektif pada repositori EDK II, proses distribusi pembaruan firmware kepada para pelanggan korporat dipastikan memakan waktu berbulan-bulan. Setiap produsen papan induk (motherboard) server harus melakukan kustomisasi, kompilasi ulang citra BIOS, serta menjalankan serangkaian pengujian stabilitas perangkat keras yang panjang sebelum merilis paket pembaruan firmware resmi kepada publik. Hambatan logistik ini menciptakan jendela kerentanan yang sangat lebar bagi para aktor ancaman persisten tingkat lanjut (Advanced Persistent Threats/APT) untuk mengeksploitasi server-server fisik yang masih menggunakan citra firmware lawas.
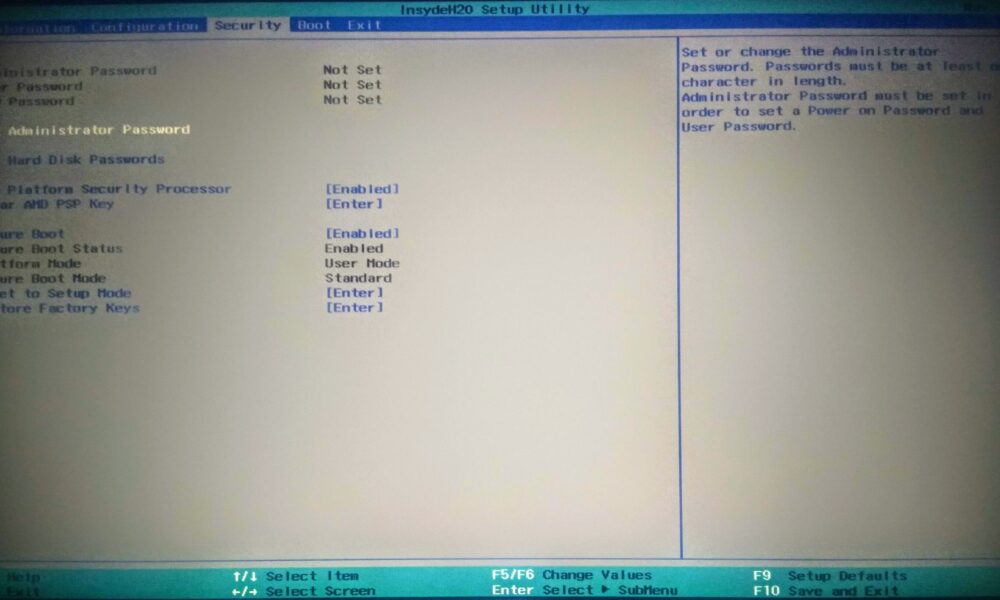
Mengingat tambalan firmware menyeluruh belum dapat diterapkan secara instan di jutaan unit server produksi, para pakar keamanan siber dari Cloud Security Alliance merekomendasikan serangkaian langkah mitigasi darurat bagi para administrator infrastruktur komputasi awan. Rekomendasi utama mencakup penonaktifan segera fitur Network Boot (PXE dan HTTP Boot) pada menu konfigurasi UEFI server fisik jika mesin tersebut tidak secara aktif memerlukan instalasi sistem operasi otomatis melalui jaringan. Bagi lingkungan pusat data yang wajib mempertahankan fungsi network booting, administrator diinstruksikan untuk mengisolasi jalur komunikasi DHCP dan TFTP/HTTP ke dalam Virtual Local Area Network (VLAN) khusus yang dilindungi kebijakan firewall ketat, menerapkan protokol otentikasi 802.1X pada seluruh port switch fisik, serta mengaktifkan verifikasi kriptografi Secure Boot guna memverifikasi integritas setiap komponen biner sebelum dieksekusi oleh prosesor.
Pertanyaan yang Kerap Diajukan (FAQ) Terkait Kerentanan CVE-2026-97631
1. Mengapa celah keamanan CVE-2026-97631 pada TianoCore EDK II baru terungkap setelah 16 tahun?
Celah ini bersemayam pada tumpukan kode jaringan NetworkPkg yang dirancang pada fase awal standarisasi UEFI sumber terbuka sekitar tahun 2010. Selama bertahun-tahun, audit keamanan industri lebih berfokus pada antarmuka sistem operasi dan aplikasi tingkat tinggi, sementara kode dasar booting jaringan firmware jarang diteliti dengan metode fuzzing mendalam hingga tim gabungan Anthropic dan Google Project Zero membedah alokasi memori biner tersebut.
2. Mengapa serangan siber pada lapisan firmware UEFI dianggap jauh lebih berbahaya daripada virus biasa?
Firmware UEFI dieksekusi sebelum sistem operasi dan perangkat lunak antivirus dimuat. Malware atau bootkit yang menyusup ke lapisan ini beroperasi dengan hak istimewa paling tinggi di tingkat prosesor, mampu menghindari deteksi seluruh program EDR komersial, membaca memori rahasia secara transparan, dan tidak dapat dimusnahkan meskipun sistem operasi diinstal ulang atau drive penyimpanan diganti.
3. Apa langkah perlindungan paling efektif yang dapat dilakukan pengelola server saat ini?
Langkah paling cepat dan efektif adalah mematikan opsi Network Boot (PXE Boot / HTTP Boot) di pengaturan BIOS/UEFI jika mesin sudah memiliki sistem operasi terinstal pada media lokal. Jika fitur booting jaringan mutlak diperlukan, isolasi seluruh antarmuka manajemen dan proses booting ke dalam segmen VLAN terenkripsi yang terpisah dari jaringan publik, serta segera terapkan pembaruan BIOS dari vendor resmi begitu tambalan dirilis.