Laporan Tailworm Ungkap Kerentanan Mesh VPN Tailscale: Celah Privilese SSH Berisiko Serangan Worm Otomatis

Bacotan Online – Komunitas keamanan siber dan infrastruktur komputasi awan dikejutkan oleh pengungkapan tak terkoordinasi (uncoordinated disclosure) dari Cyberdione Labs yang merilis laporan mendalam mengenai rangkaian 11 kerentanan kritis bernama sandi ‘Tailworm’ pada protokol jaringan mesh privat Tailscale pada awal pekan ini, memaksa pihak pengembang mempercepat perilisan tambalan darurat pada Selasa, 27 Oktober 2026. Laporan keamanan tersebut menyoroti cacat desain fundamental pada Tailscale client versi 1.104.2 dan implementasi server kontrol sumber terbuka Headscale versi 0.29.5, di mana kelemahan eskalasi hak akses (privilege escalation) pada komponen Tailscale SSH memungkinkan penyerang mengeksekusi kendali administratif penuh (root) dan bergerak secara otomatis antar-server dalam jejaring organisasi tanpa memerlukan campur tangan interaktif dari pengguna.
Mekanisme Eskalasi Hak Akses Root Melalui Forwarding Sesi Tailscale SSH
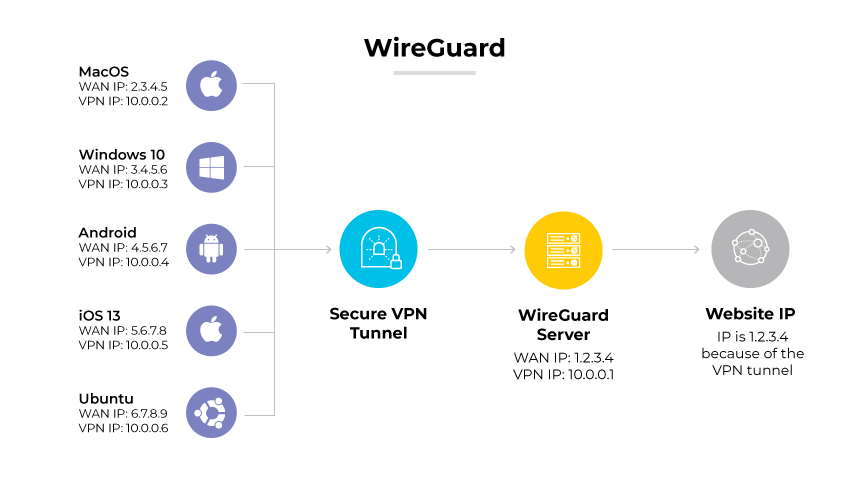
Tailscale selama ini dikenal sebagai standar industri bagi arsitektur jaringan zero-trust modern berbasis protokol terenkripsi WireGuard, yang memungkinkan instansi enterprise menghubungkan ribuan perangkat, server komputasi, dan kluster kloud ke dalam satu jaringan privat terisolasi (tailnet). Dalam konfigurasi standar, fitur Tailscale SSH dirancang untuk menyederhanakan akses jarak jauh dengan menggantikan kunci kriptografi statis SSH tradisional menggunakan identitas perangkat dan kebijakan kontrol akses (ACL) terpusat. Namun, investigasi Cyberdione Labs membuktikan bahwa implementasi daemon Tailscale SSH menjalankan operasi penerusan port (SSH port forwarding) dengan izin akses root di tingkat sistem operasi Unix, sementara mekanisme pembatasan isolasi hak akses pengguna lokal dapat ditembus.
Menurut dokumen teknis pengujian laboratorium, apabila seorang peretas berhasil mengompromikan satu perangkat kerja yang terhubung ke jaringan tailnet—misalnya melalui taktik pengelabuan (phishing), celah pada dependensi kode pihak ketiga, atau eksploitasi aplikasi web lokal—penyerang dapat memanfaatkan izin Tailscale SSH yang sah untuk menembus server lain yang diberi otorisasi akses. Karena proses penerusan koneksi dieksekusi dengan kredensial sistem tertinggi, penyerang mampu memanipulasi soket jaringan internal untuk meraih akses shell root di peladen target. Dari titik ini, peretas dapat mencuri kunci autentikasi simpul (node auth keys) untuk mendaftarkan perangkat tak dikenal ke dalam tailnet perusahaan tanpa terdeteksi oleh sistem pemantauan lalu lintas perimeter.
Dari total 11 kerentanan yang dibongkar, enam di antaranya memiliki peringkat keparahan tinggi (high severity), dengan empat kerentanan secara spesifik menyerang alur kerja Tailscale SSH. Kelemahan lainnya ditemukan pada fitur eksperimental App Connector, modul perutean Serve, serta peranti lunak relay jaringan yang dapat dieksploitasi untuk mengakses antarmuka layanan metadata cloud (seperti AWS IAM instance metadata atau Google Cloud metadata) tanpa melalui autentikasi ACL. Fenomena kerentanan infrastruktur jaringan privat ini menambah panjang daftar tantangan keamanan pada lapisan middleware dan infrastruktur peladen komputasi terdistribusi yang kian kompleks mengelola ribuan koneksi mikrolayanan otonom.
Karakteristik Wormable Tanpa Kredensial dan Langkah Mitigasi Darurat Jaringan Mesh
Aspek paling mengkhawatirkan dari temuan Tailworm adalah perilakunya yang terbukti bersifat wormable atau mampu mereplikasi diri secara berantai secara mandiri. Cyberdione Labs mendemonstrasikan rantai serangan otomatis yang mengeksploitasi kombinasi celah ini: begitu penyerang menancapkan pijakan awal pada satu node yang memiliki hak jelajah SSH ke simpul lain, skrip eksploitasi dapat melompat dari satu peladen ke peladen berikutnya dengan kecepatan di bawah satu detik per lompatan. Karena otentikasi Tailscale SSH berlangsung otomatis di latar belakang berdasarkan status perangkat tepercaya, tidak ada verifikasi kata sandi ganda atau otentikasi dua faktor (2FA) yang menahan laju pergerakan lateral perangkat lunak perusak tersebut di sepanjang rute kebijakan ACL.
Merespons kegaduhan di kalangan profesional DevOps dan arsitek keamanan infrastruktur, Vice President of Engineering Tailscale Mike Shaver mengklarifikasi di forum komunitas resmi bahwa tim internal mereka telah mengidentifikasi sebagian isu tersebut sebelum laporan publik beredar luas. Shaver menegaskan bahwa kerentanan ini bukan merupakan celah eksekusi kode jarak jauh tanpa autentikasi (unauthenticated RCE) dari internet publik, melainkan penyalahgunaan hak akses pasca-koneksi berizin. Pihak Tailscale mengumumkan bahwa pembaruan kode perbaikan telah digabungkan ke dalam repositori publik dan paket pembaruan biner klien resmi dijadwalkan meluncur penuh kepada seluruh pengguna korporat pada pengujung Selasa, 27 Oktober.
Sembari menantikan rilis resmi versi tambalan di seluruh repositori distribusi Linux dan sistem operasi pengguna, tim keamanan Tailscale menginstruksikan seluruh administrator sistem untuk segera meninjau kembali kebijakan akses Tailscale SSH di konsol kontrol administratif. Langkah mitigasi paling efektif yang direkomendasikan saat ini adalah menonaktifkan fitur SSH forwarding pada simpul-simpul penting jika fungsionalitas tersebut tidak mutlak diperlukan, serta memperketat pembatasan aturan ACL dengan membatasi izin koneksi hanya ke akun pengguna non-root berhak minimum guna mencegah penyebaran lateral skrip otomatis di lingkungan pusat data.
Pertanyaan yang Kerap Diajukan (FAQ) Terkait Kerentanan Tailworm pada Tailscale
Apa itu kerentanan Tailworm yang diidentifikasi pada sistem jaringan Tailscale?
Tailworm adalah sebutan untuk 11 kerentanan keamanan yang ditemukan oleh Cyberdione Labs pada Tailscale client versi 1.104.2 dan Headscale 0.29.5, di mana kelemahan pada Tailscale SSH memungkinkan eskalasi hak akses menjadi root dan pergerakan lateral otomatis tanpa interaksi pengguna.
Bagaimana serangan worm otomatis dapat terjadi di dalam jaringan privat Tailscale?
Karena Tailscale SSH memverifikasi akses berbasis identitas node tepercaya dan kebijakan ACL tanpa meminta kata sandi berulang, sebuah skrip jahat pada node yang terkompromi dapat mengeksploitasi izin forwarding untuk mereplikasi diri ke seluruh server tujuan dalam waktu kurang dari satu detik per simpul.
Tindakan mitigasi darurat apa yang harus segera dilakukan administrator jaringan?
Administrator diimbau segera memperbarui aplikasi klien Tailscale ke versi terbaru, mematikan fitur SSH port forwarding pada mesin kritis melalui konfigurasi akses, serta membatasi aturan ACL agar koneksi Tailscale SSH hanya diizinkan masuk ke akun pengguna non-root berprivilese rendah.