Bacotan Online – Munculnya temuan celah keamanan Cross-Site Scripting (XSS) pada sebuah aplikasi web modern kerap kali ditanggapi dengan kepuasan semu oleh tim pengembang ketika mereka mendapati kuki sesi telah dipersenjatai atribut HttpOnly. Di kalangan praktisi keamanan siber pemula maupun tim rekayasa perangkat lunak, masih berkembang persepsi usang bahwa ketiadaan akses JavaScript langsung ke objek document.cookie secara otomatis menurunkan derajat keparahan ancaman ke level menengah atau rendah. Anggapan tersebut memunculkan ilusi keamanan yang berbahaya, seolah-olah penyerang tidak berdaya mengeksploitasi sesi pengguna yang sah hanya karena nilai mentah token otentikasi tidak dapat dibaca.
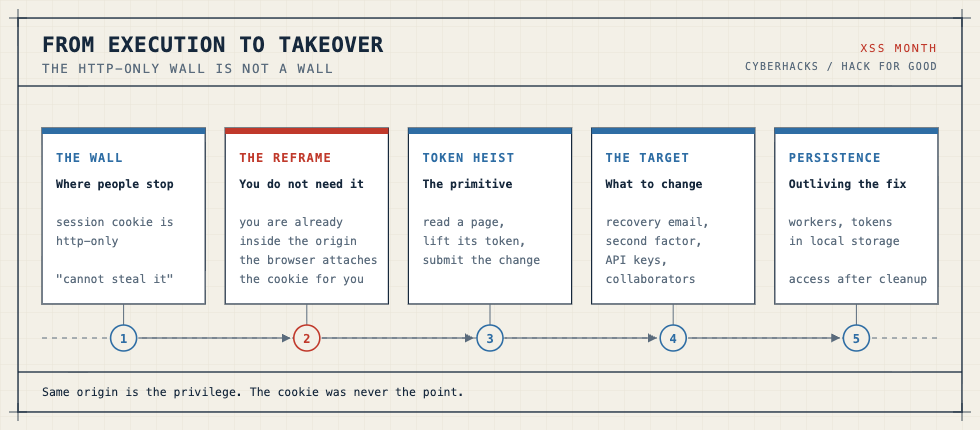
Kenyataan di lapangan membuktikan bahwa penyerang yang berhasil menyuntikkan muatan kode berbahaya ke dalam peramban korban sebenarnya tidak pernah benar-benar membutuhkan teks mentah dari kuki tersebut. Selama skrip penyerang berjalan di dalam konteks asal yang sama (same-origin execution context), peramban korban secara otomatis akan melampirkan seluruh kredensial sesi ke setiap permintaan jaringan yang dikirimkan. Paradigma inilah yang mengubah serangan dari yang semula dianggap hanya pencurian teks kuki biasa menjadi rantai pengambilalihan akun secara penuh (full account takeover) hanya dalam hitungan detik setelah celah dieksekusi.
Mitos Keamanan di Balik Flag HttpOnly dan Batasan RFC 6265
Atribut HttpOnly pertama kali diperkenalkan oleh Microsoft pada peramban Internet Explorer 6 SP1 pada tahun 2002 silam, sebelum akhirnya diadopsi sebagai standar web resmi oleh Internet Engineering Task Force (IETF) melalui dokumen RFC 6265. Tujuan utama dari penciptaan atribut ini sangat spesifik: menginstruksikan peramban agar memblokir antarmuka pemrograman aplikasi (Application Programming Interface atau API) sisi klien, khususnya skrip JavaScript, dari upaya membaca atau memanipulasi kuki otentikasi.
Namun, bagian 4.1.2.6 dari RFC 6265 secara eksplisit memperingatkan bahwa atribut HttpOnly tidak dirancang untuk menangkal dampak langsung dari eksekusi kode berbahaya di sisi klien. Atribut ini murni berfungsi sebagai peredam risiko pencurian nilai token otentikasi agar tidak bocor secara langsung keluar peramban. Dalam konteks arsitektur keamanan web yang lebih luas, seperti halnya risiko kebocoran kuki akibat celah infrastruktur yang pernah diulas dalam analisis mengenai ancaman pembajakan kuki sesi pada subdomain, perlindungan pada level penyimpanan kuki hanyalah satu elemen isolasi, bukan dinding pertahanan absolut terhadap manipulasi sesi.
Anatomi Serangan: Same-Origin Context Sebagai Kunci Pengambilalihan
Mengapa penyerang tidak perlu membaca isi kuki untuk menguasai akun korban? Jawabannya terletak pada cara kerja peramban web dalam mengelola otentikasi berbasis kuki, yang beroperasi di bawah prinsip ambient authority. Ketika sebuah permintaan jaringan dibuat menuju domain yang sedang aktif, peramban secara otomatis menyematkan seluruh kuki yang relevan ke dalam header HTTP tanpa memerlukan intervensi langsung dari kode JavaScript aplikasi.
Saat muatan Cross-Site Scripting berhasil dieksekusi di peramban korban, kode jahat tersebut beroperasi di bawah hak istimewa yang identik dengan kode resmi aplikasi. Dengan mengeksekusi fungsi standar peramban seperti fetch() atau XMLHttpRequest ke endpoint internal yang berada dalam domain yang sama (same-origin), peramban secara otomatis akan menyertakan kuki sesi bertanda HttpOnly tersebut. Dari perspektif server aplikasi web, permintaan yang dikirimkan oleh skrip injeksi penyerang sama sekali tidak dapat dibedakan dari permintaan sah yang dibuat oleh tindakan klik pengguna asli.
Tiga Tahap Operasional Menuju Account Takeover
Dalam skenario penyerangan nyata, eksploitasi XSS pada aplikasi yang menggunakan kuki HttpOnly biasanya dijalankan melalui tiga tahapan terstruktur yang dapat diselesaikan kurang dari sepuluh detik:
- Ekstraksi Token Proteksi Sisi Klien (Client-Side Token Heist): Banyak arsitektur web modern mengandalkan token anti-pemalsuan permintaan antar-situs (anti-Cross-Site Request Forgery atau anti-CSRF) yang disematkan di dalam elemen DOM atau disimpan pada meta tag HTML untuk memvalidasi aksi pengguna. Karena kode penyerang berjalan di dalam asal yang sama, skrip tersebut dapat dengan mudah melakukan permintaan GET latar belakang ke halaman pengaturan profil (seperti
/settings/account), membaca dokumen HTML yang dikembalikan, dan mengekstrak nilai token anti-CSRF tersembunyi secara dinamis. - Eksekusi Perubahan Kredensial (Unauthorized Credential Mutation): Berbekal token anti-CSRF yang telah diekstraksi dan kuki sesi yang otomatis dilampirkan oleh peramban, skrip penyerang segera mengirimkan permintaan POST ke endpoint perubahan email pemulihan (recovery email) atau penambahan kunci akses baru. Begitu alamat email pemulihan berhasil diubah ke alamat milik penyerang, penyerang cukup memicu prosedur reset kata sandi resmi dari peramban mereka sendiri untuk mengambil alih kendali akun secara permanen.
- Membangun Persistensi Jangka Panjang (Establishing Persistence): Untuk mencegah hilangnya akses ketika pengguna keluar log atau menutup peramban, muatan XSS dapat mendaftarkan komponen latar belakang seperti Service Worker berbahaya. Komponen ini mampu mencegat seluruh lalu lintas jaringan di masa mendatang, atau menyuntikkan pintu belakang ke dalam penyimpanan lokal (local storage) jika sistem menyimpan kredensial sekunder di sana. Pentingnya menambal celah injeksi sejak tahap pengembangan awal menjadi krusial, sejalan dengan pengujian yang dipaparkan dalam laporan mengenai identifikasi kerentanan OWASP pada kode sumber.
Strategi Pertahanan Komprehensif: Melampaui Batas HttpOnly
Menyadari keterbatasan mendasar dari flag HttpOnly menuntut tim rekayasa web untuk menerapkan strategi pertahanan berlapis (defense-in-depth). Langkah-langkah mitigasi konkret yang wajib diimplementasikan meliputi:
- Penerapan Kebijakan Keamanan Konten yang Ketat (Content Security Policy / CSP): Mengonfigurasi header CSP Level 3 dengan mekanisme nonce-based acak berbasis kriptografi untuk memastikan bahwa hanya skrip yang disetujui server yang dapat dieksekusi. Selain itu, pembatasan ketat pada direktif
connect-srcakan melarang peramban mengirimkan data hasil curian ke peladen milik penyerang di luar domain resmi. - Wajib Autentikasi Ulang untuk Tindakan Kritis (Step-Up Authentication): Setiap permintaan yang bersifat merusak atau mengubah hak kepemilikan akun—seperti penggantian email, perubahan sandi, atau penonaktifan otentikasi dua faktor (Two-Factor Authentication / 2FA)—wajib meminta konfirmasi sandi saat ini atau memerlukan tantangan interaktif berbasis perangkat keras seperti WebAuthn / Passkeys. Mekanisme ini memastikan skrip otomatis tidak dapat menyelesaikan proses mutasi kredensial tanpa kehadiran fisik pengguna.
- Adopsi Trusted Types API: Mengurangi risiko celah DOM-based XSS dengan memanfaatkan standar Trusted Types, yang memaksa peramban menolak penugasan string mentah ke dalam titik injeksi berbahaya seperti
innerHTMLsebelum melalui proses sanitasi terverifikasi. - Otomasi Pemindaian DevSecOps Berkelanjutan: Memasukkan pengujian keamanan dinamis (Dynamic Application Security Testing / DAST) ke dalam alur integrasi berkelanjutan untuk mendeteksi kerentanan injeksi sebelum mencapai lingkungan produksi, selaras dengan panduan otomasi pelaporan pemindai keamanan OWASP ZAP.
Kesimpulan Praktis bagi Pengembang dan Peneliti Keamanan
Atribut HttpOnly tetap merupakan komponen penting dalam tata kelola keamanan kuki web, namun ia bukanlah peluru perak yang menghapus risiko Cross-Site Scripting. Menggantungkan nasib keamanan akun pengguna semata-mata pada ketiadaan akses JavaScript ke kuki adalah kekeliruan arsitektural yang berakibat fatal. Tim keamanan dan pengembang harus memperlakukan setiap temuan XSS sebagai ancaman berbobot tinggi yang mampu meruntuhkan seluruh batas otorisasi pengguna.
Bagi komunitas peneliti keamanan dan pemburu celah keamanan (bug bounty hunters), pemahaman ini menegaskan pentingnya mendemonstrasikan dampak nyata kerentanan ke ranah bisnis. Menunjukkan bagaimana sebuah injeksi skrip sederhana dapat bertransformasi menjadi pengambilalihan akun penuh tanpa perlu menyentuh kuki sesi adalah pembeda utama antara laporan pengujian biasa dengan analisis keamanan kelas atas yang bernilai strategis bagi industri.