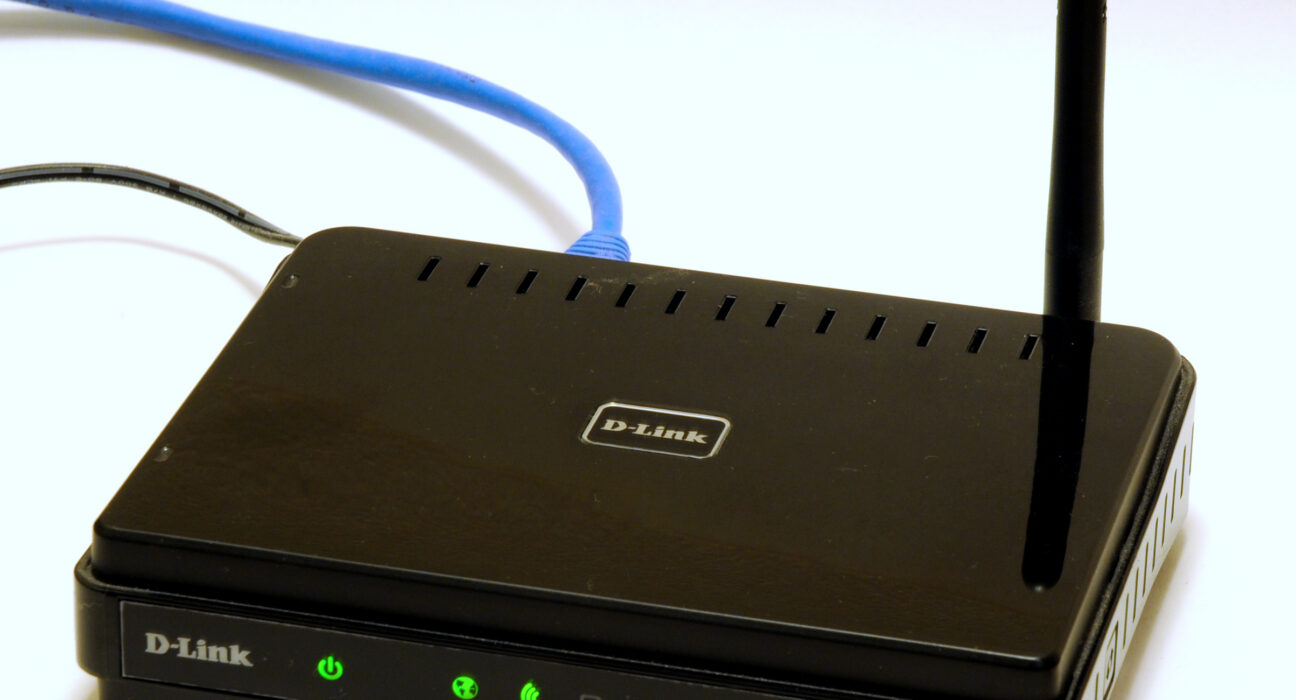
Bacotan Online – Vendor perangkat jaringan global D-Link menerbitkan peringatan keamanan darurat (security advisory) berkode SAP10513 menyusul ditemukannya celah keamanan berisiko tinggi pada router Wi-Fi 6 model DIR-X1860Z. Kerentanan ini memungkinkan penyerang di jaringan lokal mengambil alih akun administrator secara penuh serta mengekstraksi kata sandi jaringan nirkabel (Wi-Fi pre-shared key) secara langsung tanpa perlu melakukan proses autentikasi maupun memiliki kredensial awal apa pun.
Temuan ini pertama kali dilaporkan oleh peneliti keamanan independen Lim Kar Joon, yang menyingkap bahwa lapisan antarmuka manajemen internal perangkat tidak memvalidasi hak akses pemanggil fungsi. Kondisi ini membuka peluang bagi perangkat asing mana pun yang terhubung ke segmen jaringan lokal—mulai dari perangkat Internet of Things (IoT) yang telah terinfeksi hingga tamu di jaringan nirkabel—untuk membajak kendali gerbang utama jaringan tanpa memicu peringatan kegagalan masuk (failed login attempts).
D-Link telah merespons cepat dengan merilis pembaruan perangkat tegar (firmware patch) versi V1.0.7.260821.161908. Kendati demikian, tidak adanya penetapan identifikasi kerentanan standar (Common Vulnerabilities and Exposures atau CVE) maupun skor keparahan resmi (CVSS) pada saat pengumuman awal berpotensi membuat tim keamanan jaringan dan pengguna rumahan mengabaikan urgensi tambalan kritis ini.
Anatomi Kerentanan: Celah Terbuka pada Antarmuka Ubus dan Routerd
Akar permasalahan dari celah keamanan pada D-Link DIR-X1860Z terletak pada antarmuka manajemen ubus berbasis JSON-RPC yang berjalan di atas sistem operasi turunan OpenWrt. Antarmuka ini dipublikasikan pada protokol TCP melalui porta (port) 23355 di bawah endpoint /ubus, yang bertugas menjembatani komunikasi ke layanan sistem berhak akses tinggi bernama routerd.
Secara arsitektural, investigasi teknis menemukan dua metode kritis yang sama sekali tidak menerapkan pengujian sesi otorisasi:
- Eksekusi Reset Kata Sandi Admin (routerd.passwd_set): Fungsi ini memungkinkan siapa saja yang dapat mengirimkan paket data ke porta 23355 untuk menetapkan kata sandi baru akun administrator. Tanpa memerlukan verifikasi kata sandi lama atau token sesi aktif, penyerang cukup memanggil fungsi ini, lalu masuk ke antarmuka web peramban menggunakan kredensial baru tersebut untuk memperoleh kendali administratif penuh (full administrative privileges).
- Pencurian Konfigurasi Kunci Nirkabel (routerd.wificfg_get): Metode kedua ini bahkan lebih berbahaya bagi privasi jaringan. Penyerang dapat langsung mengekstraksi konfigurasi nirkabel lengkap, termasuk kata sandi Wi-Fi dalam bentuk teks terbaca (plaintext). Penyerang tidak perlu membajak akun admin terlebih dahulu untuk menyedot data akses utama seluruh pengguna di jaringan tersebut.
Ketiadaan mekanisme pembatasan akses ini membuat skenario serangan berlangsung dalam mode senyap. Tidak ada aktivitas tebak kata sandi secara paksa (brute-force attack) yang lazimnya memicu pencatatan log pada firewall, sehingga serangan kerap tidak terdeteksi oleh sistem pengawas standar.
Mengapa Vektor Serangan Jaringan Lokal Sangat Berbahaya
Dalam praktik keamanan siber konvensional, ancaman yang membutuhkan akses lokal (local network access) kerap kali dipandang sebelah mata dibandingkan dengan kerentanan eksekusi kode jarak jauh (remote code execution) dari internet terbuka. Namun, di era konektivitas modern dan maraknya ekosistem rumah pintar, asumsi bahwa jaringan lokal selalu aman adalah kekeliruan fatal.
Seorang penyerang dapat memperoleh pijakan lokal melalui berbagai skenario nyata:
- Perangkat pintar berharga murah seperti bohlam pintar, kamera pengawas IP, atau colokan pintar yang telah disusupi oleh jaringan botnet.
- Akses tamu (guest Wi-Fi) yang tidak menerapkan isolasi klien secara ketat, memungkinkan pengunjung atau pihak tak dikenal menjangkau porta manajemen router.
- Kebocoran kata sandi Wi-Fi lama akibat penggunaan bersama pada perangkat portabel yang hilang atau dicuri.
- Pergerakan lateral (lateral movement) yang dilakukan oleh penyerang setelah berhasil menginfeksi satu komputer laptop kerja yang terhubung ke jaringan kantor cabang kecil atau rumah.
Begitu penyerang berhasil memanfaatkan porta 23355, mereka memegang kendali atas resolusi DNS, aturan penerusan porta (port forwarding), hingga tabel pemfilteran lalu lintas. Dengan mengubah alamat DNS pada router, penyerang dapat mengarahkan seluruh pengguna jaringan ke situs web tiruan (phishing) untuk mencuri kredensial perbankan dan akun perusahaan secara masif.
Peringatan Penting: Jangan Samakan Model Z dengan Versi Lama
D-Link secara khusus mengingatkan bahwa kerentanan ini secara spesifik menjangkau model DIR-X1860Z dengan revisi perangkat keras A1 yang menjalankan firmware versi V1.0.2.220120.165402. Model ini umumnya didistribusikan di luar pasar Amerika Serikat, termasuk kawasan Asia dan pasar berkembang.
Sangat penting bagi pengguna untuk tidak menyamakan perangkat ini dengan model pendahulunya, yaitu DIR-X1860 (tanpa imbuhan huruf Z). Model lama DIR-X1860 telah memasuki masa akhir masa pakai (End-of-Life atau EOL) serta akhir masa layanan (End-of-Service atau EOS). Akibatnya, model non-Z tidak akan menerima pembaruan perangkat tegar ini. Memaksakan pemasangan berkas firmware DIR-X1860Z pada perangkat non-Z dapat menyebabkan kerusakan sistem permanen (bricked device).
Panduan Mitigasi dan Kiat Memperketat Pertahanan Router
Bagi pemilik dan administrator jaringan yang mengoperasikan unit D-Link DIR-X1860Z, langkah perbaikan wajib dilakukan sesegera mungkin guna meminimalisasi risiko penyusupan. Berdasarkan panduan kiat pengamanan router jaringan rumah, berikut tahapan teknis yang harus dijalankan:
- Pasang Pembaruan Firmware V1.0.7.260821.161908: Masuk ke panel administrasi web router, akses menu pemeliharaan sistem (System / Firmware Update), dan unduh berkas versi terbaru dari portal resmi D-Link. Pastikan proses pembaruan berjalan tuntas tanpa interupsi daya.
- Verifikasi Paparan Porta dengan Nmap: Untuk memastikan porta manajemen tidak lagi merespons secara terbuka dari segmen jaringan yang tidak diizinkan, lakukan pemindaian mandiri menggunakan perkakas audit jaringan:
nmap -p 23355 [alamat-ip-router]Pastikan porta tersebut menunjukkan status tertutup (closed) atau disaring (filtered) bagi pengguna non-administratif.
- Terapkan Segmentasi Jaringan dan Isolasi VLAN: Pisahkan seluruh perangkat IoT rumah dan akses nirkabel pengunjung ke jaringan virtual terpisah (VLAN) atau aktifkan fitur Guest Network AP Isolation. Konfigurasi ini mencegah perangkat di jaringan tamu berkomunikasi langsung dengan alamat IP manajemen router.
- Rotasi Kata Sandi Pascapembaruan: Karena celah ini memungkinkan pengambilan kunci Wi-Fi dalam format teks terbuka, lakukan pergantian kata sandi administrator router dan kata sandi WPA2/WPA3 pada seluruh pita frekuensi nirkabel setelah proses pembaruan firmware selesai.
- Audit Perangkat Terhubung secara Berkala: Periksa daftar klien aktif (DHCP Client List) pada panel manajemen untuk mengidentifikasi keberadaan perangkat mencurigakan yang mungkin pernah terhubung secara ilegal sebelum tambalan diterapkan.
Kombinasi antara pembaruan perangkat tegar yang disiplin dan penerapan prinsip arsitektur Zero Trust di lingkungan jaringan lokal merupakan benteng pertahanan terbaik. Menganggap perangkat keras jaringan rumah atau kantor kecil sebagai zona aman tanpa pengawasan adalah celah yang selalu siap dieksploitasi oleh penyerang modern.