Mengapa Proyek Segmentasi Jaringan Kerap Berujung Kegagalan di Lingkungan Nyata?
Bacotan Online – Era Zero Trust Architecture memaksa hampir seluruh tim keamanan siber korporasi untuk memprioritaskan segmentasi jaringan (network segmentation) sebagai garda terdepan perlindungan data. Namun, realita di lapangan sering kali menunjukkan cerita yang sama sekali berbeda. Studi berskala besar serta pengamatan industri menemukan fakta bahwa inisiatif segmentasi berulang kali menemui jalan buntu, tertahan pada tahap uji percontohan, atau dibiarkan berjalan setengah matang akibat ketakutan terhadap padamnya aplikasi (application outages). Memisahkan infrastruktur yang kompleks ibarat membedah anatomi jaringan yang sangat terhubung; satu sayatan kebijakan yang salah dipercaya dapat menumbangkan operasional bisnis.
Kegagalan ini ternyata jauh dari sekadar masalah manajemen Information Technology (IT) tradisional, melainkan berakar pada karakteristik teknis dan operasional yang rumit dari lingkungan perusahaan enterprise. Riset terbaru menunjukkan bahwa tim sering menyalahkan parameter manajemen secara umum, padahal hambatan yang menahan mereka membutuhkan intervensi spesifik.
Empat Arketipe Kegagalan Segmentasi Jaringan (Analisis Fakta)
Analisis kelas laten dari ratusan responden praktisi keamanan siber mengidentifikasi empat pola dasar kegagalan proyek segmentasi, yang dikenal dengan sebutan arketipe kegagalan:
- Perfect Storm (50,2%): Kategori terburuk dan mendominasi di mana kegagalan manajemen IT umum dan tantangan teknis segmentasi terjadi secara bersamaan, sehingga menciptakan badai besar yang menumbangkan seluruh inisiatif sejak awal.
- Diffuse Friction (33,5%): Mewakili proyek-proyek yang jalan di tempat akibat menumpuknya berbagai tantangan berskala menengah (friksi meluas) ketimbang hancur oleh satu kegagalan fatal.
- Operational Drag (8,5%): Proyek ini sebetulnya memiliki sponsor pimpinan eksekutif yang kuat dan tujuan yang jelas. Namun pada tahap eksekusi, beban operasional untuk memelihara serta membuat kebijakan (policy creation) terbukti di luar batas kemampuan tim internal jangka panjang.
- Scope & Visibility Trap (7,8%): Kasus di mana proyek dihempaskan oleh perubahan cakupan di tengah jalan dan jadwal yang tidak realistis, biasanya dipicu oleh parahnya visibilitas aset dan ancaman batas toleransi interupsi bisnis. Paling banyak terjadi pada segmentasi makro konvensional memanfaatkan Layer 2 seperti VLAN atau VXLAN.
Kurangnya Visibilitas Aset dan Hambatan Infrastruktur Kompleks
Elemen utama yang menghentikan implementasi adalah defisit yang akut pada visibilitas terhadap jejak digital atau aset yang bersangkutan. Model fondasi segmentasi mutlak menuntut pemahaman granular atas aset, peran hierarki setiap beban kerja (workloads), serta ke mana mereka saling berkomunikasi. Manakala visibilitas ini berlubang, administrator hanya punya dua opsi ekstrem: menerapkan peraturan super longgar (sehingga tidak aman) atau kebijakan yang kelewat restriktif (yang membawa risiko sabotase mandiri pada operasional). Hal ini diperparah dengan tingginya keberagaman heterogen pada infrastruktur komputasi kontemporer, mulai dari pusat data internal, matriks komputasi awan (cloud platform), teknologi kontainer, hingga mesin legacy lawas yang sudah rapuh.
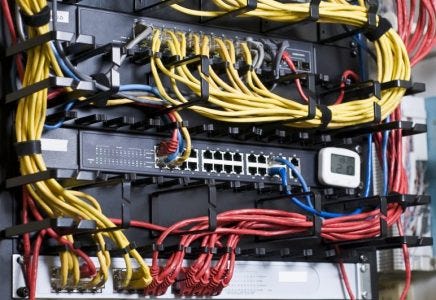
Terlebih lagi pada skala jaringan ekosistem kampus atau area terintegrasi yang mencakup interkoneksi bangunan luas dan kumpulan gawai (endpoints) tanpa batas, perancangan kebijakan yang selaras tak ubahnya menyatukan benang kusut tanpa diagram dasar. Tidak heran bila kawasan semacam ini lebih rentan terseret masuk ke arketipe kegagalan Perfect Storm.
Mimpi Buruk Pemetaan Komunikasi Lintas Sistem
Membedakan antara komunikasi system-to-system yang vital secara logika bisnis versus trafik tak lazim menjadi hal yang menguras pikiran para arsitek keamanan. Seringkali, tim TI harus menebak-nebak aliran komunikasi atau yang dikenal dengan peta legitimate communication flows.
Ketidakpastian fatal semacam ini berujung pada revisi kebijakan tanpa henti selama pra-tahap percontohan. Apabila ditambah dengan proses identifikasi manual atau penggunaan kerangka perangkat automasi analisis yang kurang matang (tooling limitation), beban kerja harian memuncak sangat cepat. Upaya membangun segmentasi mikro akhirnya tertahan dalam status uji coba, karena administrator tidak memperoleh alat ukur akurat dan kemampuan validasi skala masif.
Ketakutan akan Disrupsi dan Solusi Salah Kaprah (Konteks Lapangan)
Salah satu hambatan yang paling menentukan kegagalan terletak pada ranah psikologis yang sangat rasional, yakni ketakutan akan interupsi bisnis berkelanjutan. Segelintir kesalahan konfigurasi sistem bisa secara otomatis mencegah aplikasi berkomunikasi dengan cadangannya, atau memutuskan tautan dari basis data pelanggan dalam tempo hitungan milidetik. Menanggapi ketakutan semacam ini, banyak pimpinan dewan direksi lantas menekan batas implementasi, menyisakan segmentasi hanya di area-area pinggiran berisiko rendah yang pada ujungnya menghambat esensi utama pertahanan siber menyeluruh.
Sayangnya, ketika kegagalan memuncak, praktisi dan manajer malah menarik respons usang. Mereka sering hanya melempar peredam ala manajemen proyek biasa ketimbang memperbaiki cacat spesifik segmentasi—seperti misalnya memperbaiki fase inventaris aset terpandu mesin kecerdasan buatan, maupun pembatasan ruang lingkup lingkungan prapeluncuran. Menggunakan prinsip metodologi tata kelola proyek dasar (project governance) belumlah memadai apabila tim enggan berhadapan langsung dengan rumitnya pemetaan kebijakan berlapis. Strategi mumpuni akan menuntut ketepatan intervensi spesifik guna mencegah mesin pelindung jaringan berubah menjadi proyektil bumerang yang menghantam infrastruktur Anda sendiri.