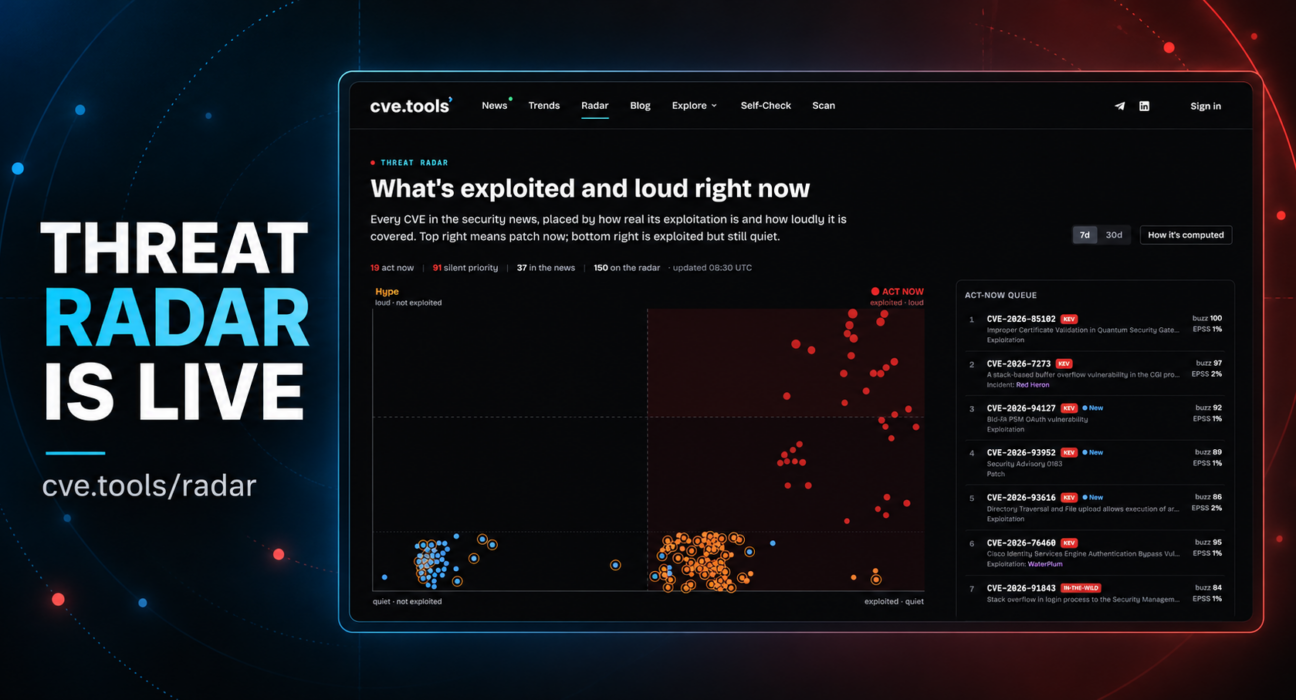
Bacotan Online – Dunia keamanan siber kembali mendapat amunisi baru setelah pengembang cve.tools merilis platform teranyar mereka, Threat Radar. Sebuah inovasi yang diklaim akan mengubah cara para profesional Cybersecurity menganalisis, memetakan, dan merespons ancaman peretasan sistem sebelum para pelaku kejahatan merajalela. Di tengah era digital di mana zero-day vulnerabilities (celah keamanan yang belum ditambal) terus meningkat tajam, kehadiran perangkat peringatan dini yang andal tidak pernah se-mendesak ini.
Dimensi Pemetaan Ancaman yang Lebih Akurat
Kekuatan utama Threat Radar yang menjadi perbincangan di komunitas intelijen siber adalah kemampuannya memetakan kerentanan (vulnerability) menembus batas perhitungan statis tradisional CVSS (Common Vulnerability Scoring System). Platform ini mengintegrasikan dua dimensi analisis krusial secara empiris yang seringkali tidak terbaca oleh alat monitoring konvensional.
Pertama adalah Dimensi Eksploitasi, di mana sistem secara otomatis melakukan tracking atau pelacakan tingkat maturitas ancaman dari sebatas teori hingga eksekusi eksploitasi aktif di dunia nyata (in-the-wild activity). Ini memungkinkan organisasi korporat maupun lembaga strategis negara membedakan mana celah keamanan yang segera perlu patching (penambalan) darurat, dan mana celah teoretis yang masih memiliki ruang waktu perbaikan reguler. Hal ini didukung oleh integrasi mendalam (feed pipeline) secara transparan dari Cybersecurity and Infrastructure Security Agency (CISA) yang menaikkan legitimasi validitas Threat Radar.
Menyelamatkan Resource Sistem IT Perusahaan
Sebelum adanya pendekatan analisis berjenjang semacam ini, departemen keamanan IT (Blue Team) kerap kewalahan menanggulangi ribuan pesan false-positive atau sekadar notifikasi celah tingkat rendah dari perangkat scanner lawas. Sistem lama memaksa teknisi membuang waktu dan resource server (waktu henti sistem downtimes) untuk menambal komponen secara brute (semua disikat habis) alih-alih fokus pada akar permasalahan, yaitu kemungkinan pintu jebol (backdoor) yang saat ini tengah diburu peretas bayaran berskala Advance Persistent Threat (APT).
Menurut analisis awal, efisiensi yang disuguhkan perangkat ini tidak hanya berdampak pada teknis murni tetapi turut berimplikasi signifikan terhadap Cost of Cyberdefense (biaya ketahanan siber) sebuah korporasi. Dengan fokus penambalan adaptif, risiko data-breach bisa dikurangi drastis tanpa perlu menyewa puluhan tier-one analyst untuk jaga garda depan semata.
- Sistem Monitoring Terpadu: Evaluasi kerentanan berdasarkan database CISA secara real-time (langsung).
- Fokus Eksploitasi Nyata: Menyaring serangan aktif tanpa pusing oleh celah konseptual.
- Manajemen Perbaikan: Prioritization-Patching yang hemat biaya operasi sistem IT perusahaan berskala besar.
Tren Keamanan 2026: Masa Depan Otomatisasi Pertahanan
Perilisan dari Threat Radar menandakan betapa dominasi automation (sistem otomatis) menjadi pedoman ke depan. Dengan semakin cerdas dan ganasnya serangan siber yang diorkestrasikan kecerdasan buatan (Artificial Intelligence) dari pihak peretas, sangat logis jika pelindung keamanan siber juga dibekali pisau bedah serupa. Platform semacam Threat Radar adalah jawaban fundamental bahwa mencegah dan mendeteksi lebih dini jauh lebih murah daripada menanggung kompensasi triliunan rupiah dampak kehilangan hak intelektual bisnis.
Peluang di era modern ini membuat perangkat tersebut kemungkinan akan melengkapi NextGen-SIEM dan standar kepatuhan (compliance). Tentu saja, adopsi di pasar Asia seperti Indonesia akan diuji lebih jauh: apakah solusi tingkat enterprise ini mampu merangkul sistem perlindungan berlapis pemerintah atau sekadar eksklusif bagi pemegang modal IT raksasa saja.